
Microsoft は 2026年11月10日(米国時間、日本時間11日)、毎月恒例のセキュリティ更新プログラムを公開しました。今回もっとも注意したいのは、メールソフト「Outlook」の脆弱性「CVE-2026-124194」で、Microsoft がすでに攻撃への悪用を確認しています。細工されたファイルを開くと、Windows のログイン情報をもとにした認証データが攻撃者に渡るおそれがあります。Windows 11 は「KB5132061」などの累積更新、Office は最新版への更新で対策できます。この記事では、何が直ったのか、自分のパソコンとOfficeが対策済みかを確かめる手順をまとめます。
Microsoft は毎月第2火曜日(米国時間)に、Windows や Office などのセキュリティ更新をまとめて公開しています。日本では翌日の水曜日に配信が始まるため、11月は11日がその日にあたります。今月は修正の対象が Windows、Office、Exchange Server、SharePoint Server、SQL Server など非常に広く、Microsoft のセキュリティ更新プログラム ガイドに今月分として載った脆弱性は1,000件を超えています。ただ、一般のパソコン利用者がやることはシンプルで、「Windows Update」と「Office の更新」を済ませ、再起動までしておくことです。
11月の月例更新で何が変わった?
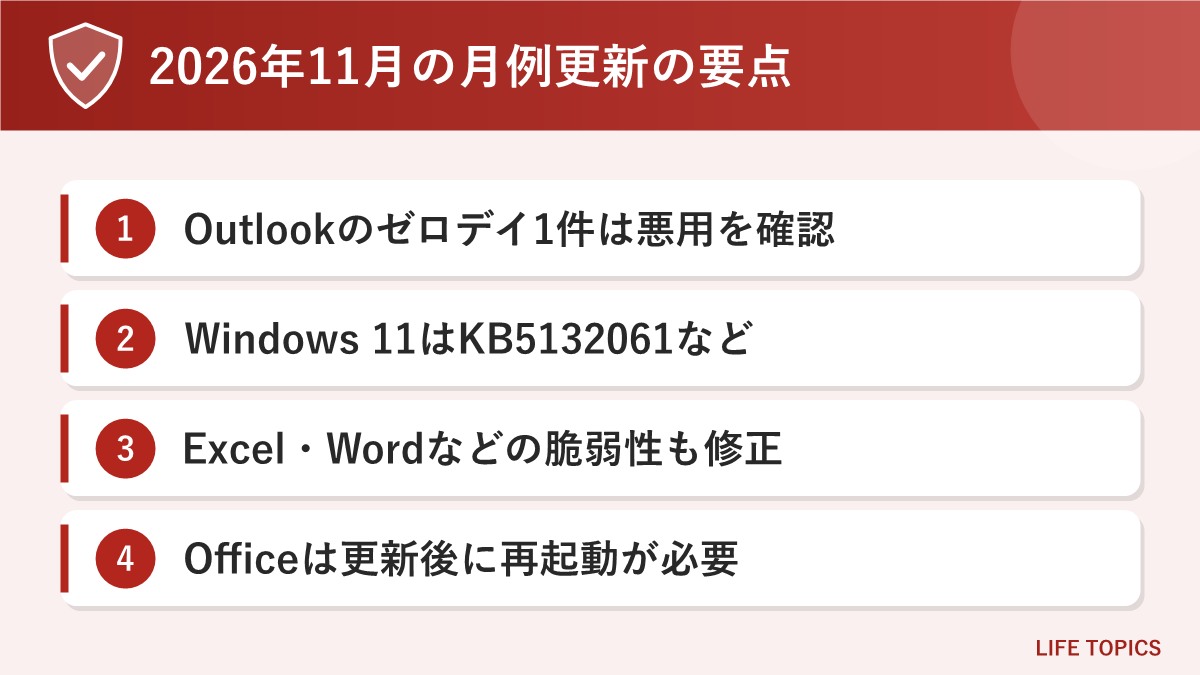
① Outlook の脆弱性 CVE-2026-124194 は Microsoft が悪用を確認済み(ゼロデイ)
② Windows 11(24H2・25H2・26H2)は累積更新 KB5132061 で対策
③ Excel・Word・PowerPoint などにも、ファイルを開くと悪用されうる脆弱性の修正が多数
今回のポイントは、悪用が確認された脆弱性が Windows ではなく Outlook にあることです。Windows Update だけ済ませて安心してしまうと、Office 側が古いまま残ることがあります。Windows と Office の両方を確認するようにしましょう。
Outlookの脆弱性「CVE-2026-124194」とは?
CVE-2026-124194 は、Microsoft が「Microsoft Outlook のなりすましの脆弱性」と名付けたものです。深刻度は Microsoft の4段階評価で上から3番目の「警告(Moderate)」、CVSS の基本値は 6.5 と、数字だけ見ると高くはありません。それでも優先して対策すべきなのは、Microsoft が「悪用の事実を確認済み」としているからです。
どのように悪用されるのか
Microsoft の説明では、攻撃者は特別に細工したメッセージ ファイルを送り、対象のバージョンの Outlook で開くよう利用者に仕向けます。ファイルを開くと、Outlook は本来出すはずの「外部のコンテンツに接続します」といった警告を出さずに、攻撃者が用意したネットワーク上の場所へ接続してしまうおそれがあります。
その接続の際に、利用者の「NTLMv2 ハッシュ」と呼ばれる認証データが攻撃者に渡ります。NTLM は Windows が社内ネットワークなどでログインの確認に使う仕組みで、このデータを手に入れた攻撃者は、その利用者になりすまして認証を受けられる可能性があります。会社や学校のネットワークに参加しているパソコンでは、特に影響が大きくなる種類の弱点です。
プレビューだけなら影響はない
Microsoft は、メールを一覧で選んだときに内容を表示する「プレビュー ウィンドウ」は攻撃の入り口にならないと説明しています。悪用には、利用者が細工されたファイルを自分で開く操作が必要です。つまり、更新が終わるまでの間も「心当たりのない添付ファイルを開かない」ことで、危険をかなり減らせます。どのような攻撃に使われたのか、被害の規模などは公表されていません。
対象になるOffice
Microsoft のセキュリティ更新プログラム ガイドでは、Microsoft 365 Apps と Office LTSC 2024/2021 が対象として挙げられています。Office のセキュリティ更新のリリースノートに載っている、今月の修正を含む版は次のとおりです。
| 製品 | 11月の修正を含む版 |
|---|---|
| Microsoft 365 Apps(Current Channel) | バージョン 2610(ビルド 20527.20196) |
| Office 2024/Office 2021(個人・家庭向けの買い切り版) | バージョン 2610(ビルド 20527.20196) |
| Office LTSC 2024(法人向けボリュームライセンス) | バージョン 2408(ビルド 17932.21140) |
| Office LTSC 2021(法人向けボリュームライセンス) | バージョン 2108(ビルド 14334.21048) |
会社で使う Microsoft 365 Apps は、管理者の設定によって「月次エンタープライズ チャネル」などを使っている場合があり、その場合の修正版のビルド番号は上の表と異なります。社内のパソコンは、情報システム部門の案内に従ってください。
Windowsの更新プログラムとバージョン
Windows にも今回、多数の修正が入っています。中でも「Windows Search」のリモートでコードが実行される脆弱性(CVE-2026-116928)は、深刻度が最も高い「緊急」で CVSS 9.8 です。Microsoft の説明では、主にメールサーバーの Exchange Server が添付ファイルを自動で検索用に処理する仕組みを狙うもので、細工した添付付きのメールを送るだけで悪用される可能性があります。現時点で悪用は確認されていませんが、Windows 11・Windows 10 ともに対象です。
自分の Windows に配信される更新プログラムは、バージョンによって次のように分かれています。
| Windows のバージョン | 更新プログラム | 更新後のビルド |
|---|---|---|
| Windows 11 バージョン 26H2 | KB5132061 | 26300.9974 |
| Windows 11 バージョン 25H2 | KB5132061 | 26200.9974 |
| Windows 11 バージョン 24H2 | KB5132061 | 26100.9974 |
| Windows 11 バージョン 26H1 | KB5132059 | 28000.3501 |
| Windows 11 バージョン 23H2 | KB5131087 | 22631.7711 |
| Windows 10 バージョン 22H2 | KB5131096 | 19045.7846 |
KB5132061 には、セキュリティの修正のほかに、USB オーディオ機器がエラーコード 10 で使えなくなる不具合の修正や、リモート デスクトップの接続が失敗する問題の修正も含まれています。また、NTLM の通信に「署名」を付ける動きが既定で有効になり、NTLM を悪用した中継攻撃を受けにくくなりました。Microsoft は公開時点で、この更新に関する既知の問題はないとしています。
なお、Windows 11 バージョン 23H2 の Enterprise/Education エディションは、今回の更新が最後のセキュリティ更新です。Windows 10 は通常のサポートがすでに終わっており、更新を受け取れるのは延長セキュリティ更新(ESU)を利用しているパソコンに限られます。どちらも、新しいバージョンへの移行を早めに進めましょう。
今すぐできる対策と更新の手順
Windows Updateで更新する手順
- 「スタート」から「設定」を開きます。
- 左のメニューで「Windows Update」を選びます。
- 「更新プログラムのチェック」を押し、表示された 2026年11月の累積更新プログラム(Windows 11 なら KB5132061 など)をダウンロードしてインストールします。
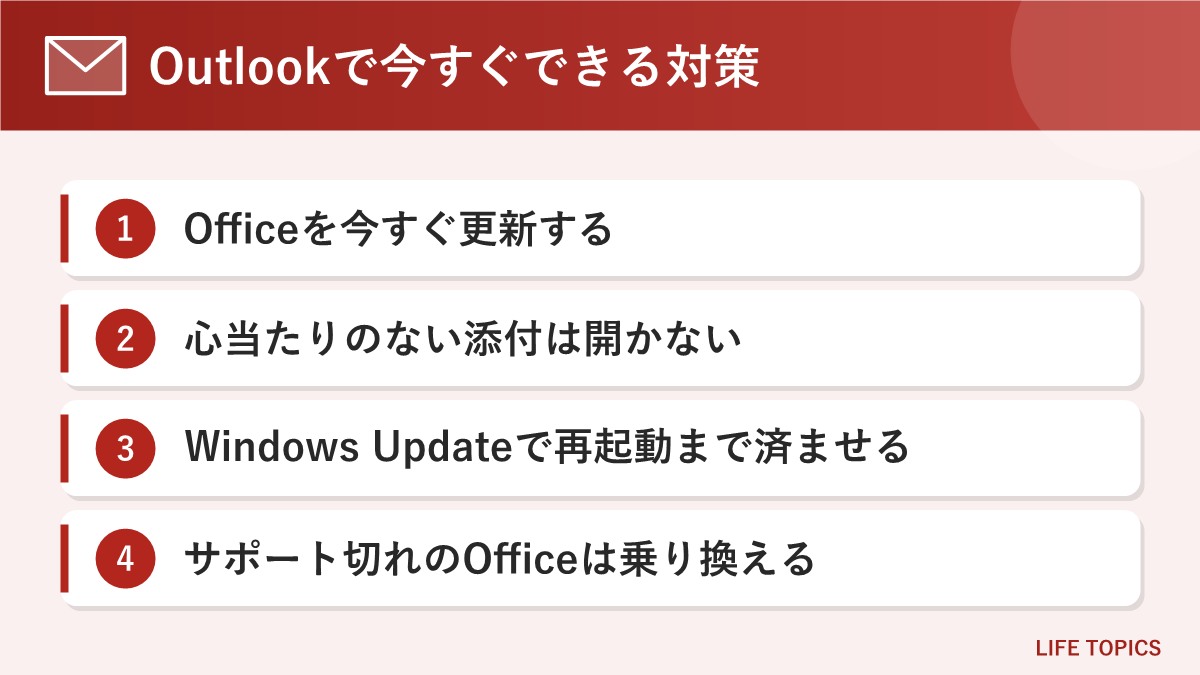
- 「今すぐ再起動」を押して、再起動まで済ませます。
- 「設定」→「システム」→「バージョン情報」で、OS ビルドが上の表の番号になっているか確かめます。
Office(Outlook)を更新する手順
Microsoft 365 や Office 2024/2021 は、通常はバックグラウンドで自動更新されますが、Outlook などを開いたままだと反映が遅れることがあります。今回は悪用が確認されているので、手動で更新しておくと確実です。
- Outlook、Word、Excel などの Office アプリを1つ開きます。
- 「ファイル」→「アカウント」(Outlook は「Office アカウント」)を開きます。
- 「更新オプション」→「今すぐ更新」を押します。
- 更新が終わったら、開いている Office アプリをすべて閉じて、起動し直します。
- 同じ画面の「バージョン情報」に表示されるバージョンとビルドが、上の表の番号以降になっているか確かめます。
更新が終わるまでの注意点
- 知らない相手からのメールの添付ファイルや、ダウンロードしたメッセージ ファイルは開かない。
- 知っている相手からでも、急に届いた「請求書」「確認のお願い」などの添付は、別の手段で送り主に確認してから開く。
- Office 2019 と Office 2016 はサポートが終了しており、今回の脆弱性の対象製品にも挙がっていません。セキュリティ更新が続かない製品なので、Microsoft 365 や Office 2024 などへの乗り換えを検討しましょう。
会社や学校のパソコンを使っている人へ
今回の Outlook の脆弱性で漏れるおそれがあるのは、Windows のネットワーク認証に使われるデータです。社内のファイルサーバーなどに同じ認証でアクセスしている環境では、1台から漏れた認証データが、ほかのシステムへの侵入の足がかりになるおそれがあります。会社のパソコンの更新は管理者が配信のタイミングを決めていることが多いので、自分で勝手に設定を変えず、案内が来たら早めに再起動するようにしてください。
よくある質問
Q. Outlook を使っていなければ、今回の更新は不要ですか?
A. 不要ではありません。Windows 本体や Excel・Word などにも多数の脆弱性の修正が含まれています。Windows Update と Office の更新は、Outlook を使っているかどうかに関係なく済ませておきましょう。
Q. Web版の Outlook や新しい Outlook for Windows も対象ですか?
A. Microsoft が対象として挙げているのは、Microsoft 365 Apps、Office LTSC 2024、Office LTSC 2021 に含まれる Outlook です。Web 版や新しい Outlook for Windows については、対象として記載されていません。
Q. メールを一覧で表示しただけで被害を受けますか?
A. Microsoft は、プレビュー ウィンドウは攻撃の入り口にならないとしています。細工されたファイルを利用者が開くことが条件です。
まとめ
2026年11月の Microsoft の月例更新では、Outlook の脆弱性 CVE-2026-124194 がすでに攻撃に悪用されていることが確認されました。細工されたファイルを開くと、Windows の認証データが攻撃者に渡り、なりすましに使われるおそれがあります。Windows 11 は KB5132061 などの累積更新、Office は最新版への更新で対策できます。Windows Update と Office の「今すぐ更新」の両方を済ませ、再起動まで終わらせておきましょう。更新が終わるまでは、心当たりのない添付ファイルを開かないことが一番の防御になります。
参考ページ
- Microsoft セキュリティ更新プログラム ガイド|CVE-2026-124194 Microsoft Outlook のなりすましの脆弱性
- Microsoft セキュリティ更新プログラム ガイド|CVE-2026-116928 Windows Search のリモートでコードが実行される脆弱性
- Microsoft セキュリティ更新プログラム ガイド|2026年11月のリリースノート
- Microsoft サポート|2026年11月10日 KB5132061
- Microsoft Learn|Release notes for Microsoft Office security updates
- Microsoft サポート|Windows Update: よくある質問