
格安航空会社(LCC)のPeach Aviation(ピーチ)は2026年11月20日、メールマガジンなどの配信に使っていたユミルリンクのメール配信サービス「Cuenote FC」が不正アクセスを受け、顧客の個人情報8,997,106件が漏えいしたと発表しました。対象は氏名・生年月日・性別・住所・電話番号・メールアドレス・旅程の7項目で、クレジットカード情報とパスポート情報は含まれていません。予約や運航への影響もないとしています。
一方で、旅程まで含む情報が外に出たことで、「欠航のお知らせ」「返金のご案内」などを装った本物そっくりの偽メールやSMSが届くおそれがあります。この記事では、Peachとユミルリンクの公式発表をもとに、何が起きたのか、利用者が今すぐやるべきことは何かを整理します。
Peachの個人情報漏えい、何が起きた?
今回の件は、Peach自身の予約システムが攻撃されたものではありません。Peachがお客さま向けのメール配信に使っていた外部のサービス「Cuenote FC」(提供:ユミルリンク株式会社)のサーバーに第三者が不正にアクセスし、そこに預けていた顧客情報が漏れた、という「委託先経由」の事故です。
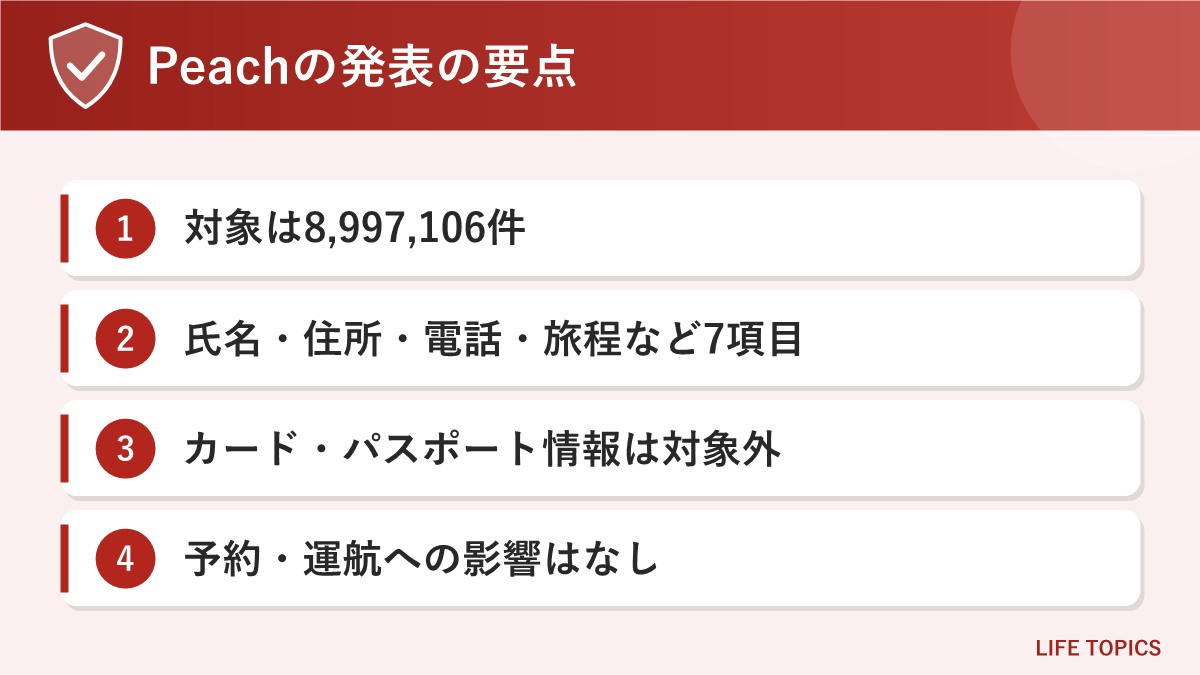
① 漏えいの対象は8,997,106件。氏名・住所・電話番号・メールアドレスに加えて「旅程」も含まれる
② クレジットカード情報・パスポート情報は対象外。予約(予約変更を含む)と運航への影響もなし
③ メールマガジン、失効ピーチポイントのお知らせなどの自動配信メール、空港で使う返金払い戻しフォームが止まっている
発表までの流れ(時系列)
ユミルリンクとPeachの公式発表に書かれている日付を並べると、次のとおりです。
| 日付 | 出来事 |
|---|---|
| 2026年10月16日 | ユミルリンクが自社サービスへの不正アクセスを確認し、調査を開始(同社発表) |
| 2026年10月18日 | Peachが「委託先での発生日」としている日。ユミルリンクはこの日、一部のシステムを予防的に停止 |
| 2026年10月19日 | ユミルリンクが第一報を公表 |
| 2026年10月26日 | ユミルリンクが第二報を公表 |
| 2026年11月6日 | Peachの情報の影響範囲が確定 |
| 2026年11月11日 | ユミルリンクが第三報を公表(Cuenote FCで49システムの漏えいを確認) |
| 2026年11月20日 | Peachが漏えいを公表し、対象者へのメール連絡を開始 |
委託先での発生から公表までは約1か月あります。対象のお客さまには、Peachから登録メールアドレスあてに、お詫びとお知らせのメールが11月20日から順番に送られています。
漏えいした情報と、漏えいしていない情報
| 区分 | 項目 |
|---|---|
| 漏えいの対象 | 氏名、生年月日、性別、住所、電話番号、メールアドレス、旅程 |
| 対象外(Peach発表) | クレジットカード情報、パスポート情報 |
| 対象件数 | 8,997,106件 |
| 二次被害 | 公表時点で、不正利用や二次被害は確認されていない |
「899万件」は人数ではなく件数
Peachは対象を「件」で示しており、何人分なのかは発表していません。同じ人が何度も搭乗していれば、複数の件数に数えられている可能性もあります。いずれにしても、過去にPeachを使い、メールアドレスを登録したことがある人は「自分も対象かもしれない」と考えて備えておくのが安全です。
「旅程」が含まれていることの怖さ
今回の対象で特に注意したいのが「旅程」です。氏名やメールアドレスだけでなく、いつ・どこへ移動する予定だったかという情報までそろうと、詐欺のメッセージに具体的な便や日付を書き込めるようになります。「ご予約の便が欠航になりました。払い戻しはこちら」といった連絡が本物かどうか、見た目だけで見分けるのは難しくなります。
また、住所・電話番号・生年月日も対象になっているため、メールだけでなくSMSや電話、郵便物を使った連絡にも気をつける必要があります。
止まっているサービスと、予約・運航への影響
Peachの発表では、Cuenote FC側でサーバーが緊急停止され、全機能が止まっているため、Peachでは次のサービスが停止しています。
| サービス | 状況 |
|---|---|
| メールマガジン(EDM)の配信 | 停止中 |
| 自動配信メール(失効ピーチポイントのお知らせなど) | 停止中 |
| 空港などで使う返金払い戻しフォーム | 停止中。運航が乱れて返金が必要になった場合は代わりの方法で対応 |
| 予約・予約変更、航空機の運航 | 影響なし |
注意したいのは、ポイントの失効を知らせるメールが今は届かないことです。ピーチポイントを持っている人は、メールを待たずに、自分でPeachの公式サイトやアプリから残高や期限を確かめておきましょう。
原因は委託先ユミルリンクの「Cuenote FC」への不正アクセス
ユミルリンクの公式報告(第三報・2026年11月11日)では、攻撃者はプログラムの脆弱性を突いて侵入し、サーバーに不正なプログラムを置いてデータベースから情報を持ち出したほか、ログイン中の正規の利用者になりすまして管理画面からデータを取り出していました。保守用のアカウントの認証情報を使って、ほかのシステムにも侵入を広げていたとしています。
Cuenote FCで漏えいが確認されたのは49システムで、配信先の情報は延べ47,864,147件にのぼります。Peachの件数はこの一部にあたりますが、ほかの企業の件数と単純に足し合わせて人数を出せるものではありません。Peachは、ユミルリンクから「ランサムウェアによるものではない」との報告を受けていると説明しています。侵入経路や詳しい影響範囲は、ユミルリンクで引き続き調べています。
同じCuenote FCの事故では、ほかのサービスの利用者にも影響が出ています。LIFE TOPICSでは以前、プリペイドカードの事例を取り上げました。
Peachを使ったことがある人が今すぐできる対策
Peachは、対象のメールアドレスや電話番号に、Peachを装った不審なメールやSMS、電話が届くおそれがあるとして注意を呼びかけています。次の5つを確認しておきましょう。
- メールやSMSのリンクから手続きしない
「欠航」「返金」「ポイント失効」「予約の確認」などの連絡が来ても、本文のURLは開かず、ブックマークした公式サイトか公式アプリを自分で開いて確かめます。 - 添付ファイルを開かない
旅程表や領収書を装った添付ファイルは、ウイルスに感染させる手口によく使われます。身に覚えがなければ開かずに削除します。 - カード番号や認証コードを入力しない
今回カード情報は漏れていませんが、偽サイトに誘導して入力させる手口が考えられます。返金を理由にカード番号やワンタイムパスワードを求められたら、いったん手を止めます。 - 電話やSMSでの「本人確認」に答えない
電話番号や生年月日も対象です。Peachの担当者を名乗る電話で個人情報を聞かれても答えず、公式の連絡先にかけ直して確認します。 - カードの利用明細を定期的に見る
Peachの予約に使ったカードの明細に覚えのない請求がないか、しばらくのあいだ確認を続けます。
本物のお知らせメールとの付き合い方
ややこしいのは、Peachからは本物のお詫びメールも届くという点です。本物か偽物かをメールの見た目で判断しようとせず、「メールの中のリンクは使わない」と決めておけば、どちらが届いても安全に対応できます。内容を確かめたいときは、Peach公式サイトの「お知らせ」で公表文を読むようにしましょう。
被害に気づいたときの相談先
| こんなとき | 相談先 |
|---|---|
| 偽サイトにカード番号などを入力してしまった | すぐにカード会社へ連絡し、利用停止を依頼 |
| お金を払ってしまった、契約トラブルになった | 消費者ホットライン「188」(最寄りの消費生活センターなどにつながる) |
| 詐欺の被害にあった、脅すような連絡が来た | 警察のサイバー事案の相談窓口、警察相談専用電話「#9110」 |
| Peachを装ったフィッシングメールを見つけた | フィッシング対策協議会の報告窓口 |
よくある質問
Q. 自分が対象かどうかは、どうすればわかりますか?
A. Peachは、対象のお客さまの登録メールアドレスあてに、2026年11月20日から順次お知らせを送っています。ただし、そのメールを装った偽物が出回る可能性もあるため、メール内のリンクは使わず、公式サイトの「お知らせ」で内容を確認してください。
Q. 予約している便には乗れますか?
A. Peachは、予約(予約変更を含む)と航空機の運航には影響がないと発表しています。
Q. クレジットカードを止める必要はありますか?
A. 今回の漏えいの対象にクレジットカード情報は含まれていません。偽サイトなどにカード番号を入力していなければ、止める必要はありません。不安な場合は、明細を確認したうえでカード会社に相談しましょう。
Q. パスワードは変えたほうがいいですか?
A. Peachの発表した対象項目にパスワードは入っていません。ただ、同じパスワードをほかのサービスでも使い回しているなら、これを機に別々のものに変えておくと安心です。
まとめ
Peachの個人情報漏えいは、メール配信を任せていたユミルリンクの「Cuenote FC」への不正アクセスが原因で、対象は8,997,106件です。カード情報やパスポート情報は含まれず、予約や運航にも影響はありませんが、氏名・連絡先に加えて「旅程」まで含まれているのが今回の特徴です。
過去にPeachを利用したことがある人は、欠航・返金・ポイント失効などをうたうメールやSMSが届いても、本文のリンクは開かず、公式サイトや公式アプリから自分で確かめる習慣をつけましょう。ポイントの失効案内メールも止まっているので、残高と期限は自分で確認しておくと安心です。新しい事実がわかればPeachが公式サイトで公表するとしているので、続報も確認していきます。