
多くの企業がウェブサイトやアプリのマーケティングに使っている「KARTE(カルテ)」への不正アクセスについて、提供元の株式会社プレイドが2026年11月20日、調査の結果と、サービス再開の見通しを公表しました。漏えいした可能性があるのは、企業から預かった4種類の情報で、対象の企業数は分類ごとに409社〜754社。KARTEの段階的な再開は2027年1月中旬が目標です。
KARTE そのものは一般の人が直接使うサービスではありません。ただし、ネット通販や銀行、カード会社などのサイト・アプリの裏側で動いているため、そのサービスの利用者の情報が含まれている場合があります。この記事では、プレイドの公式発表をもとに、何が漏れたのか、自分が対象かどうかの調べ方、今すぐできる対策を整理します。
KARTE不正アクセスの調査結果、何がわかった?
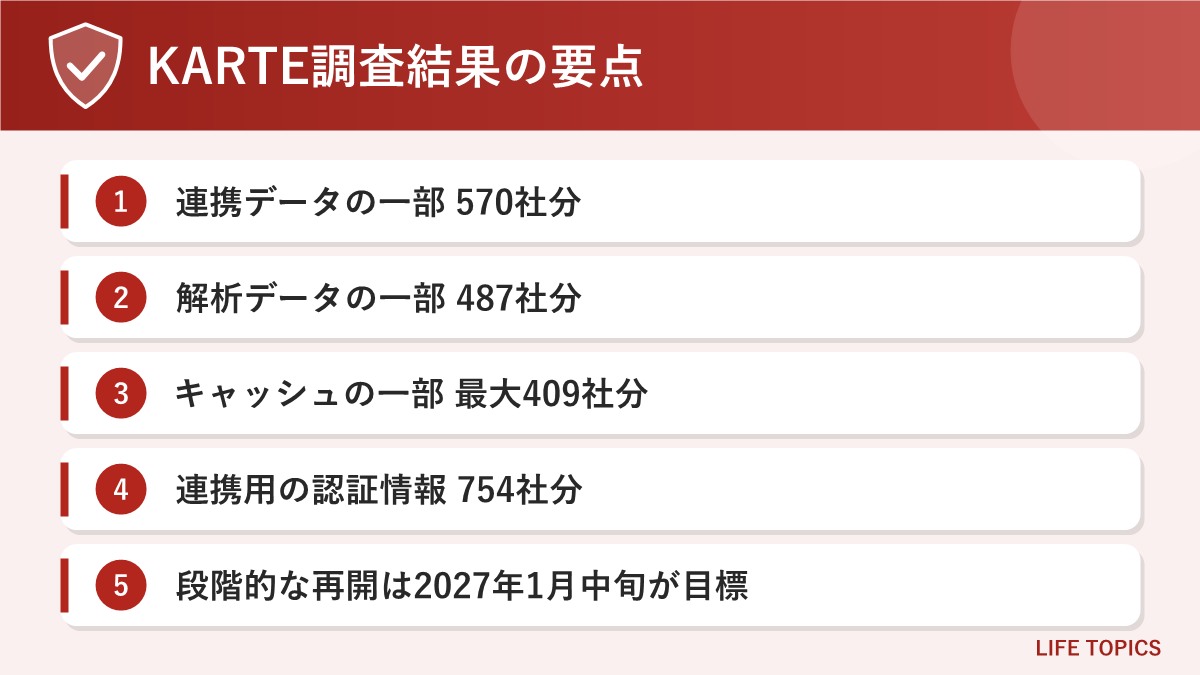
① 漏えいした可能性がある「企業から預かった情報」は4種類。対象の企業数は分類ごとに570社・487社・最大409社・754社(重複あり)
② 契約が終わった企業のデータも、本来は削除されるはずが残っていて対象になった
③ KARTEは11月13日から全サービス停止中。段階的な再開は2027年1月中旬が目標
プレイドは11月13日に不正アクセスを公表し、11月16日に情報漏えいの第一報を出していました。今回の11月20日の発表は、11月19日までに影響の範囲と件数の特定を終えたうえでの「調査結果」です。11月16日の時点では明らかになっていなかった「エンドユーザーの解析データ」「キャッシュデータ」が新たに対象として加わりました。
漏えいした可能性がある4種類の情報
プレイドが「企業の皆さまからお預かりした情報」として示した分類は次のとおりです。社数は分類ごとの数で、複数の分類に当てはまる企業があるため、合計はできません。
| 分類 | どんな情報か | 対象社数 | 公表日 |
|---|---|---|---|
| KARTEに連携したデータの一部 | 企業が自社で持つデータをKARTEで使うために連携していたもの。企業によっては個人情報を含む | 570社 | 11月16日 |
| エンドユーザーの解析データの一部 | サイト閲覧やボタンのクリックなどの行動記録と、そこから作られたデータ(会員ランクなど)。企業によっては個人情報を含む | 487社 | 11月20日 |
| エンドユーザーのキャッシュデータの一部 | 処理を速くするために一時的に作って保持するデータ。利用者の識別子を含み、企業によっては個人情報を含む可能性がある | 409社(推定される最大値) | 11月20日 |
| 外部サービスとの連携に使う認証情報の一部 | KARTEとメール配信サービスなどをつなぐための鍵やパスワードにあたる情報。個人情報は含まれない | 754社 | 11月16日 |
キャッシュデータは短い時間で上書きされて復元できず、読み出しの記録も残っていないため、漏れたものと漏れていないものを区別できないとしています。そのため、問題の時間帯にキャッシュに入っていた可能性があるデータは、すべて「漏えいの可能性あり」として扱われます。社数が「推定される最大値」となっているのはこのためです。
このほか、プレイドが自社で持っていた情報として、KARTE を使うためのメールアドレス79,249件(11月16日公表)と、営業やサポートの活動で受け取った連絡先(氏名・メールアドレスなど)45,816件も対象になりました。こちらは主に KARTE を導入している企業の担当者などの情報で、プレイドから順次、個別に連絡するとしています。
契約が終わった企業のデータも残っていた
今回の発表で、プレイドは「現在 KARTE の利用契約のない企業」も対象に含まれると説明しました。これは過去に契約していて、すでに契約の全部または一部が終わっている企業のことです。本来は利用規約に沿って削除されるはずの情報が、人の手による運用と管理の不備で残っていたとしています。
つまり、「以前は使っていたが、今は KARTE をやめた企業」のサービスを使っていた人も、対象になる可能性があるということです。残っていた情報は、再開に向けた検証のために記録を残す必要があるとして、現時点では削除しておらず、検証が終わりしだい削除し、知らせるとしています。今後は契約終了後に情報が確実に消えるよう、仕組みと運用を改めるとしています。
不正アクセスの経過と原因
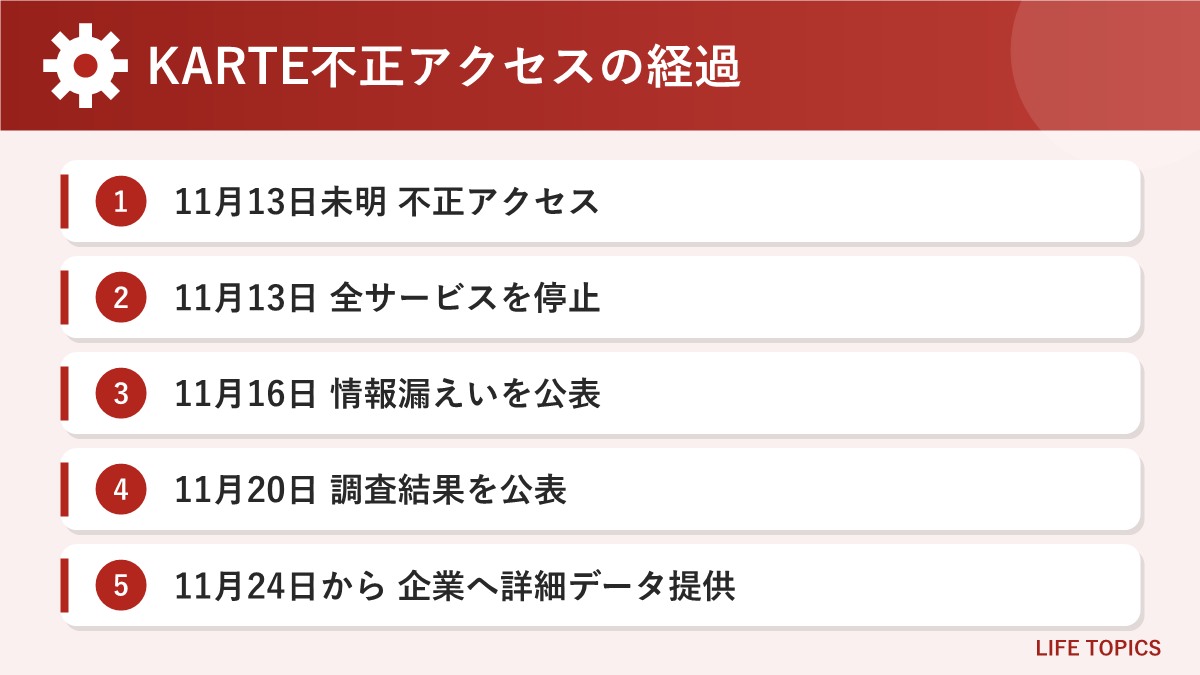
| 日付 | 出来事(プレイドの公表内容) |
|---|---|
| 2026年11月13日未明 | 第三者が複数の経路から断続的に攻撃 |
| 11月13日 8時59分 | 不正アクセスを検知 |
| 11月13日 14時27分ごろ | サーバーの停止を始め、KARTE全体をメンテナンス状態に |
| 11月13日 15時23分ごろ | 認証情報の無効化、攻撃元との通信の遮断などを完了 |
| 11月16日 | 情報漏えいについて公表 |
| 11月19日まで | 影響の範囲と対象件数の特定を完了 |
| 11月20日 | 調査結果とサービス再開の見通しを公表 |
| 11月24日から | 導入企業へ、企業ごとの詳細データを順次渡す予定 |
| 2027年1月中旬 | KARTEの段階的な再開の目標 |
原因についてプレイドは、データを取り出すための公開経路にある一部の内部処理の脆弱性が悪用され、一部のデータが不正に取得されたと説明しています。さらに、そこで手に入れた認証情報を使って、KARTE の管理画面にも不正にアクセスされました。内部の人による犯行ではなく、外部からの不正アクセスだとしています。
どのサービスの利用者が影響を受ける?
プレイドは導入企業の一覧を公表していません。また、自分の情報が含まれているかどうかについては「個別の照会には答えられない」とし、利用しているサービスの企業に問い合わせるよう案内しています。11月24日から企業ごとに詳しいデータが渡されるため、各社からのお知らせは今後さらに増えると考えられます。
すでに対象件数を公表した企業の例として、丸井グループは11月20日、次の内容を発表しています。
| 対象 | 件数 | 漏えいした情報 |
|---|---|---|
| マルイウェブチャネルの利用者、「マルイからのおトクな情報メール」の配信希望者 | 約883万件 | 氏名・性別・生年月日・メールアドレス・顧客管理番号 |
| エポスカードの利用者(退会者を含む) | 約850万件 | 顧客管理番号・性別(うち約6万件は氏名・年齢・年収・キャッシング限度額も対象の可能性) |
丸井グループは、カード番号・暗証番号・セキュリティコードなどの漏えいは確認されていないこと、現時点で二次被害は確認されていないことを明らかにしています。該当する人には順次、個別に連絡するとしています。
このように、漏れた項目は企業ごとに大きく違います。メールアドレスだけの企業もあれば、氏名や生年月日まで含む企業もあります。自分が使っているサービスの公式サイトのお知らせで、対象と項目を確かめることが大切です。
利用者が今すぐできる対策
漏れた情報にメールアドレスや氏名が含まれていると、その企業や銀行・カード会社を名乗る「なりすましメール」「フィッシングSMS」に使われるおそれがあります。プレイドや丸井グループの案内をもとに、次の点を確認しておきましょう。
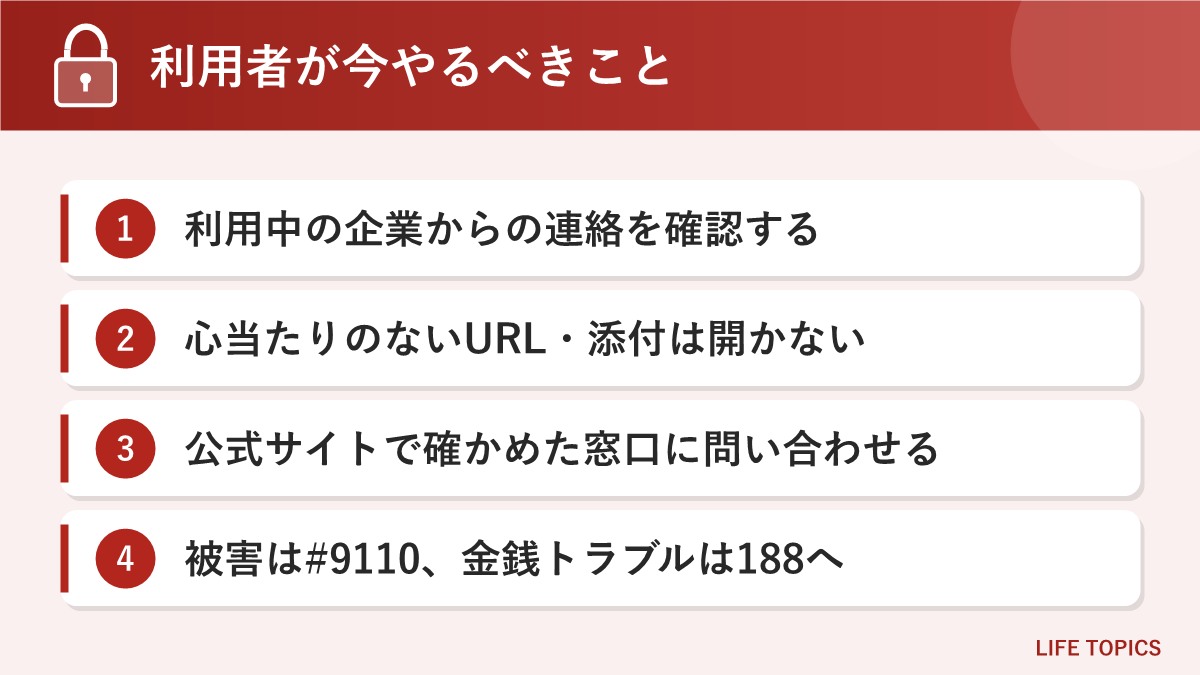
1. 利用中の企業からのお知らせを確認する
ネット通販、カード、銀行、ポイントサービスなど、よく使うサービスの公式サイトやアプリの「お知らせ」を見て、KARTE に関する発表がないか確かめます。メールで届いたお知らせは、本文のリンクからではなく、ブックマークや公式アプリから公式サイトを開いて内容が同じか確認すると安心です。
2. 心当たりのないメール・SMS・電話に注意する
「情報漏えいのお詫び」「補償の手続き」「本人確認が必要です」といった連絡を装った詐欺に注意が必要です。心当たりのないメールやSMSのURL・添付ファイルは開かず、ID・パスワード・カード番号を入力しないようにしましょう。電話で個人情報や暗証番号を聞かれても答えないことが基本です。
3. 問い合わせは公式サイトで確かめた窓口へ
自分が対象かどうか知りたいときは、普段使っているサービスの公式サイトなどで確かめた正規の窓口に問い合わせます。プレイドへの利用者からの問い合わせは、同社のお知らせページにあるフォームだけで受け付けており、電話窓口はありません。回答は平日10時〜17時に受け付け順で行い、問い合わせが集中しているため時間がかかる場合があるとしています。
4. 被害に遭ったときの相談先
| 困ったこと | 相談先 |
|---|---|
| 不正アクセス・詐欺などの被害 | 都道府県警察のサイバー犯罪相談窓口、警察相談専用電話「#9110」 |
| 不審な業者からのDM・営業電話、お金のトラブル | 消費者ホットライン「188」(最寄りの消費生活センターなどにつながる) |
| カードの身に覚えのない請求 | カードの裏面に書かれたカード会社の窓口 |
KARTEの再開と今後の予定
KARTE は11月13日から全サービスが止まっています。プレイドは、侵入経路をふさぐだけでなく、長く高い堅牢性を保てるよう、仕組みの根本を含めたシステムの改善が必要だと判断しました。そのうえで、段階的な再開の目標を2027年1月中旬としています。第三者機関による検証も行い、再開時期が変わる場合は改めて知らせるとしています。
導入企業に対しては、2026年11月分とサービス停止期間中の利用料金を請求しないことも決めました。再発防止策は、契約終了後の情報削除の問題も含め、調査結果を踏まえて策定するとしており、具体的な内容はまだ発表されていません。
よくある質問
Q. KARTE を使った覚えはありません。関係ありますか?
A. KARTE は企業のサイトやアプリの裏側で使われるサービスなので、利用者が気づかないうちに関わっていることがあります。利用中のサービスから KARTE に関するお知らせが出ていないか確認してください。
Q. 自分の情報が漏れたかどうか、プレイドに聞けば分かりますか?
A. プレイドは個別の照会には答えられないとしています。利用しているサービスの企業に問い合わせてください。
Q. 退会したサービスでも対象になりますか?
A. 契約が終わった企業のデータも残っていたことが分かっており、丸井グループの例ではエポスカードの退会者も対象に含まれています。退会済みのサービスについても、その企業の窓口に確認するのが確実です。
Q. クレジットカード番号は漏れていますか?
A. 企業によって KARTE に入れていた項目が違うため、プレイドは利用企業に確認するよう案内しています。丸井グループは、カード番号・暗証番号・セキュリティコードの漏えいは確認されていないとしています。
まとめ
KARTE への不正アクセスでは、企業から預かった4種類の情報が漏えいした可能性があり、対象の企業数は分類ごとに最大754社にのぼります。契約が終わった企業のデータまで残っていたことも分かり、「今は使っていないサービス」も確認の対象になります。11月24日から導入企業への詳細データの提供が始まるため、各社からのお知らせは今後も続く見込みです。
利用者ができることは、公式サイトでお知らせを確かめること、心当たりのないメールやSMSのリンクを開かないこと、困ったときは #9110 や 188 に相談することの3つです。漏えいに便乗した詐欺は、お知らせが出そろうこれからの時期に増えやすいので、しばらくは慎重に行動しましょう。