
株式会社メルカリは2026年11月20日、グループの従業員が社内業務で使っていた「Notion AI」の記録の一部が、外部に流出した可能性があると発表しました。原因はメルカリのシステムではなく、Notion社がAIの処理の一部を委託していた米Fireworks AI社への不正アクセスです。記録にはメルカリの利用者(お客さま)1,522名分の情報が含まれていましたが、クレジットカード番号やログインパスワードが含まれていることは確認されていません。
対象の人にはメルカリから個別に案内が届きます。案内が届いた人も届かない人も、いま気をつけたいのは「事情を知っているふりをした便乗詐欺」です。この記事では、公式発表で分かっていることを整理し、利用者が今日からできる対策と、AIチャットを使うときの注意点をまとめます。
メルカリの情報流出の可能性とは?公式発表の要点
今回の件は、メルカリのアプリや決済の仕組みが直接ねらわれたものではありません。メルカリ、メルペイ、メルコインの3社の従業員が、社内の業務でクラウドサービス「Notion」のAI機能を使っていました。その入力内容とAIの回答の記録の一部が、Notion社の委託先であるFireworks AI社の環境に保存されており、そこが第三者に不正アクセスされたというのが公式の説明です。
Notion社の説明では、この記録は「Notion AIの利用状況を分析する処理」のためにFireworks社へ送られていたものです。つまり、従業員が仕事の中でAIに貼り付けた文章や質問に、利用者や取引先の情報が含まれていたため、委託先の委託先で起きた事故が利用者の情報にまで及んだ形です。
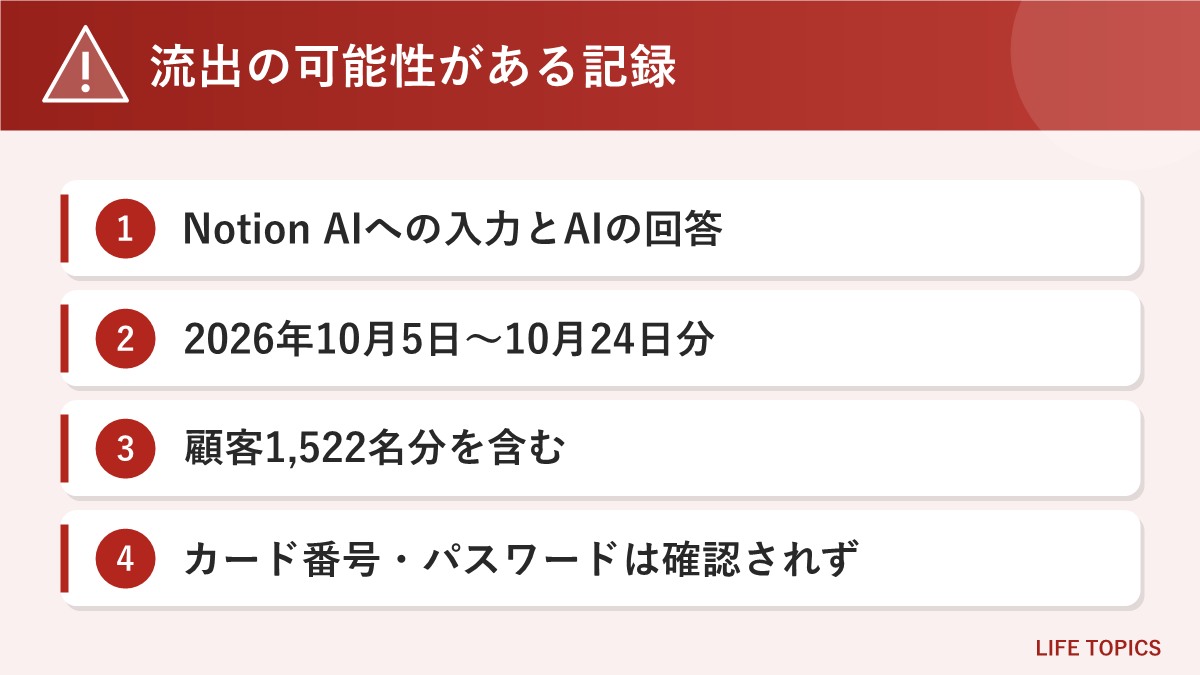
① 流出した可能性があるのは、2026年10月5日から10月24日までに従業員がNotion AIに入力した内容と、AIの回答の記録の一部
② メルカリの利用者1,522名分の情報が含まれ、対象者には11月20日から個別に案内
③ マイナンバー、クレジットカード番号、ログインパスワードが含まれていることは確認されていない
発表までの流れ
| 日付 | 出来事 |
|---|---|
| 2026年10月5日〜10月24日 | 流出の可能性がある記録の対象期間(従業員がNotion AIに入力した内容と回答) |
| 2026年11月10日 | Notion社からメルカリに連絡。メルカリは同日、対策チームを立ち上げ調査を開始 |
| 2026年11月12日 | Notion社から追加報告。Fireworks社の環境にあった記録は削除済みで、接続も遮断 |
| 2026年11月20日 | メルカリが一次調査の結果を公表し、対象者への個別の案内を開始 |
メルカリは、記録の中に含まれていた業務システムの認証情報について、無効化と再発行をすでに終えています。また、個人情報保護委員会をはじめとする関係当局に報告し、Notion AIのチャット機能で扱う情報を限定する措置も取っています。
影響を受ける人と、含まれていた情報
メルカリの発表では、対象記録に含まれていた個人情報を立場ごとに分けて公表しています。人によって含まれる項目は異なり、すべての項目が含まれるわけではありません。
| 対象 | 人数 | 含まれていた情報 |
|---|---|---|
| お客さま(識別番号のみ) | 1,061名 | お客さま識別番号 |
| お客さま(識別番号と利用内容) | 314名 | 識別番号、利用や問い合わせの内容 |
| お客さま(識別番号と氏名・メール) | 61名 | 識別番号、氏名、メールアドレス |
| お客さま(上記以外) | 86名 | 識別番号、氏名、住所、電話番号、メールアドレス、生年月日、利用や問い合わせの内容のうち1つ以上 |
| 取引先の担当者など | 571名 | 氏名、電話番号、メールアドレスなど |
| 採用への応募者 | 169名 | 氏名、住所、電話番号、メールアドレス、生年月日、選考に関する情報など |
| 派遣社員・業務委託先・退職者 | 1,534名 | 氏名、業務上の連絡先、人事に関する情報など |
利用者の約7割(1,061名)は「お客さま識別番号」だけです。この識別番号は利用者ごとに付けられた固有の番号で、ログインIDではないとメルカリは説明しています。識別番号だけでアカウントに入られることは考えにくいものの、氏名やメールアドレス、問い合わせの内容が含まれていた人は、その情報を使った「それらしい連絡」に注意が必要です。
なお、メルカリは、グループのサービスやシステムへの不正アクセスや脆弱性の悪用は確認されていないとしています。今回の件が原因で利用者のアカウントに不正ログインされたり、サービスの利用に影響が出たりしたことも、発表時点では確認されていません。
Notion AIでは何が起きたのか
Notion社が公開した通知では、影響を受けたのはNotionのワークスペース全体の1%未満です。対象は、管理者向けにAIの利用状況を分析する「インサイト」機能のために保存されていたAIチャットの記録で、ユーザーが入力したメッセージやAIの回答の全文などが含まれていた可能性があります。ページ内のほかの内容や、チャットに添付したファイルは影響を受けていないとしています。
Notion社は11月3日までにFireworks社との接続を切り、11月4日にはFireworks社の環境にあったNotionのデータが削除されたと説明しています。影響を受けた利用者にはすでに連絡済みで、本人にもワークスペースのオーナーにも連絡がない場合は、現時点で対応は必要ないとしています。
今すぐできる対策(メルカリ利用者向け)
情報が流出した可能性があると分かった直後は、その発表に便乗した詐欺が増えやすい時期です。メルカリも、グループや金融機関を装った連絡が届くおそれがあると注意を呼びかけています。
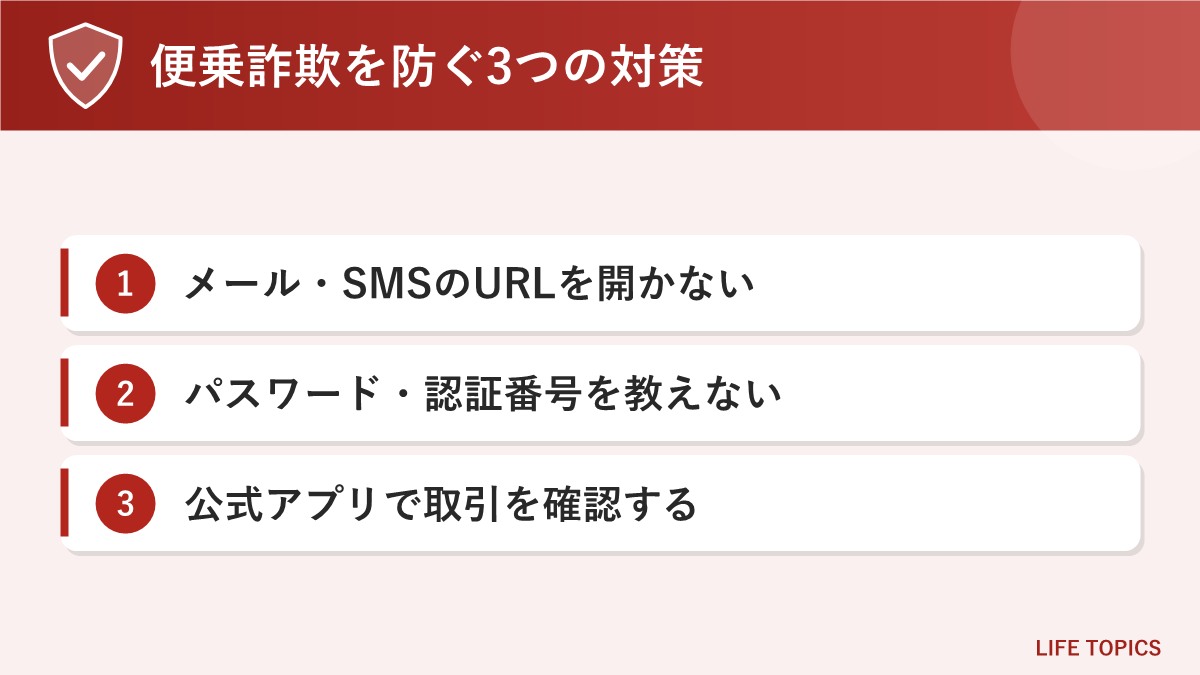
チェックリスト
- メールやSMSのURLを開かない:「情報流出のお詫び」「補償の手続き」「アカウントの確認」などをうたう連絡が来ても、文中のリンクからログインしないでください。確認はいつも使っているメルカリのアプリから行います。
- パスワードや認証番号を教えない:メルカリグループが電話やメールでパスワードや認証番号を聞くことはないと公式に明言しています。聞かれた時点で詐欺と考えてかまいません。
- 取引や売上金の状況をアプリで確認する:身に覚えのない取引、メルペイの利用、登録情報の変更がないかを、公式アプリの通知や履歴で確かめます。
- 「事情を知っている」連絡を信用しない:問い合わせ内容や氏名を言い当てられても、本物の証拠にはなりません。相手が名乗った番号ではなく、公式アプリや公式サイトから問い合わせ先をたどってください。
- 同じパスワードの使い回しを見直す:今回ログインパスワードの流出は確認されていませんが、ほかのサービスと同じパスワードを使っているなら、この機会に変えておくと安心です。
被害に気づいたときの相談先
お金をだまし取られた、身に覚えのない請求が来たといった場合は、まずメルカリの公式アプリのお問い合わせから連絡します。あわせて、消費者庁の「消費者ホットライン」(電話番号188)で近くの消費生活センターにつながります。詐欺の被害にあったときは、最寄りの警察署や警察相談専用電話(#9110)に相談してください。
AIチャットを使う人が気をつけたいこと
今回の件は、メルカリ以外の会社や個人にも関係があります。AIチャットに入力した文章は、サービスの提供元だけでなく、その先の委託先に送られて保存されることがあるからです。ふだん仕事や家庭でAIを使っている人は、次の点を見直しておきましょう。
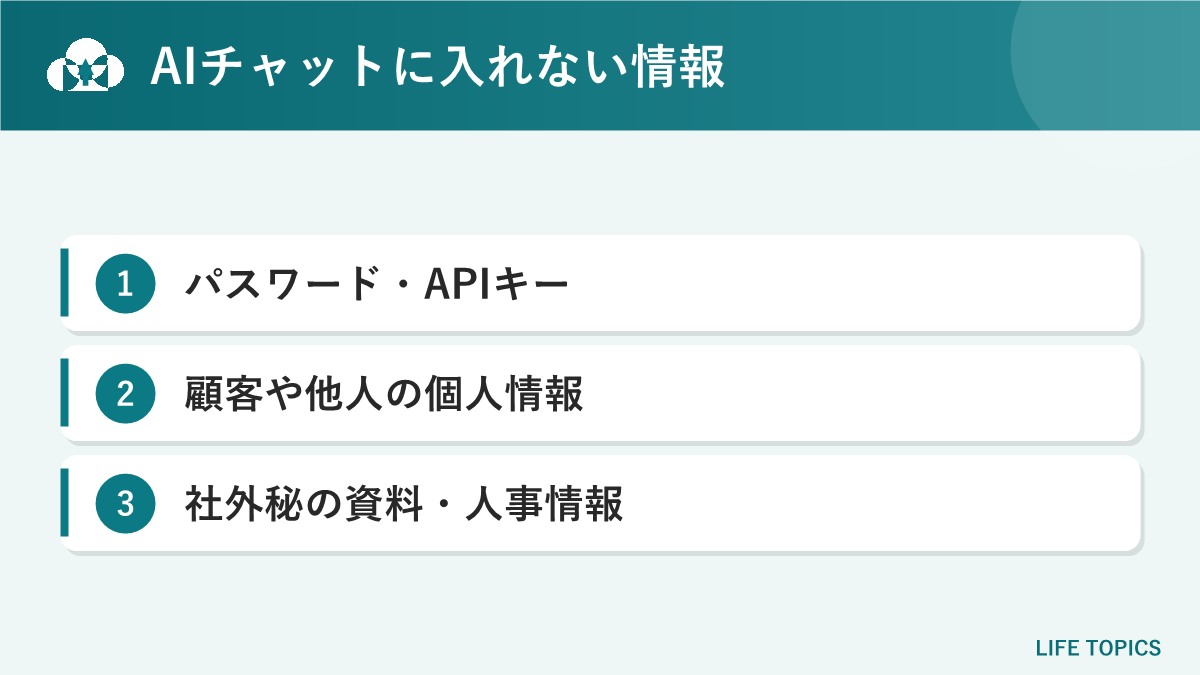
入力しないほうがよい情報
Notion社は、チャットに入力した可能性のあるパスワードやAPIキーなどの認証情報はすぐに変更し、今後はチャットや文書に機密情報を入れず、専用の管理ツールで保管するよう勧めています。顧客や家族など他人の個人情報、社外秘の資料、人事の情報も、AIに貼り付ける前に「本当に必要か」「名前や番号を伏せられないか」を考える習慣をつけると安心です。
Notionを使っている人の確認方法
Notion社は、影響を受けたワークスペースのオーナーや、影響を受けたメンバーに対して、サイドバーの「?」から開ける「セキュリティインシデントレビュー」で、対象のデータを確認できるようにしています。自分にもワークスペースのオーナーにも連絡が届いていなければ、現時点で影響は確認されていません。会社でNotionを使っている人は、自分で判断せず、社内の管理者やセキュリティ担当に確認するのが確実です。
よくある質問
Q. 自分が対象かどうかはどうすれば分かりますか?
A. メルカリは、対象となる人のうち連絡先を把握している人へ、2026年11月20日から個別に案内するとしています。案内をよそおった偽のメールもありうるため、内容は公式アプリやメルカリの公式サイトで確かめてください。
Q. メルカリのパスワードは変えたほうがいいですか?
A. 発表では、ログインパスワードやクレジットカード番号が含まれていることは確認されていません。必須ではありませんが、ほかのサービスと同じパスワードを使っている場合は、変えておくと安全です。
Q. メルペイの残高やクレジットカードは大丈夫ですか?
A. グループのサービスやシステムへの不正アクセスは確認されておらず、アカウントへの不正ログインやサービス利用への影響も確認されていないと発表されています。念のため、アプリで利用履歴を確認しておきましょう。
Q. Notion AIを個人で使っています。何かすべきですか?
A. Notion社の発表では、影響を受けたのはワークスペース全体の1%未満で、該当する利用者にはすでに連絡しているとのことです。連絡がなければ対応は不要とされていますが、過去にパスワードなどを入力した覚えがある場合は変更しておくと安心です。
まとめ
メルカリが発表したのは、グループの従業員が社内で使っていたNotion AIの記録が、Notion社の委託先Fireworks AI社への不正アクセスによって外部に流出した可能性がある、という内容です。利用者1,522名分の情報が含まれていましたが、多くは識別番号のみで、クレジットカード番号やログインパスワードは確認されていません。
利用者がまずやるべきことは、便乗した偽のメールやSMS、電話に応じないことと、公式アプリで取引状況を確認することです。あわせて、AIチャットに入れた文章は委託先にまで届くことがある、という今回の教訓を、自分のAIの使い方にも生かしたいところです。メルカリはNotion社の調査結果を受けて情報を更新するとしているため、続報も公式発表で確認しましょう。