
家電量販店のエディオンは2026年11月6日、同社のECサイトを置いているサーバーに外部から不正アクセスがあり、利用者の個人情報の一部が流出した可能性があると発表しました。狙われたのはサイトの動作を記録する「ログファイル」で、氏名・住所などが記録されたログは最大4,131名分、注文情報のログは最大9,554名分が対象です。クレジットカード番号とログインパスワードは含まれていませんが、カードの有効期限やエディオンのギフトカード番号が含まれる可能性があります。ECサイトは通常どおり使えます。エディオンを名乗る不審なメール・SMS・電話には応じないようにしましょう。
エディオンのECサイト不正アクセスの概要
エディオンが不正アクセスに気づいたのは2026年11月5日(木)の18時30分ごろです。ECサイトの稼働状況や通信の処理を一時的に記録しておく「ログファイル」が入ったサーバー領域の一部に対し、システムの脆弱性を突いたアクセスが行われていました。
ポイントは、会員情報をまとめて管理している顧客データベース本体への不正アクセスや情報の流出は確認されていないという点です。流出した可能性があるのは、ログファイルの中にたまたま記録されていたデータの一部にとどまります。とはいえ、ログには氏名や住所、注文の記録などが残っていたため、利用者によっては複数の情報が組み合わさった状態で外部に出た可能性があります。
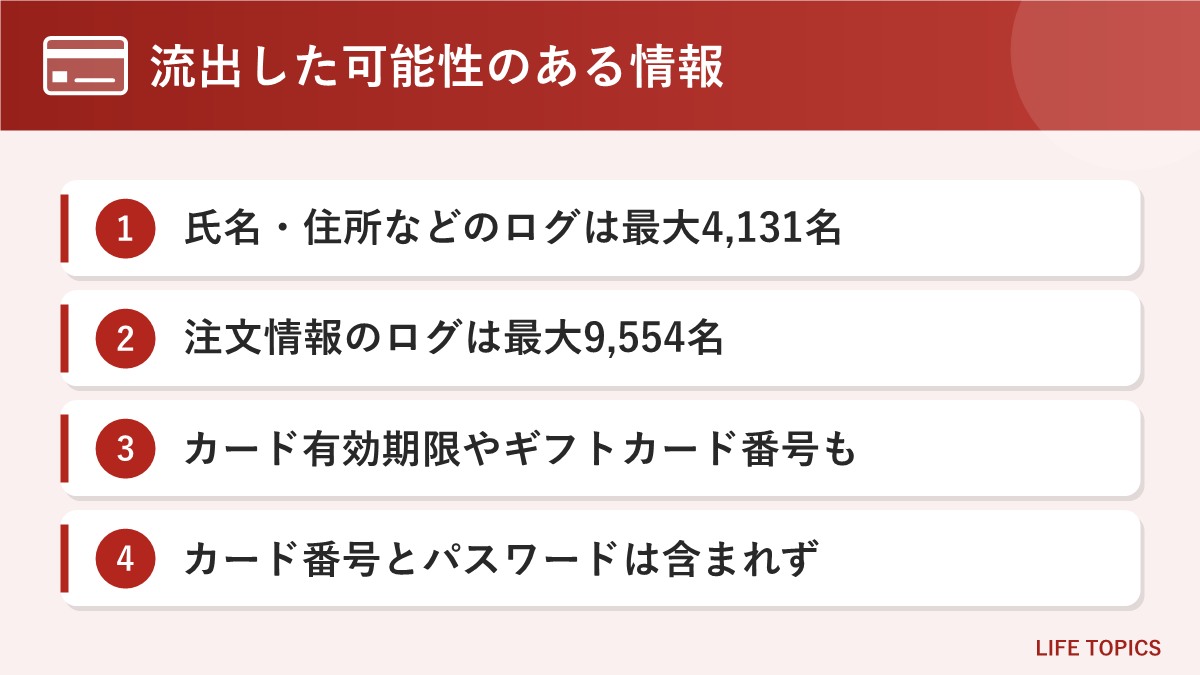
① 狙われたのは顧客データベースではなく、ECサイトの「ログファイル」
② 氏名・住所などのログは最大4,131名、注文情報のログは最大9,554名
③ カード番号・ログインパスワードは含まれないが、カードの有効期限は含まれる可能性
発表までの流れ
| 日時 | できごと |
|---|---|
| 2026年11月5日(木)18時30分ごろ | ECサイトのサーバーへの不正アクセスと、個人情報流出の可能性を確認 |
| 確認後 | 不正な通信を遮断し、サーバーへのアクセス制御の強化などの対策を実施 |
| 2026年11月6日 | 「お詫びとお知らせ」を公表。個人情報保護委員会へ報告 |
不正アクセスがいつから続いていたのか、どの期間の注文が対象なのかは、11月6日の発表では明らかにされていません(未発表)。
流出した可能性のある情報と件数
エディオンは、ログに記録されていた情報を3つに分けて説明しています。自分がどこに当てはまるかを判断する材料として、内容を整理しておきます。
| 区分 | 記録されていた情報 | 対象 |
|---|---|---|
| (1) 複数の情報が結びついた状態のログ | 氏名(漢字・カナ)、メールアドレス、電話番号、生年月日、性別、住所、お客様番号(人によって項目は一部異なる) | 最大4,131名 |
| (2) 注文情報のログ | 氏名(漢字・カナ)、お客様番号、注文番号、注文金額。ほかのログと照合できた場合は、メールアドレス、電話番号、郵便番号、住所コード(都道府県・市区町村まで)、カードの有効期限、ギフトカード番号まで組み合わせられる可能性 | 最大9,554名 |
| (3) 名前と結びつかない状態のログ | メールアドレス、電話番号、カードの有効期限、郵便番号、住所コード、ギフトカード番号 | 件数は精査中 |
(1)と(2)の両方に当てはまる人もいるため、実際の対象人数は単純な合計の13,685名を下回るとされています。(2)の「組み合わせた場合の情報」は、注文日時などをもとに(3)のログと照合できた場合の最大の範囲で、すべての人について組み合わせられるわけではありません。
カード番号とパスワードは含まれていない
エディオンは、クレジットカード番号とログインパスワードは含まれていないと明記しています。カードの有効期限だけでは買い物に使えないため、すぐにカードが不正利用される可能性は高くないと考えられます。ただし、有効期限・氏名・電話番号・注文金額といった情報がそろうと、「ご注文のカードの有効期限が切れています」などの本物らしい文面を作られやすくなります。カード番号そのものを聞き出そうとする詐欺の材料になる点には注意が必要です。
ギフトカード番号が含まれる点にも注意
エディオンのギフトカード(プリペイドカード)番号も、ログに記録されていた情報に含まれます。ギフトカードを使って注文したことがある人は、手元のカードの残高に気になる点がないか、念のため確認しておくと安心です。残高や利用について不明な点があれば、後述のお客様相談センターに問い合わせましょう。
影響を受ける可能性がある人
今回の発表で対象となるのは、エディオンが運営するECサイトの利用者のうち、該当するログに情報が記録されていた人です。店舗での買い物だけの人や、ECサイトを使っていない人については、発表では触れられていません。
- エディオンのECサイトに会員登録し、氏名や住所などを入力したことがある人
- エディオンのECサイトで注文したことがある人(特にクレジットカードやギフトカードで支払った人)
11月6日の発表時点では、対象者への個別の連絡方法については案内されていません(未発表)。「あなたの情報が流出しました」といった連絡が届いても、その場で操作せず、エディオンの公式サイトや公式の問い合わせ先で確かめるようにしましょう。
今すぐできる対策
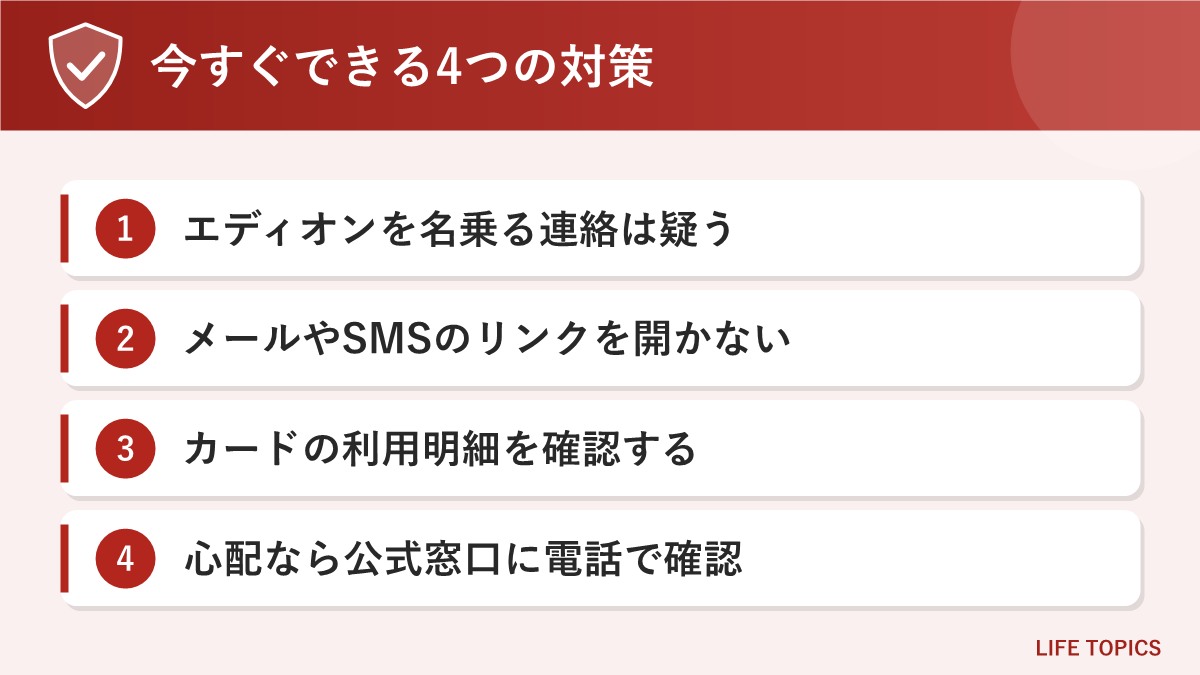
エディオンは利用者に対し、同社を装った不審なメールやSMS、電話に十分注意するよう呼びかけています。そのうえで、利用者が自分でできることを順番にまとめます。
- エディオンを名乗る連絡は一度疑う:「情報流出のお詫びに返金します」「カード情報の再登録が必要です」といった連絡は、詐欺の典型的な入り口です。カード番号やセキュリティコード、暗証番号をメールやSMS、電話で伝えないでください。
- メールやSMSのリンクを開かない:エディオンのサイトを使うときは、ブックマークや公式アプリから開きます。警察庁も、メールやSMSのリンクを安易にクリックせず、公式サイトをブックマークしておくよう呼びかけています。
- クレジットカードの利用明細を確認する:カード番号は含まれていませんが、念のため直近の明細を確認し、覚えのない請求があればカード会社に連絡しましょう。警察庁も案内しているとおり、カード会社は不正利用の補償制度や相談窓口を設けている場合があります。
- パスワードを使い回している場合は見直す:今回ログインパスワードは含まれていませんが、メールアドレスや電話番号が知られると、ほかのサービスへのなりすましログインを試されることがあります。同じパスワードをほかのサイトでも使っているなら、サイトごとに別のものへ変えておくと安心です。
- 心配なときは公式窓口に自分から電話する:届いた連絡に書かれた番号ではなく、エディオンの発表に載っている番号にかけて確認しましょう。
不審な連絡を見分けるチェックリスト
| こんな連絡は要注意 | 取るべき行動 |
|---|---|
| 「情報流出のお詫び」として返金やポイント付与を持ちかける | リンクを開かず、公式サイトのお知らせを確認する |
| カードの有効期限や注文番号を示して「本人確認」を求める | カード番号・セキュリティコードは絶対に伝えない |
| 「至急」「本日中」など急がせる文面 | いったん閉じて、家族や公式窓口に相談する |
| 電話で操作を指示し、アプリのインストールを求める | 電話を切り、指示されたアプリは入れない |
警察庁は、フィッシングの文面には「個人情報の漏えい」「不正アクセス検知」など、切迫感をあおってログインさせようとするものが多いと注意を呼びかけています。流出が報じられた直後は、こうした文面がとくに届きやすい時期です。
被害に気づいたときの相談先
| 相談したいこと | 窓口 |
|---|---|
| 今回の件の内容、自分が対象かどうか | エディオン お客様相談センター 0120-77-0095(受付 9時〜18時) |
| カードに覚えのない請求がある | 利用しているカード会社の窓口(カードの裏面などに記載) |
| 偽サイトを見つけた | フィッシング110番(インターネット・ホットラインセンター)、フィッシング対策協議会 |
| 詐欺の被害に遭った | 最寄りの警察署、またはサイバー事案に関する通報等のオンライン受付窓口 |
| 契約や支払いのトラブル全般 | 消費者ホットライン「188」 |
エディオンの対応と今後
エディオンは、問題の機能への不正な通信をすでに遮断し、サーバーへのアクセス制御の強化など、同じ手口を防ぐための技術的な対策を完了したとしています。外部のセキュリティ専門機関からも、運営を続けるうえで安全性が保たれているとの評価を受けたため、ECサイトは通常どおり利用できます。今後は、外部の専門機関とともにアクセス管理の厳格化と監視体制の強化を進めるとしています。
一方で、(3)の名前と結びつかないログの件数は精査中で、対象期間や個別連絡の有無もまだ発表されていません。続報が出た場合は、エディオンのニュースページで確認するのが確実です。
よくある質問
Q. エディオンのECサイトは今も使っても大丈夫?
A. エディオンは不正な通信を遮断し、対策を完了したうえで、外部の専門機関から安全性が保たれているとの評価を得たとしています。ECサイトは通常どおり利用できます。
Q. クレジットカードを止めたほうがいい?
A. カード番号は含まれていないと発表されているため、すぐに止める必要はないと考えられます。まずは利用明細を確認し、覚えのない請求があればカード会社に相談しましょう。不安な場合は、カード会社に再発行を相談する方法もあります。
Q. ログインパスワードは変えるべき?
A. ログインパスワードは含まれていないとされています。ただし、ほかのサイトと同じパスワードを使っている場合は、この機会にサイトごとに別のパスワードへ変えておくと安全です。
Q. 店舗で買い物しただけの人も対象?
A. 今回の発表は、エディオンが運営するECサイトのサーバーへの不正アクセスに関するものです。店舗での購入について流出の可能性があるとは発表されていません。
まとめ
エディオンのECサイトで見つかった不正アクセスは、顧客データベースではなくログファイルが狙われたもので、氏名・住所などのログは最大4,131名分、注文情報のログは最大9,554名分が流出した可能性があります。カード番号とパスワードは含まれていませんが、カードの有効期限やギフトカード番号が含まれる可能性があり、それらを使った「本物らしい詐欺の連絡」には注意が必要です。エディオンを名乗るメール・SMS・電話は一度疑い、リンクを開かず、心配なときは公式のお客様相談センター(0120-77-0095)に自分から問い合わせましょう。あわせてカードの利用明細も確認しておくと安心です。