
Windows に入っている画像編集アプリ「ペイント」に、細工された画像ファイルを開くと攻撃者のプログラムを実行される恐れのある脆弱性「CVE-2026-83844」が見つかっています。Microsoft は2026年11月6日(米国時間)、この問題を根本的に直すペイントの新しいバージョン「11.2609.401.0」を公開しました。ペイントのバージョンが 11.2609.401.0 より前なら、Microsoft Store から更新してください。
ペイントは Windows 11 に最初から入っているため、「インストールした覚えがない」という人も対象になり得ます。一方で、この脆弱性はネットにつないでいるだけで攻撃されるタイプではなく、攻撃者が用意したファイルを自分で開いてしまうことが条件です。この記事では、Microsoft のセキュリティ更新プログラムガイドで公表された内容をもとに、何が問題なのか、自分のペイントが対象かどうかの調べ方、更新の手順を順番に説明します。
ペイントの脆弱性「CVE-2026-83844」とは?
CVE-2026-83844 は、Microsoft が「Windows Paint のリモートでコードが実行される脆弱性」として公表しているものです。原因は「範囲外読み取り(Out-of-bounds Read)」と呼ばれる不具合で、アプリが本来読むべきではないメモリの範囲を読んでしまうことにより、攻撃者が用意したコードを実行される恐れがあります。
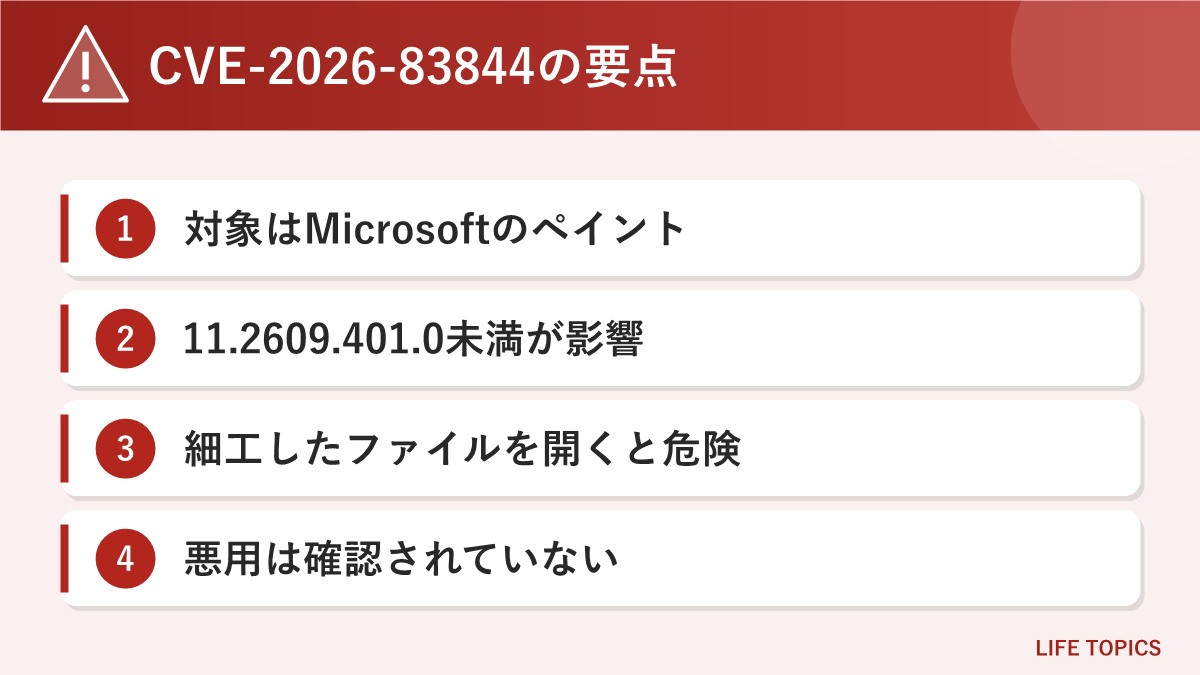
① 対象は Microsoft の「ペイント」アプリ(11.0.0.0 以降で 11.2609.401.0 より前)
② 細工されたファイルを開くと、コードを実行される恐れがある
③ 公表時点で悪用や一般への情報公開は確認されておらず、深刻度は「重要」
公表から修正版公開までの流れ
この脆弱性は、2026年10月の月例セキュリティ更新と同じ日に公表されました。その後、11月に入ってから修正版のペイントと、内容の補足が相次いで出ています。日付は Microsoft の更新履歴に書かれている米国時間です。
| 日付(米国時間) | 内容 |
|---|---|
| 2026年10月13日 | 脆弱性の情報を公開 |
| 2026年11月6日 | 問題を根本的に直すため、ペイントの新しいビルド 11.2609.401.0 を公開。インストールするか、自動で更新されたことを確認するよう推奨 |
| 2026年11月7日 | よくある質問(FAQ)を追加し、CVSS スコアを更新(情報の更新のみ) |
つまり、10月の時点で一度対応が行われたあと、11月6日に「この CVE を包括的に解決する」ための新しい版が出た、という流れです。10月に更新したから安心とは言い切れないため、いま入っているバージョンを確認しておくのが確実です。
深刻度とCVSSスコア
Microsoft が示している評価は次のとおりです。CVSS は脆弱性の深刻さを0〜10の数字で表す共通の物差しで、7.0 以上は「高」に分類されます。
| 項目 | 内容 |
|---|---|
| CVE番号 | CVE-2026-83844 |
| 影響 | リモートでコードが実行される |
| Microsoftの深刻度 | 重要 |
| CVSS 基本スコア | 7.0(現状値スコア 6.1) |
| 攻撃元区分 | ローカル |
| 攻撃条件の複雑さ | 高 |
| ユーザーの操作 | 必要 |
| 悪用・一般公開 | いずれも「なし」。悪用の可能性は「低い」と評価 |
| 修正版 | 11.2609.401.0(Microsoft Store アプリとして配信) |
11月7日の更新で、脆弱性の説明は「ネットワーク上で」から「ローカルで」コードを実行できる、という書き方に改められました。ネットワーク越しに直接攻撃されるのではなく、パソコンの中でファイルを開いたときに問題が起きる、という整理です。
どんな攻撃が考えられる?名前に「リモート」とある理由
攻撃元が「ローカル」なのに、名前が「リモートでコードが実行される脆弱性」となっているのは分かりにくいところです。Microsoft はよくある質問で、タイトルの「リモート」は攻撃者がいる場所を指していて、攻撃そのものは利用者のパソコン上で行われると説明しています。
想定されているのは、攻撃者が細工したファイルを Web サイトなどに置き、利用者をだましてダウンロードさせ、ペイントで開かせるという流れです。たとえば「請求書の画像です」「当選画像をご確認ください」といったメールやメッセージで画像ファイルを開かせる手口が考えられます。また、攻撃を成功させるには攻撃者がシステムをよく知っている必要があり、環境や設定によって成否が変わるとも説明されています。
まとめると、すぐに被害が広がる種類ではないものの、知らない人から届いた画像を何気なく開く習慣があると危険になり得る、という脆弱性です。だからこそ、更新しておけば防げるものは早めに防いでおくのが得策です。
自分のペイントは対象?バージョンの確認方法
対象かどうかは、ペイントのバージョンが 11.2609.401.0 以上かどうかで判断します。確認方法は次の2つです。
Windows の「設定」で確認する
- スタートボタンを右クリックし、「設定」を開きます。
- 「アプリ」→「インストールされているアプリ」を選びます。
- 一覧から「ペイント」を探し、右側の「…」から「詳細オプション」を選びます。
- 「仕様」の欄に表示される「バージョン」を確認します。
PowerShell で確認する
コマンドに慣れている人は、PowerShell で次のように入力すると、名前とバージョンが表示されます。
Get-AppxPackage -Name Microsoft.Paint | Select-Object Name, Version
表示されたバージョンが「11.2609.401.0」かそれより新しければ、修正済みです。数字は左から順に比べ、たとえば「11.2605.61.0」は 11.2609.401.0 より古いので更新が必要です。なお、2026年11月9日に編集部の Windows 11 パソコンで確認したところ、ペイントはすでに 11.2609.401.0 に自動で更新されていました。自動更新をオンにしている人の多くは対応済みと考えられますが、一度は確認しておきましょう。
ペイントを最新にする手順(Microsoft Store)
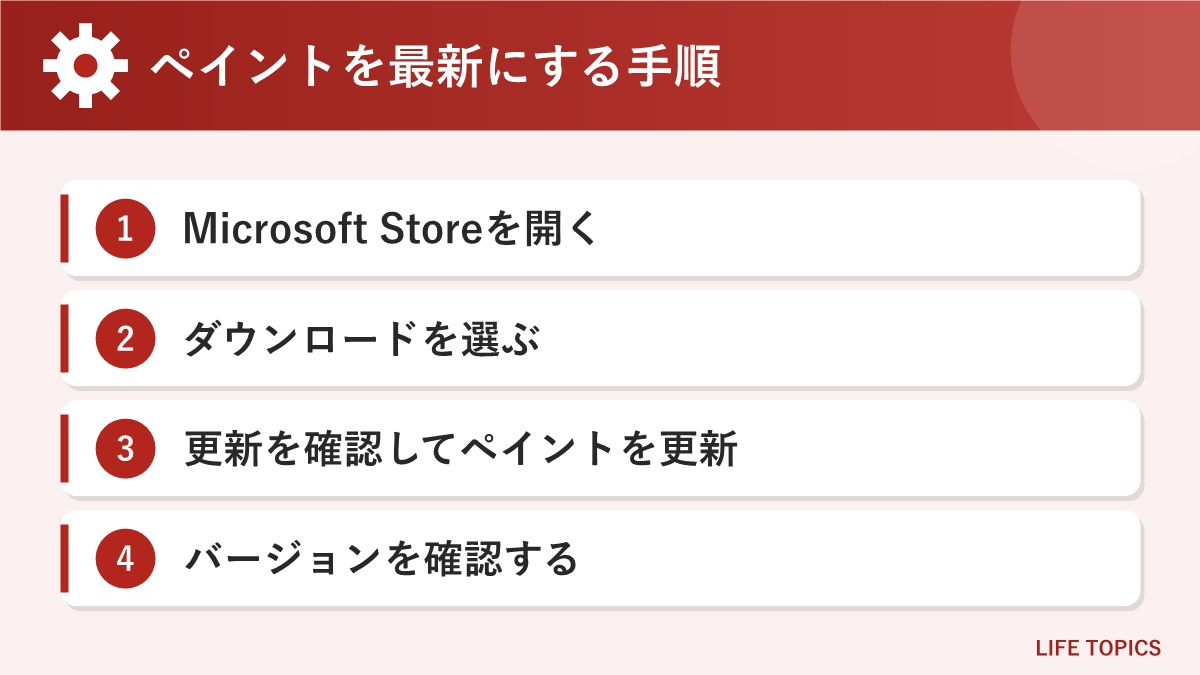
ペイントは Windows Update ではなく、Microsoft Store のアプリとして更新されます。月例の Windows Update を済ませていても、ペイント自体が古いままのことがあるので注意してください。
- スタートメニューから「Microsoft Store」を開きます。
- 左下の「ダウンロード」(以前のバージョンでは「ライブラリ」)を選びます。
- 画面上部の更新を確認するボタン(「更新プログラムを取得する」など)を押します。
- 一覧にペイントが出てきたら更新します。「すべて更新」を押すと、ほかのアプリもまとめて最新にできます。
- 更新後、上の方法でバージョンが 11.2609.401.0 以上になったことを確認します。
Microsoft Store でペイントのページを直接開いて、更新ボタンが出ていれば押す方法もあります。Microsoft の案内では、更新後に再起動が必要になる場合もあるとされているため、更新が終わったらペイントを一度閉じ、必要に応じてパソコンを再起動してください。
自動更新が止まっていないか確認する
Microsoft Store のアプリの自動更新は、Store の右上のプロフィール画像 →「ストア設定」→「アプリの更新」で一時停止できる仕組みです(1〜5週間)。以前に一時停止していて今回の修正版が入っていない、ということもあるので、ここも見ておきましょう。会社から支給されたパソコンでこの項目が表示されない場合は、IT 管理者が更新を管理している可能性があるため、社内の担当者に確認してください。
修正版で変わったこと
Microsoft のペイントのリリースノート(Windows Insider 向け)では、11.2609.401.0 について次のような改善が挙げられています。セキュリティ修正の詳しい中身は書かれていませんが、壊れたファイルや対応していないファイルの扱いが改められています。
- 画像の読み込みを高速化
- 壊れたファイルや対応していないファイルを開いたとき、アプリが突然終了せずにエラーメッセージを表示
- 現在のレイヤーを削除したとき、次のレイヤーが正しく選ばれるように修正
- キャンバスの外側から描き始めても、ブラシなどのツールが使えるように修正
- 高解像度ディスプレイで、選択範囲の枠が正しい大きさと位置で表示されるように修正
普段の使い勝手が大きく変わる更新ではないので、更新をためらう理由は特にありません。
更新以外にやっておきたい対策
今回の脆弱性は「細工されたファイルを開かせる」ことが前提です。ペイントに限らず、次のような習慣を見直しておくと、同じような手口全般への備えになります。
- 知らない差出人からのメールやメッセージに付いた画像・ファイルは開かない
- 心当たりのない「請求書」「配送の不在通知」「当選」などの添付やリンクは、公式サイトやアプリから改めて確認する
- Windows Update と Microsoft Store の自動更新をオンのままにしておく
- Microsoft Defender などのセキュリティ対策ソフトを有効にしておく
- ペイントで開くのは、自分で撮った写真や信頼できる相手から受け取った画像にとどめる
よくある質問
Q. Windows 10 のパソコンも対象ですか?
A. Microsoft が示している対象は「Microsoft Paint」のバージョン 11.0.0.0 以降です。新しいペイントは Windows 11 に標準で入っているアプリです。お使いのパソコンでペイントのバージョンを確認し、11 で始まる版が 11.2609.401.0 より前であれば更新してください。
Q. すでに被害が出ているのですか?
A. Microsoft の公表では、悪用と一般への情報公開はいずれも「なし」とされ、悪用される可能性も「低い」と評価されています。ただし、修正版が出ている以上、早めに更新しておくのが安全です。
Q. Windows Update を実行すれば大丈夫ですか?
A. ペイントの修正版は Microsoft Store のアプリとして配信されています。Windows Update だけでなく、Microsoft Store の「ダウンロード」から更新を確認し、バージョンが 11.2609.401.0 以上になっていることを確かめてください。
Q. ペイントを使っていなければ放置してもいいですか?
A. 画像ファイルをダブルクリックしたときにペイントが開く設定になっていることもあります。使っていないつもりでも、更新しておくのが無難です。
まとめ
Windows の「ペイント」に、細工されたファイルを開くとコードを実行される恐れのある脆弱性 CVE-2026-83844 があり、Microsoft は2026年11月6日(米国時間)に修正版 11.2609.401.0 を公開しました。深刻度は「重要」、CVSS 基本スコアは 7.0 で、公表時点で悪用は確認されていません。
やることは、①「設定」または PowerShell でペイントのバージョンを確認する、② 11.2609.401.0 より前なら Microsoft Store の「ダウンロード」から更新する、③ Store の自動更新が一時停止になっていないか確認する、の3つです。あわせて、知らない相手から届いた画像やファイルを開かない習慣も続けていきましょう。