
ポイントサイト「ポイントインカム」を運営する株式会社セレスは、2026年11月6日、システムの開発環境に外部から不正アクセスがあり、会員約1万1,100人分の情報が第三者に閲覧された可能性があると発表しました。対象はニックネーム、メールアドレス、暗号化された当時のパスワードや秘密の質問、生年月日などです。対象の会員はアカウントのログインが止められていて、パスワード再設定ページから新しいパスワードを設定するまで使えません。同じパスワードをほかのサービスで使っている人は、そちらの変更も必要です。
ポイントインカムは、ネットショッピングやアンケート、サービスの申し込みなどでポイントがたまり、現金やギフト券などに交換できるポイントサイトです。同じ発表では、セレスの子会社が運営する暗号資産の取引サービス「CoinTrade(コイントレード)」でも、メール配信の委託先を通じてメールアドレスが流出したことが公表されました。この記事では、セレスの公式発表をもとに、何が起きたのか、自分が対象かどうかの見分け方、ログインできなくなったときの再設定の流れ、便乗した詐欺から身を守るための対策を、利用者の目線で整理します。
ポイントインカムの不正アクセスとは?公式発表の要点
11月6日付の「【重要】不正アクセスに伴う個人情報漏えいに関するお知らせ」の内容を、利用者にかかわる部分に絞ってまとめると次のとおりです。
① 開発環境に置かれていたテスト用の過去データ(2025年11月15日時点)が、第三者に閲覧された可能性がある
② 対象は会員約1万1,100人分。パスワードと秘密の質問は暗号化された文字列で、一部に電話番号・口座名義も
③ 対象者はログイン停止・パスワード強制リセット中。再設定ページで新しいパスワードを設定する
発覚から公表までの流れ
| 日付 | できごと |
|---|---|
| 2026年10月5日〜7日 | ポイントインカムのシステムで不審な挙動を検知し、サービスを一時停止。会員88件・従業員など107件の計195件が閲覧された可能性を10月7日に公表(今回とは別の件) |
| 2026年10月29日 | システムの開発環境で、外部からの不正アクセスを検知 |
| 2026年11月2日 | CoinTradeを運営するマーキュリーが、委託先からメール配信システムでの情報流出の連絡を受ける |
| 2026年11月4日 | マーキュリーが、流出したメールアドレスの一覧を受け取る |
| 2026年11月6日 | セレスがポイントインカムとCoinTradeの2つの件をまとめて公表 |
10月上旬の195件の件と、今回の約1万1,100人分の件は、別の事案です。10月の件で連絡が来なかった人も、今回の対象かどうかを確認しましょう。
閲覧された可能性のある情報と、含まれていない情報
今回閲覧された可能性があるのは、本番で動いているサービスのデータではなく、テストや検証のために開発環境へ一時的に置かれていた「過去の時点のバックアップ」です。セレスは、本番のサーバーへの侵入や、最新の会員情報が見られた事実は確認されていないとしています。
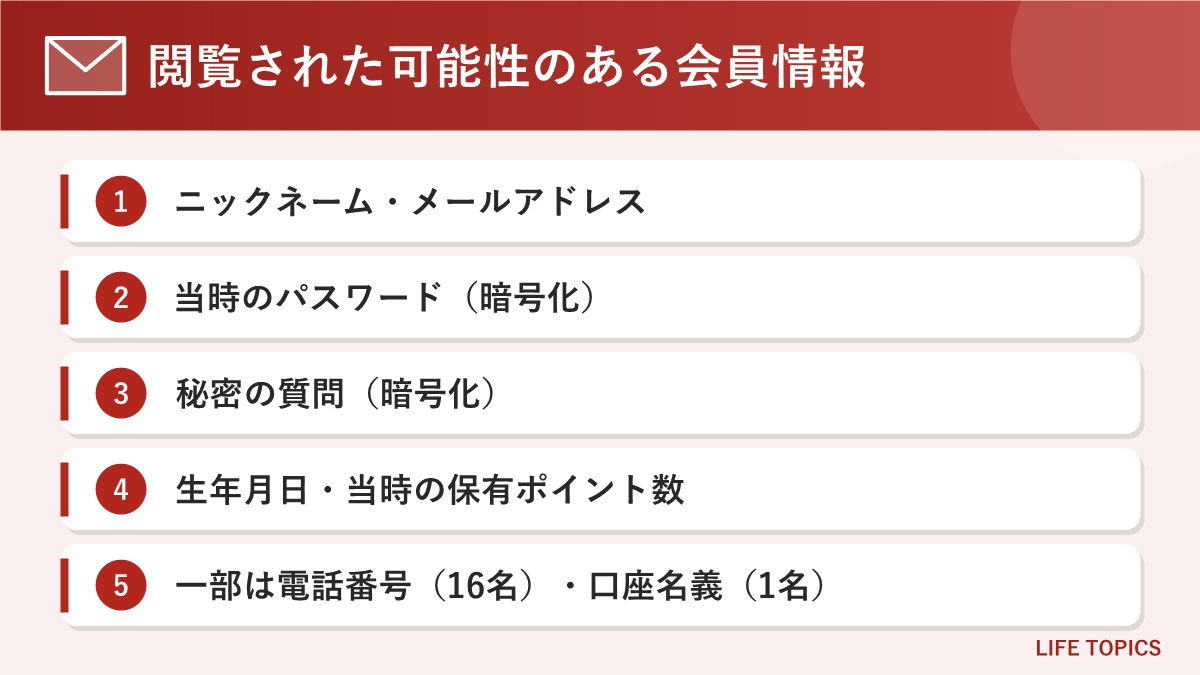
| 区分 | 内容 |
|---|---|
| 会員情報(約1万1,100人分) | ニックネーム、登録メールアドレス、当時のパスワード(暗号化された文字列)、秘密の質問(暗号化された文字列)、生年月日、当時の保有ポイント数 |
| 一部の会員だけ | 電話番号(16人)、口座名義(1人) |
| 端末ID(4件) | スマートフォンなどに割り振られた識別用の英数字。氏名・住所・電話番号・メールアドレスは含まれず、利用者の対応は不要 |
| データの時点 | いずれも2025年11月15日時点のバックアップで、最新の情報ではない |
発表では、氏名や住所、クレジットカード番号については触れられておらず、ポイントが不正に交換されたかどうかも明らかにされていません。続報で内容が変わる可能性があるため、公式サイトのお知らせを確認してください。
「暗号化されたパスワード」なら安心してよい?
パスワードがそのままの文字で保存されていたわけではない点は、利用者にとって不幸中の幸いです。ただし、暗号化された文字列でも、短いパスワードや「誕生日+名前」のような推測しやすいものは、時間をかけて元の文字を割り出される恐れがあります。今回は生年月日とメールアドレスも一緒に見られた可能性があるため、生年月日を含むパスワードを使っていた人は特に注意が必要です。セレスが対象者のパスワードを強制的にリセットしたのも、こうした二次被害を防ぐためと説明されています。
自分が対象かどうかの確かめ方
セレスは、対象の会員にメールで個別に連絡したとしています。次の3点で確認できます。
- ポイントインカムに登録しているメールアドレスの受信箱で、セレス(ポイントインカム)からの個別連絡が届いていないか確認する。迷惑メールフォルダーも見る
- ポイントインカムにログインしてみる。対象の会員はログインが停止されているため、いつものパスワードでは入れない
- SNSアカウントでログインしていた人は、SNSログインの連携も止められているため、SNSのボタンからは入れない
注意したいのは、個別連絡を装った偽メールです。メール内のリンクからログインやパスワード入力をするのではなく、ブラウザのブックマークや、ふだん使っているアプリからポイントインカムを開いて確認してください。
ログインできないときのパスワード再設定の手順
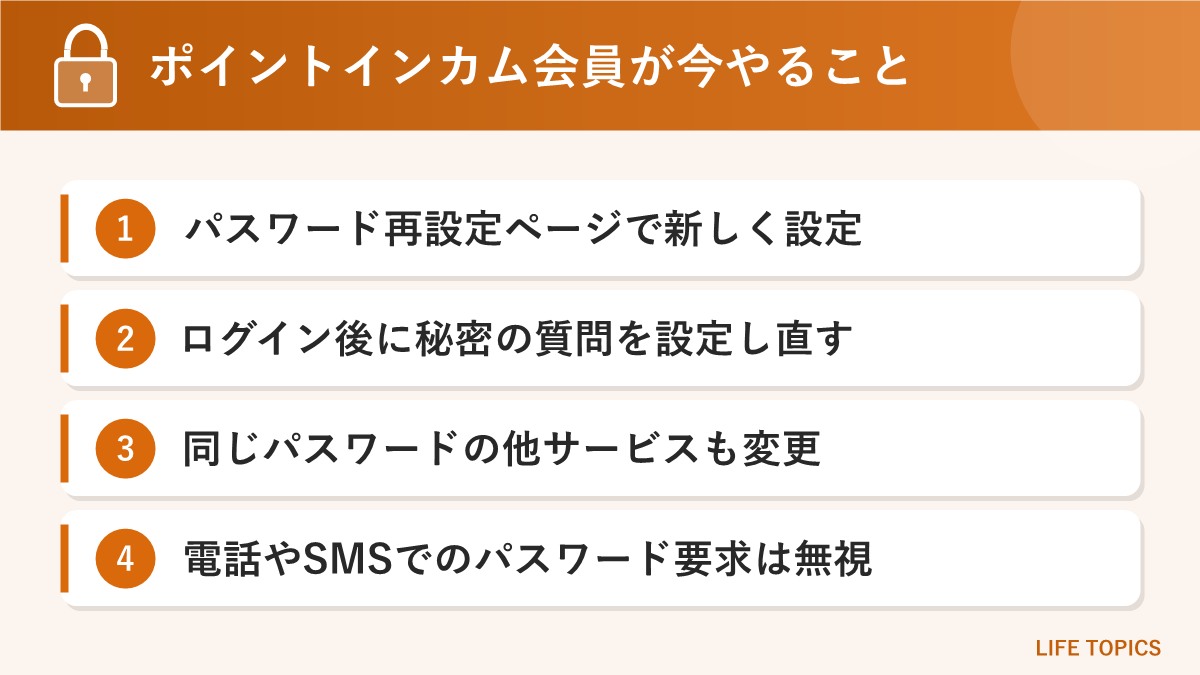
対象の会員は、公式の「パスワード再設定ページ」で新しいパスワードを設定すれば、ふたたびログインできるようになります。流れは次のとおりです。
- ポイントインカムの公式サイトを自分で開き、パスワード再設定ページ(pointi.jp/password.php)に進む
- 案内にしたがって新しいパスワードを設定する。ほかのサービスで使っているものとは別の、長く推測されにくい文字列にする
- 新しいパスワードでログインし、秘密の質問を設定し直す(秘密の質問もリセットされている)
- SNSログインを使いたい人は、ログイン後に改めて連携を設定する
- 保有ポイントや交換履歴に身に覚えのない動きがないか、念のため確認する
新しいパスワードには、生年月日やニックネームなど、今回閲覧された可能性のある情報を含めないようにしましょう。
ほかのサービスでも同じパスワードを使っていたら
セレスは、当時のパスワードをほかの会社のサービスでも使っている場合は、そちらの変更も検討するよう呼びかけています。漏れたメールアドレスとパスワードの組み合わせを、別のサイトで次々に試す「リスト型攻撃」に使われる恐れがあるためです。特に、ネット通販、ネット銀行、クレジットカードの会員サイト、決済アプリ、メールアカウントなど、お金や個人情報に直結するサービスから優先して変えてください。変更できるサービスでは、SMSや認証アプリを使った2段階認証や、パスキーも合わせて設定しておくと、パスワードが知られてもログインされにくくなります。
CoinTradeのメールアドレス流出とは
同じ日に公表されたもう1つの件は、セレスの子会社マーキュリーが運営する暗号資産取引サービス「CoinTrade」に関するものです。こちらはポイントインカムとは原因が異なり、委託先が使っていたメール配信システム「repica」への不正アクセスが原因です。
| 項目 | 内容 |
|---|---|
| 流出した件数 | メールアドレス8万8,289件(重複を除く) |
| 対象 | 2026年10月8日〜29日に配信されたメールの宛先。現在はCoinTradeを使っていない人のアドレスも含まれる可能性があり、内訳は確認中 |
| 含まれない情報 | 氏名などの属性情報、メール本文、パスワードなどの認証情報 |
| 二次被害 | 不正ログインや資産の流出は、発表時点で確認されていない |
| 今後の連絡 | お知らせメールは一時停止中。再開後に対象者へ個別連絡し、それまではホームページで案内 |
マーキュリーは、メールアドレスだけでは口座にログインできないと説明しています。また、メールや電話でパスワードや認証コード、暗号資産の送付を求めることはなく、ログインを促すURLをメールで送ることもないとしています。CoinTradeを名乗るメールやSMSでこうした要求が来たら、偽物と考えて応じないでください。なお、このメール配信システムへの不正アクセスは、ほかの多くの企業のメール配信にも影響が広がっています。
今すぐできる対策チェックリスト
ポイントインカムやCoinTradeを使っている人、過去に使っていた人が、今日中に済ませておきたいことをまとめます。
| チェック | やること |
|---|---|
| □ 個別連絡の確認 | 登録メールアドレスの受信箱と迷惑メールフォルダーを確認する |
| □ パスワードの再設定 | ログインできない場合は公式の再設定ページで新しいパスワードにする |
| □ 秘密の質問・SNS連携 | ログイン後に秘密の質問を設定し直し、必要ならSNSログインもつなぎ直す |
| □ 使い回しの解消 | 同じパスワードを使っていたほかのサービスも変更し、2段階認証を設定する |
| □ ポイントの確認 | 保有ポイントと交換履歴に覚えのない動きがないか見る |
| □ 偽の連絡に注意 | 電話・SMS・メールでパスワードや認証コードを聞かれても答えない |
ポイントの失効やアカウント停止をうたうメールが届いても、本文のリンクは開かず、公式サイトやアプリを自分で開いて確認しましょう。
被害に気づいたときの相談先
- ポイントインカムに関する問い合わせ:公式サイトの「お客様お問い合わせ窓口」のフォーム
- CoinTradeに関する問い合わせ:CoinTradeの公式サイトや公式アプリのお知らせ・問い合わせ窓口
- 偽メールや不審な請求の相談:消費者ホットライン「188」(最寄りの消費生活センターなどにつながる)
- 不正ログインやお金をだまし取られた被害:各都道府県警察のサイバー犯罪相談窓口、警察相談専用電話「#9110」
- パソコンやスマホの設定・ウイルスの相談:IPA(情報処理推進機構)の情報セキュリティ安心相談窓口
よくある質問
Q. 個別のメールが来ていなければ対象外ですか?
A. セレスは対象の会員にメールで個別連絡したとしています。ただし、迷惑メールフォルダーに入っていることもあるため、念のため公式サイトから自分でログインできるかどうかも確かめると確実です。
Q. 退会した人も対象になりますか?
A. 閲覧された可能性があるのは2025年11月15日時点のバックアップです。その時点で会員だった人が対象になり得ますが、退会者の扱いは発表では明らかにされていません。当時のパスワードをほかで使っている場合は、そちらを変更しておきましょう。
Q. ためていたポイントは消えますか?
A. 発表では、閲覧された可能性がある情報の1つとして「当時の保有ポイント数」が挙げられていますが、ポイントが減った・消えたという説明はありません。パスワード再設定後にログインし、残高と交換履歴を確認してください。
Q. CoinTradeの口座のお金は大丈夫ですか?
A. 流出したのはメールアドレスだけで、パスワードなどの認証情報は含まれていません。マーキュリーは、発表時点で不正ログインや資産の流出は確認されていないとしています。偽メールに注意し、2段階認証の設定を確認しておきましょう。
まとめ
ポイントインカムでは、開発環境に置かれていた2025年11月15日時点のバックアップが不正アクセスを受け、会員約1万1,100人分のニックネームやメールアドレス、暗号化されたパスワード、生年月日などが閲覧された可能性があります。対象の会員はログインが止められているので、公式のパスワード再設定ページで新しいパスワードを設定し、秘密の質問とSNS連携を設定し直してください。同じパスワードを使い回していたサービスがあれば、あわせて変更し、2段階認証も設定しておくと安心です。CoinTradeではメールアドレス8万8,289件が流出しており、こちらも偽メールへの注意が欠かせません。続報はセレスとマーキュリーの公式サイトで案内されるため、しばらくはこまめに確認しましょう。