
Google は 2026年11月9日(米国時間)、パソコン版 Google Chrome のセキュリティ更新を公開しました。修正した脆弱性は9件で、そのうち「CVE-2026-125350」は、すでに攻撃に悪用されていることを Google が把握している、いわゆる「ゼロデイ脆弱性」です。修正版は Windows・Mac が 157.0.8103.50/.51、Linux が 157.0.8103.50。Chrome は自動で更新されますが、再起動するまで古い版のまま動き続けるため、今すぐ版を確認して再起動しておきましょう。
Chrome 157 は 11月4日に公開されたばかりで、そのときにも多数の脆弱性が修正されました。今回はそれに続く追加の更新で、件数こそ少ないものの「実際に悪用されている」という点で、優先度はむしろ高い更新です。この記事では、公式に発表された内容をもとに、何が修正されたのか、自分の Chrome が対策済みかどうかの確かめ方、Android 版や Microsoft Edge など関係するブラウザの状況をまとめます。
Chromeのゼロデイ脆弱性「CVE-2026-125350」とは?
ゼロデイ脆弱性とは、修正版が出る前、または出た直後の段階で、すでに攻撃に使われている弱点のことです。Google は公式ブログ「Chrome Releases」で、CVE-2026-125350 について悪用コードが実際に出回っていることを把握していると明記しました。
CVE-2026-125350 は、Chrome の XML を処理する部分にある「解放後使用(Use after free)」と呼ばれる種類の不具合で、深刻度は4段階のうち上から2番目の「High」です。解放後使用は、いったん使い終わって手放したメモリーを、プログラムが誤って再び使ってしまう不具合で、細工されたデータを読み込ませることで、ブラウザを異常終了させたり、攻撃者が用意した処理を動かしたりする足がかりになることがあります。
この脆弱性は匿名の報告者から 11月6日に報告され、Google は3日後の 11月9日に修正版を公開しました。どのような攻撃に使われたのか、被害の規模などは公表されていません。Google は、多くの利用者に修正が行き渡るまで、不具合の詳細へのアクセスを制限する場合があるとしています。
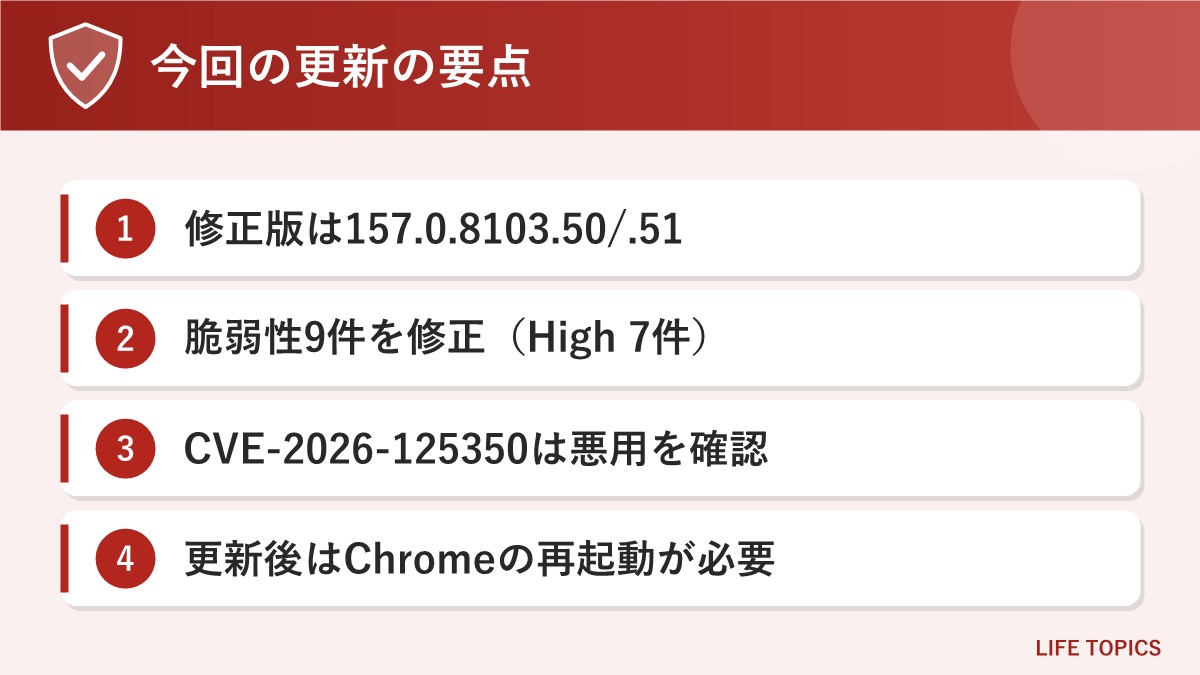
① 修正版は Windows・Mac が 157.0.8103.50/.51、Linux が 157.0.8103.50
② 修正した脆弱性は9件(High 7件・Medium 2件)。Critical はなし
③ CVE-2026-125350 は Google が悪用を確認済み。更新後は再起動が必要
修正された脆弱性9件の一覧
今回の更新で修正された脆弱性は次のとおりです。悪用が確認されているのは CVE-2026-125350 の1件だけですが、ほかにも WebGL・GPU・V8(JavaScript を動かす部分)など、Web ページを表示するときに必ず使われる部分の不具合が並んでいます。
| CVE番号 | 深刻度 | 内容 | 報告日 |
|---|---|---|---|
| CVE-2026-125350 | High | XML の解放後使用(悪用を確認) | 2026年11月6日 |
| CVE-2026-125346 | High | XML の解放後使用 | 2026年10月12日 |
| CVE-2026-125345 | High | WebGL の未初期化リソース | 2026年8月21日 |
| CVE-2026-125347 | High | FileSystem の不適切な認可 | 2026年9月15日 |
| CVE-2026-125343 | High | Compositing のバッファオーバーフロー | 2026年9月15日 |
| CVE-2026-125348 | High | GPU の範囲外書き込み | 2026年9月18日 |
| CVE-2026-125344 | High | V8 の型の取り違え(型混同) | 2026年10月2日 |
| CVE-2026-125349 | Medium | GPU の未初期化リソース | 2026年7月20日 |
| CVE-2026-125342 | Medium | GPU の未初期化リソース | 2026年9月26日 |
影響を受ける人と対策済みのバージョン
対象は、パソコン(Windows・Mac・Linux)で Google Chrome を使っているすべての人です。チャンネルごとの対策済みバージョンは次のとおりです。
| 種類 | 対策済みのバージョン | 補足 |
|---|---|---|
| Windows・Mac(安定版) | 157.0.8103.50/.51 | 数日から数週間かけて順次配信 |
| Linux(安定版) | 157.0.8103.50 | 同上 |
| Windows・Mac(拡張安定版) | 156.0.8078.96 | CVE-2026-125350 を含む11件を修正 |
| Android 版 | 157.0.8103.50 | Google Play で数日かけて配信。デスクトップ版と同じセキュリティ修正を含む |
| iPhone・iPad 版 | 未発表 | 今回の公式発表では触れられていない |
「拡張安定版(Extended Stable)」は、主に企業が更新の頻度を抑えるために使うチャンネルです。家庭で普通に Chrome をインストールして使っている場合は、安定版の 157.0.8103.50 以降になっていれば対策済みです。
Android 版について Google は、特に記載がない限り、対応するデスクトップ版と同じセキュリティ修正を含むと説明しています。スマホで Chrome を使っている人も、Google Play で更新が届いたら早めに適用しましょう。
今すぐできる対策:Chromeの版を確認して更新する
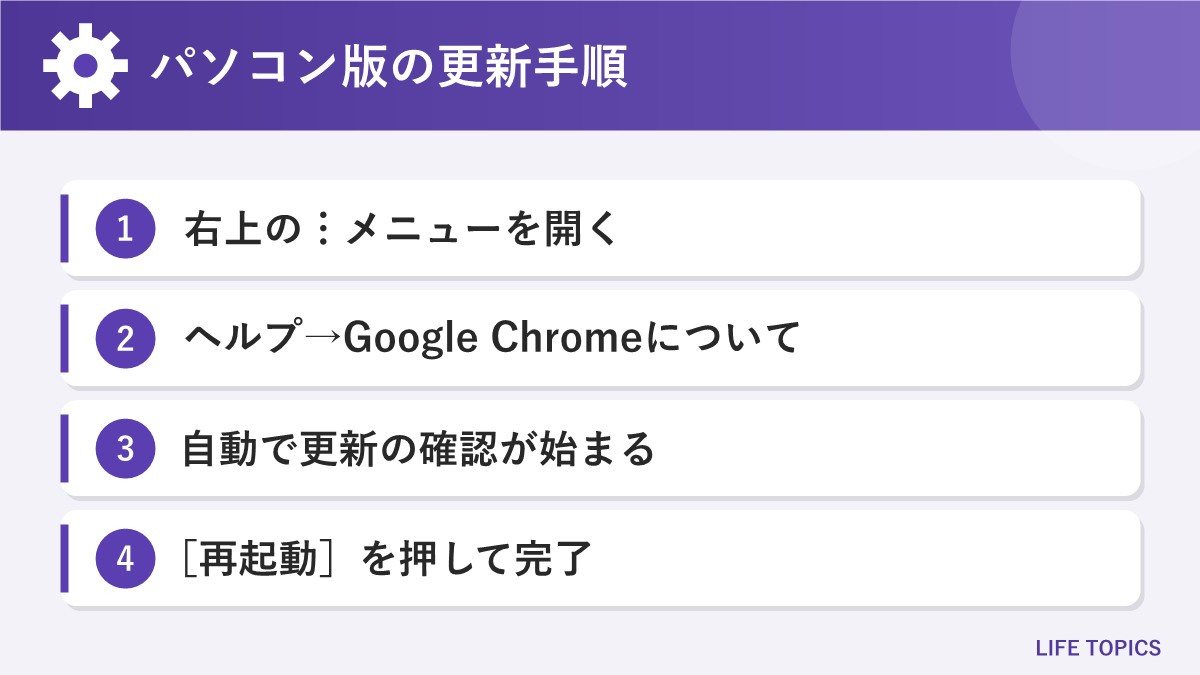
Chrome は通常、自動で更新ファイルを取り込みますが、ブラウザを再起動するまで新しい版には切り替わりません。パソコンをスリープで使い続けていたり、Chrome を何日も閉じずに使っていたりすると、更新が届いていても古い版のまま、ということがよくあります。次の手順で確認しておきましょう。
パソコン版Chromeの更新手順
- Chrome を開き、右上の「︙」(その他)メニューをクリックします。
- [ヘルプ]→[Google Chrome について]を選びます。アドレス欄に
chrome://settings/helpと入力しても同じ画面が開きます。 - 画面を開くと、自動で更新の確認とダウンロードが始まります。
- [再起動]ボタンが表示されたらクリックします。開いていたタブは再起動後に復元されます(シークレット ウィンドウは除く)。
- もう一度同じ画面を開き、バージョンが「157.0.8103.50」以降になっていることを確認します。
[再起動]が表示されず、バージョンが 157.0.8103.50 以降になっていれば、すでに最新の状態です。Google のヘルプでは、すぐに再起動できない場合は[後で]を選ぶと、次に Chrome を起動し直したときに更新が適用されます。ただし今回は悪用が確認されている脆弱性なので、作業がひと段落したら早めに再起動することをおすすめします。
Android版Chromeの更新手順
- Google Play ストアを開きます。
- 右上のプロフィールアイコンから[アプリとデバイスの管理]を開きます。
- 「アップデート利用可能」の一覧に Chrome があれば[更新]をタップします。
配信待ちで更新が来ないとき
今回の更新は「数日から数週間かけて」順次配信されます。[Google Chrome について]を開いても新しい版が出てこない場合は、配信の順番がまだ来ていない可能性があります。その間は次の点に気をつけましょう。
- 見覚えのないメール・SMS・SNS のメッセージに書かれたリンクを開かない
- 検索結果や広告から、普段使わないサイトへ不用意にアクセスしない
- 拡張機能は必要なものだけにし、提供元がはっきりしないものは削除する
- ブラウザ以外のアプリや OS も、更新が届いていれば合わせて適用する
Microsoft EdgeなどChromium系ブラウザも要確認
Windows に標準で入っている Microsoft Edge は、Chrome と同じ「Chromium」というオープンソースのプログラムを土台にしています。そのため、Chromium で見つかった脆弱性は、Edge にも同じように関係することがあります。
Microsoft は 11月9日、Edge のセキュリティ リリースノートに、最近の悪用が確認されていることを把握しており、セキュリティ修正の公開に取り組んでいると掲載しました。この時点では、対象の CVE 番号や修正版のバージョンは示されていません。Edge の版は、アドレス欄に edge://settings/help と入力するか、[設定]→[Microsoft Edge について]で確認・更新できます。修正版が出たら、Chrome と同じく再起動まで行いましょう。
被害に気づいたときの相談先
具体的な被害の内容は公表されていませんが、身に覚えのない設定変更や拡張機能が増えている、利用中のサービスから不審な操作の通知が届いた、といった異変があれば、次の対応を取りましょう。
- Chrome を最新版に更新し、見覚えのない拡張機能を削除する
- セキュリティ対策ソフトでパソコン全体をスキャンする
- 重要なサービス(メール・ネット銀行・通販など)のパスワードを変更し、2段階認証を有効にする
- 不安な場合は、IPA の「情報セキュリティ安心相談窓口」に相談する
- 金銭的な被害が出た場合は、利用しているサービスの窓口と、都道府県警察のサイバー犯罪相談窓口に連絡する
よくある質問
Q. Chrome は自動更新なので、何もしなくても大丈夫ですか?
A. 更新ファイルは自動で取り込まれますが、Chrome を再起動するまで新しい版には切り替わりません。[Google Chrome について]でバージョンが 157.0.8103.50 以降になっているか確認し、[再起動]が表示されていれば押してください。
Q. 11月4日の Chrome 157 に更新済みです。今回も更新が必要ですか?
A. 必要です。11月4日に公開された Chrome 157 の最初の版には、今回の9件の修正は含まれていません。157.0.8103.50 以降に更新してください。
Q. iPhone の Chrome も更新が必要ですか?
A. 今回の Google の発表では、iPhone・iPad 版については触れられていません。App Store で Chrome の更新が届いている場合は、通常どおり適用しておきましょう。
Q. どんな攻撃に悪用されたのですか?
A. Google は悪用が確認されていることだけを公表しており、攻撃の手口や被害の範囲は明らかにしていません。多くの利用者が更新を終えるまで、詳細は制限される場合があります。
まとめ
Google は 2026年11月9日、Chrome の脆弱性9件を修正する更新を公開しました。そのうち CVE-2026-125350 は、すでに攻撃に悪用されていることが確認されたゼロデイ脆弱性です。パソコン版は 157.0.8103.50(Windows・Mac は .51 も)、Android 版は 157.0.8103.50 が対策済みのバージョンです。
Chrome は自動で更新されますが、再起動しないと古い版のまま動き続けます。今すぐ[Google Chrome について]を開いてバージョンを確認し、[再起動]まで済ませておきましょう。Microsoft Edge は 11月9日時点で修正の準備中と案内されているため、修正版が出たら同じように更新・再起動してください。
参考ページ
- Google Chrome Releases「Stable Channel Update for Desktop」(2026年11月9日)
- Google Chrome Releases「Chrome for Android Update」(2026年11月9日)
- Google Chrome Releases「Extended Stable Update for Desktop」(2026年11月9日)
- Google Chrome ヘルプ「Google Chrome を更新する」
- Microsoft Learn「Release notes for Microsoft Edge Security Updates」
- IPA 情報処理推進機構「情報セキュリティ安心相談窓口」