
Apple は 2026年11月9日(現地時間)、iPhone・iPad 向けの「iOS 27.2.1」「iPadOS 27.2.1」をはじめ、Mac・Apple Watch・Apple Vision Pro 向けのセキュリティアップデートを一斉に公開しました。iOS 27.2.1 で修正された脆弱性は9件。Bluetooth の電波が届く範囲にいる攻撃者が、利用者の操作なしに機器とペアリングできる恐れのある問題や、第三者が iMessage のグループチャットに入り込める恐れのある問題が含まれます。Apple のページに悪用の報告は書かれていませんが、外出先で Bluetooth をよく使う人ほど早めの更新がおすすめです。
iOS 27.2.1 で何が変わった? 3つのポイント
今回の更新は新機能の追加ではなく、セキュリティ上の問題を直すためのものです。Apple のセキュリティ情報ページから、利用者に関係の深い点を3つにまとめました。
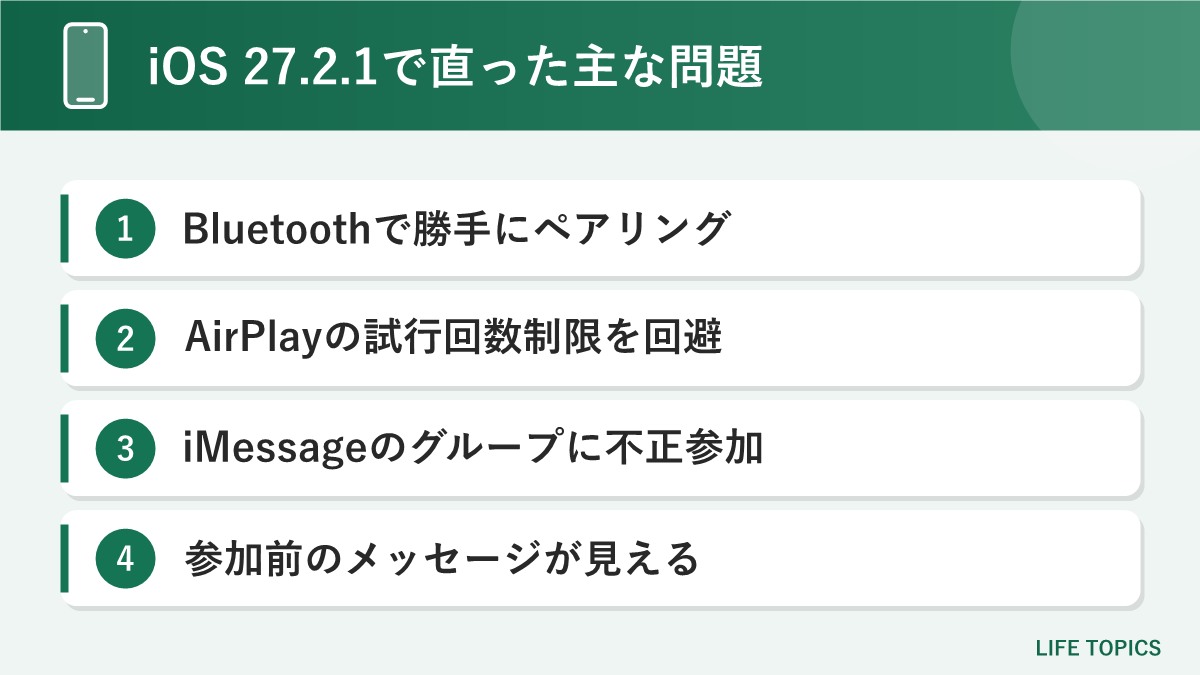
① Bluetooth 経由で、利用者が操作しなくてもペアリングが成立してしまう恐れのある問題を修正
② AirPlay のペアリングコードを何度でも試せてしまう(試行回数の制限を回避される)恐れのある問題を修正
③ iMessage のグループチャットに第三者が入り込んだり、あとから追加された人が参加前のメッセージを見られたりする恐れのある問題を修正
いずれも「〜の恐れがある」という説明で、Apple は実際に攻撃で使われたかどうかには触れていません。とはいえ、修正内容が公開された後は、更新していない端末が狙われやすくなるのがセキュリティ更新の一般的な傾向です。通知が来ていたら後回しにせず、手が空いたタイミングで入れておきましょう。
今回公開されたアップデートの一覧と対象機種
11月9日に公開されたのは次の9つです。同じ脆弱性がほぼすべての製品で修正されているため、iPhone だけでなく、Mac や Apple Watch を持っている人もそれぞれ更新が必要です。
| アップデート | 対象 | 修正件数 |
|---|---|---|
| iOS 27.2.1/iPadOS 27.2.1 | iPhone 11 以降、iPad(第9世代)以降、iPad Air(第4世代)以降、iPad mini(第6世代)以降、iPad Pro 11インチ(第2世代)以降・12.9インチ(第4世代)以降 | 9件 |
| iOS 26.7.3/iPadOS 26.7.3 | iOS 26 を使い続けている iPhone 11 以降、iPad(第8世代)以降など | 8件 |
| iOS 18.7.12/iPadOS 18.7.12 | iPhone XS、iPhone XS Max、iPhone XR、iPad(第7世代) | 6件 |
| macOS Golden Gate 27.2.1 | macOS Golden Gate の Mac | 8件 |
| macOS Tahoe 26.7.3 | macOS Tahoe の Mac | 8件 |
| macOS Sequoia 15.8.3 | macOS Sequoia の Mac | 8件 |
| watchOS 27.2.1 | Apple Watch Series 9 以降 | 9件 |
| watchOS 26.6.1 | Apple Watch Series 6・7・8、SE(第2世代)、Ultra | 5件 |
| visionOS 27.2.1 | Apple Vision Pro(すべてのモデル) | 9件 |
修正件数は Apple のセキュリティ情報ページ(英語版)に載っている CVE 番号の数です。2026年11月10日の時点で、日本語版のセキュリティ情報一覧にはまだ11月の更新が載っていないため、詳しい内容は英語版のページで確認できます。
iOS 26 や iOS 18 のままの人も更新の対象
iOS 27 に上げていない iPhone 向けにも、iOS 26.7.3 と iOS 18.7.12 が用意されています。iOS 27 に対応していない iPhone XS・XS Max・XR を使っている人は、iOS 18.7.12 を入れれば今回の Bluetooth 関連の問題が修正されます。「メジャーアップデートはまだしたくない」という人も、同じ系列の最新版(26.7.3 など)には更新しておきましょう。
修正された脆弱性をわかりやすく解説
iOS 27.2.1 で修正された9件を、影響の種類ごとに整理します。説明は Apple が公開している「影響」の内容に沿ったものです。
Bluetooth・AirPlay のペアリングに関する問題(5件)
今回いちばん多いのが、ペアリング(機器どうしをつなぐ手続き)に関する問題です。
| 部分 | どんな恐れがあったか | CVE 番号 |
|---|---|---|
| CoreUtils | 悪意のある Bluetooth 機器が、利用者の操作なしにペアリングを確立できる | CVE-2026-113965 |
| CoreUtils | Bluetooth の範囲にいる攻撃者が、ペアリングコードの試行回数制限を回避し、操作なしにペアリングできる | CVE-2026-113964 |
| AirPlay | Bluetooth の範囲にいる攻撃者が、ペアリングコードの試行回数制限を回避できる | CVE-2026-113968 |
| rapportd | 同じネットワークにいる攻撃者が、AirPlay のペアリングコードの試行回数制限を回避できる | CVE-2026-113969 |
| Bluetooth | Bluetooth の範囲にいる攻撃者が、プロセスのメモリを破損させられる | CVE-2026-113970 |
ペアリングコードの試行回数制限とは、4桁などのコードを何度も間違えたときに入力を止める仕組みのことです。これを回避されると、コードを総当たりで試されてしまう恐れがあります。いずれも「Bluetooth の電波が届く範囲」や「同じ Wi-Fi ネットワーク」にいる相手が前提で、駅・カフェ・電車の中など人の多い場所や、公衆 Wi-Fi を使う場面ほど注意したい内容です。
iMessage のグループチャットに関する問題(2件)
メッセージアプリでは、離れた場所にいる攻撃者が iMessage のグループチャットに参加し、メッセージを受け取れてしまう恐れのある問題(CVE-2026-113961)が修正されました。もう1件は、グループに追加された人が、追加される前に送られたメッセージを見られてしまう恐れのある問題(CVE-2026-113960)で、こちらは問題のある処理そのものを削除して対応しています。家族や職場のグループで個人的な内容をやり取りしている人には見過ごせない修正です。
そのほかの問題(2件)
このほか、アプリが本来見られないはずの重要なデータにアクセスできる恐れのある問題(App Intents、CVE-2026-113963)と、細工されたデータを処理するとメモリが破損する恐れのある問題(brotli、CVE-2026-111497)も修正されています。
なお、iOS 18.7.12 では上の Bluetooth・AirPlay 関連に加えて、端末を手に取れる人がロック画面から AirPlay の受信機器とペアリングできる恐れのある問題(MediaRemote、CVE-2026-113971)も修正されています。
iPhone・iPad を iOS 27.2.1 に更新する手順
Apple のサポートページで案内されている手順は次のとおりです。
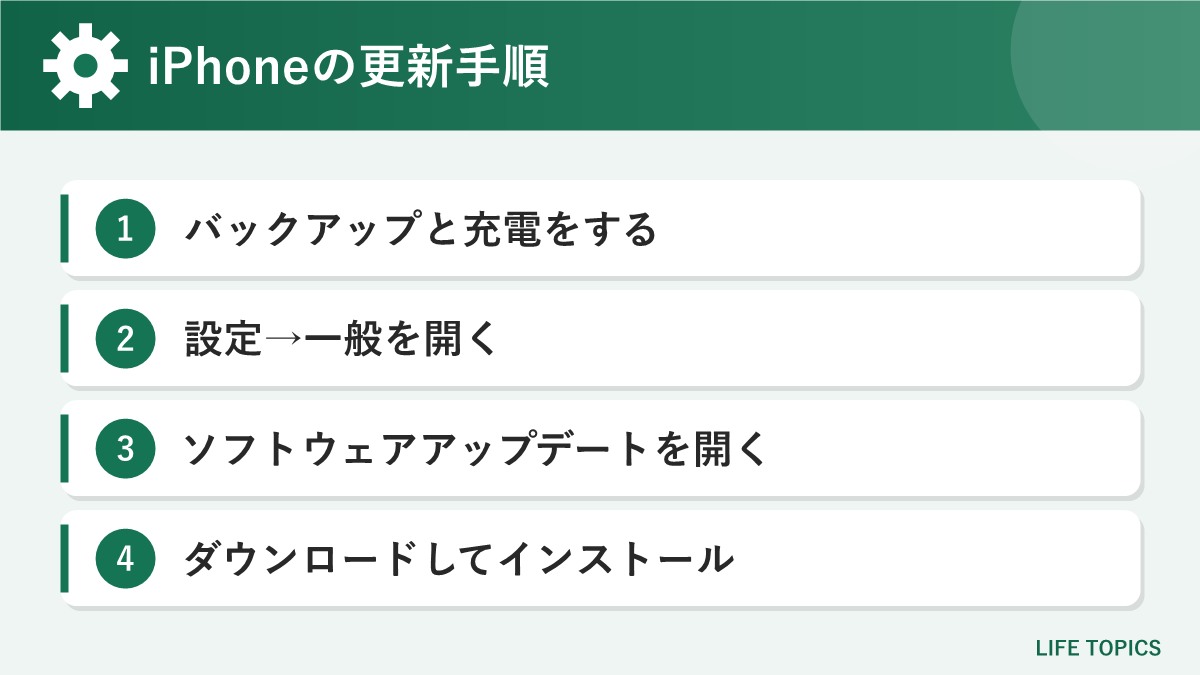
- 念のため、iCloud またはパソコンでバックアップを取る
- iPhone を電源につなぎ、Wi-Fi に接続する
- 「設定」を開き、「一般」をタップする
- 「ソフトウェアアップデート」をタップし、今のバージョンと配信中の更新を確認する
- 「ダウンロードしてインストール」をタップし、画面の案内に従う
更新が終わったら、もう一度「設定」→「一般」→「ソフトウェアアップデート」を開き、表示される iOS のバージョンが 27.2.1(iOS 26 の人は 26.7.3、iOS 18 の人は 18.7.12)になっているか確かめましょう。
自動アップデートをオンにしておくと安心
「設定」→「一般」→「ソフトウェアアップデート」→「自動アップデート」で「自動インストール」をオンにすると、充電中で Wi-Fi につながっている夜間に、更新が自動で入るようになります。インストール前には通知が届きます。更新を忘れがちな人や、家族のスマホの管理を任されている人はオンにしておくと安心です。
Mac と Apple Watch の更新方法
Mac
画面左上の Apple メニューから「システム設定」を開き、サイドバーの「一般」→「ソフトウェアアップデート」を選びます。更新があれば「アップデート」や「今すぐ再起動」などのボタンを押し、管理者パスワードを入力して完了を待ちます。macOS Golden Gate なら 27.2.1、Tahoe なら 26.7.3、Sequoia なら 15.8.3 が今回の版です。
Apple Watch
先に iPhone を最新の iOS にしておくのが条件です。iPhone の「Apple Watch」アプリで「マイウォッチ」→「一般」→「ソフトウェアアップデート」を開いてダウンロードします。Apple Watch は充電が50%以上必要で、更新中は充電器に載せたままにしておきます。Apple Watch 本体の「設定」→「一般」→「ソフトウェアアップデート」からも更新できます。
更新までにできる対策チェックリスト
すぐに更新できない事情がある場合は、更新までの間、次の点を意識しておくとリスクを減らせます。
- 見覚えのない機器からのペアリングの確認画面が出たら、許可しない
- 使っていないときは、コントロールセンターや設定で Bluetooth をオフにすることも検討する
- 公衆 Wi-Fi では AirPlay で画面や音を飛ばす操作を控える
- iMessage のグループで、見覚えのない参加者がいないか確認する
- 家族の iPhone・iPad、古い端末(iPhone XS など)も忘れずに更新する
ただし、これらはあくまで一時的な対策です。根本的な解決は、アップデートを入れることだけです。
よくある質問
Q. iOS 27.2.1 に新機能はありますか?
A. Apple が公開しているセキュリティ情報は脆弱性の修正についての内容です。新しい機能の追加は案内されていません。
Q. すでに攻撃に使われている脆弱性ですか?
A. Apple のセキュリティ情報ページには、悪用の報告についての記載はありません。ただ、内容が公開された以上、早めに更新しておくのが安全です。
Q. iOS 27 に上げたくない場合はどうすればいいですか?
A. iOS 26 の人には iOS 26.7.3 が用意されています。「ソフトウェアアップデート」の画面で、iOS 26 の最新版を選んで入れれば、Bluetooth 関連などの問題が修正されます。
Q. Bluetooth をオフにしていれば更新しなくても大丈夫ですか?
A. Bluetooth 関連の問題の危険は下がりますが、iMessage やアプリのデータに関する問題など、Bluetooth と関係のない修正も含まれています。更新は必要です。
まとめ
Apple は 2026年11月9日、iOS 27.2.1・iPadOS 27.2.1 をはじめとする9つのセキュリティアップデートを公開しました。iOS 27.2.1 では、Bluetooth の範囲にいる攻撃者が操作なしにペアリングできる恐れのある問題や、iMessage のグループに第三者が入り込める恐れのある問題など、9件の脆弱性が修正されています。iOS 26 や iOS 18 を使っている iPhone、Mac、Apple Watch、Apple Vision Pro にもそれぞれ修正版が出ています。「設定」→「一般」→「ソフトウェアアップデート」から、手持ちの端末をまとめて更新しておきましょう。