
国内のクレジットカード会社22社と日本クレジットカード協会(JCCA)は、2026年11月17日から、メールやSMSを使ったフィッシングへの注意喚起を一斉に始めました。各社の会員に注意喚起メールが届き、ホームページや会員サイトには特設ページやバナーが置かれます。この注意喚起メールでカード番号やパスワード、個人情報の登録を求めることはありません。「カード会社から急ぎの連絡」に見えるメールこそ、リンクを開かずに公式アプリで確かめる習慣をつけましょう。
この記事では、今回の共同の取り組みの中身と参加しているカード会社、被害の規模を公式の数字で整理したうえで、届いたメールが本物か偽物かを見極めるときの考え方、今日からできる対策、そして万一カード番号を入力してしまったときの連絡の順番をまとめます。
カード会社22社のフィッシング注意喚起、何が始まった?
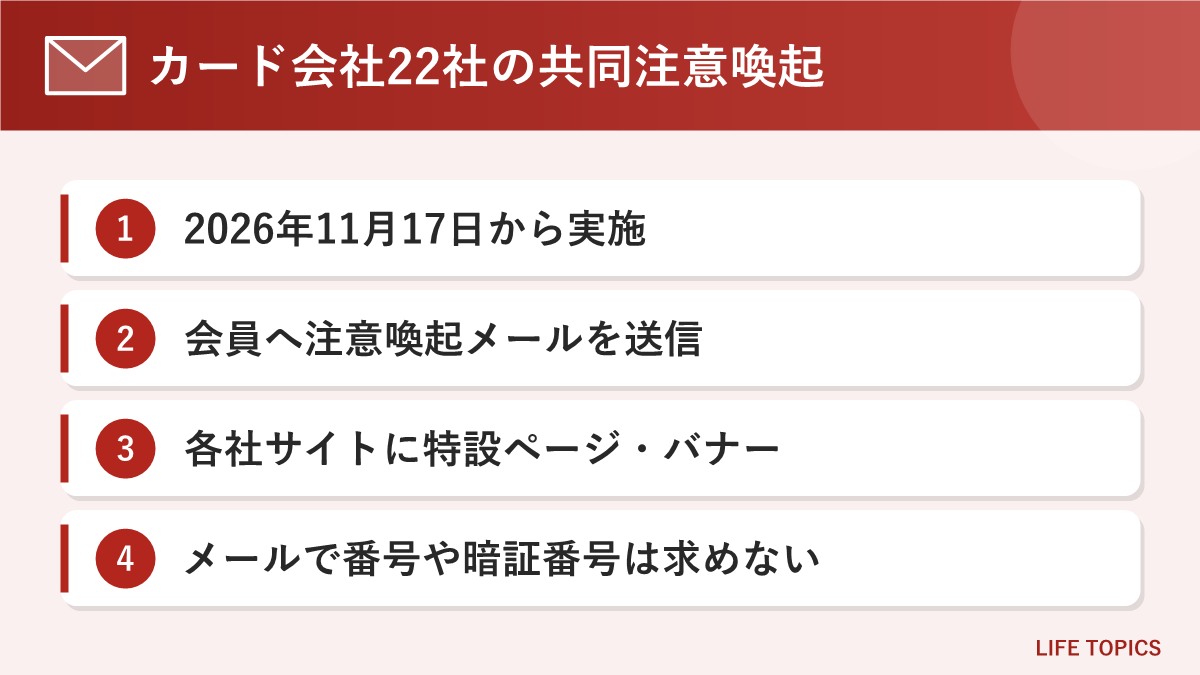
今回の取り組みは、三井住友カードなど参画各社と日本クレジットカード協会が2026年11月17日に連名で発表したものです。昨年はカード会社10社と同協会で同じような啓発を行っていましたが、被害が続いていることから、今年は参加するカード会社を22社に広げました。
① 2026年11月17日(火)から、22社のカード利用者に注意喚起メールを送信
② 各社のホームページやカード会員サイトに、フィッシングの特設ページやバナーを設置
③ 注意喚起メールでカード番号・パスワード・個人情報の登録は求めない
④ 昨年の10社から22社に拡大
参加しているクレジットカード会社22社
公式発表に載っている22社は次のとおりです(発表資料の並び順)。手元のカードの発行会社が入っているかを確かめておくと、メールが届いたときに慌てずにすみます。
| No. | カード会社 | No. | カード会社 |
|---|---|---|---|
| 1 | アプラス | 12 | セブンCSカードサービス |
| 2 | アメリカン・エキスプレス・インターナショナル | 13 | トヨタファイナンス |
| 3 | イオンフィナンシャルサービス | 14 | ビューカード |
| 4 | auフィナンシャルサービス | 15 | PayPayカード |
| 5 | NTTドコモ・フィナンシャルグループ | 16 | 三井住友カード |
| 6 | エポスカード | 17 | 三井住友トラストクラブ |
| 7 | エムアイカード | 18 | 三菱UFJニコス |
| 8 | オリエントコーポレーション | 19 | メルペイ |
| 9 | クレディセゾン | 20 | ユーシーカード |
| 10 | ジェーシービー | 21 | ライフカード |
| 11 | セブン・カードサービス | 22 | 楽天カード |
注意喚起メールの送信日や件名、送る対象(すべての会員か一部か)は会社ごとに異なる可能性があり、共通の内容は公表されていません。届かないからといって問題があるわけではないので、気になる人は各社の公式アプリや会員サイトの特設ページを見てください。
カードの不正利用被害は年間510億円、多くは番号の盗用
カード会社がそろって声を上げる背景には、被害額の大きさがあります。発表資料に載っている日本クレジット協会の調べでは、2025年のクレジットカード不正利用被害額は510.5億円でした。前年より44.5億円減ったものの、依然として高い水準です。
| 項目 | 金額(2025年) |
|---|---|
| クレジットカード不正利用被害額(全体) | 510.5億円(前年比44.5億円減) |
| うち番号盗用による被害額 | 475.4億円 |
全体の9割以上(約93%)が「番号盗用」、つまりカードそのものは手元にあるのに、番号などの情報だけを盗まれて使われる被害です。発表では、この番号盗用の大きな原因の一つがフィッシングで、手口が日々巧妙になっていると説明しています。
フィッシングの報告は1か月で9万件超
フィッシング対策協議会が公表した2026年9月の月次報告では、同協議会に寄せられたフィッシングの報告は94,661件で、前月より約15%増えました。分野別ではEC系が約47.9%、クレジット・信販系が約35.0%を占めています。かたられたブランドの上位にはカード会社の名前も入っており、カードの利用者が狙われやすい状況が数字からも分かります。
同じ報告では、受信者の氏名が入った偽メールや、AIで作ったと思われる文面、迷惑メールフィルターをすり抜ける細工をしたメールも確認されています。「名前が書いてあるから本物」「日本語が自然だから本物」とは言えなくなっている点は押さえておきましょう。
本物の注意喚起メールと偽メール、どう見分ける?
今回のように本物のカード会社からも「フィッシングに注意」というメールが届くと、それをまねた偽メールが出回ることも考えられます。ただ、見分けるために送信元の名前やアドレスを細かく調べるのはおすすめしません。警察庁も、送信元の名前やアドレスは簡単に偽装できるため、それだけで本物かどうかを判断するのは難しいとしています。
大事なのは「メールの中で判断しない」ことです。次の考え方で動けば、本物か偽物かを見抜けなくても被害は防げます。
| メールの内容 | 考え方 | やること |
|---|---|---|
| 注意を呼びかけるだけで、入力を求めない | 今回の共同注意喚起の形 | 読むだけでよい。気になればアプリで特設ページを確認 |
| カード番号・有効期限・セキュリティコードの入力を求める | 今回の注意喚起メールでは求めないと明記 | リンクを開かない。公式アプリで確認 |
| 「不正利用を検知」「利用停止」「本人確認が必要」など急がせる | 不安をあおるのはフィッシングの典型 | メールは閉じ、公式アプリやカード裏面の電話番号で確認 |
| ポイントの期限切れ・特典の案内でログインを促す | 報告が多い文面の一つ | ブックマークした公式サイトから自分でログイン |
| SMSで短いURLが届く | カード会社・宅配業者などをかたるSMSが確認されている | URLを開かない。アプリをストア以外から入れない |
特にワンタイムパスワードや認証コードの入力を求められたときは要注意です。フィッシング対策協議会も、カード情報や携帯電話番号、認証コード、ワンタイムパスワードの入力を求められたら、入力する前に本当に必要な手続きかを確かめるよう呼びかけています。
今日からできるフィッシング対策
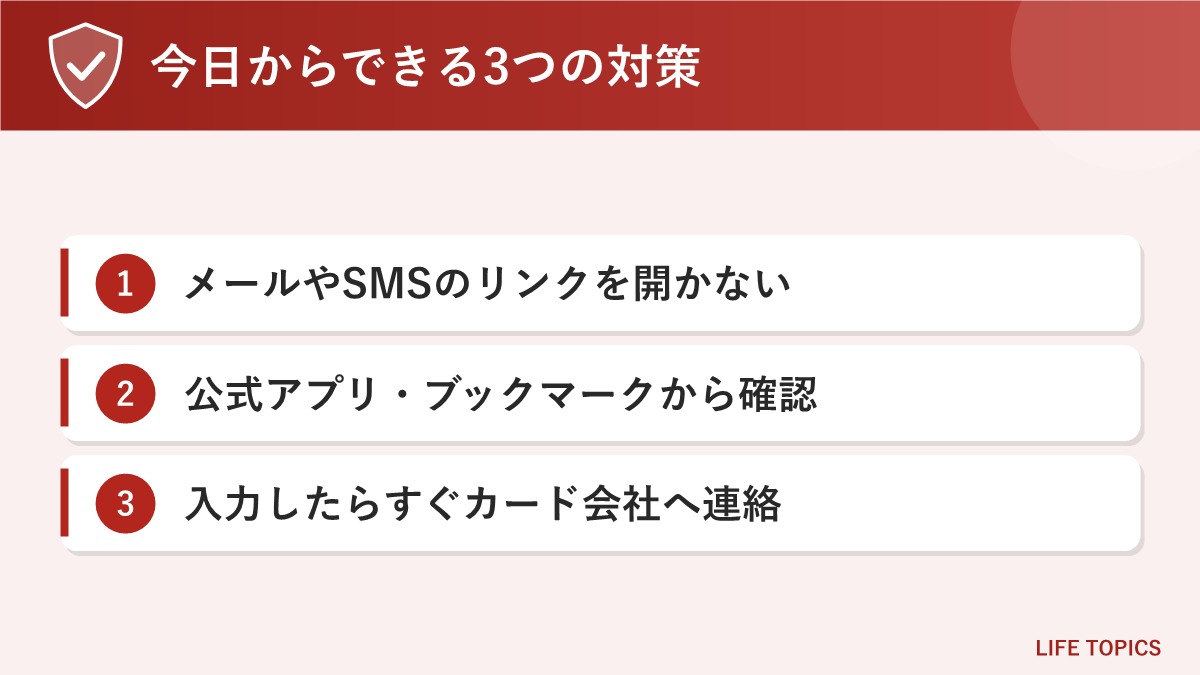
警察庁とフィッシング対策協議会が示している対策のうち、カードの利用者がすぐに取りかかれるものをチェックリストにしました。
チェックリスト
- メールやSMSのリンクから開かない:カード会社の公式アプリを入れておくか、会員サイトをブックマークし、そこから自分でログインして明細やお知らせを確認します。
- 利用明細をこまめに見る:番号盗用は、カードが手元にあるので気づきにくい被害です。アプリの利用通知をオンにしておくと、身に覚えのない利用にすぐ気づけます。
- パスワードを使い回さない:会員サイトのパスワードは他のサービスと別にし、パスワード管理アプリを使うと安全です。
- 多要素認証・パスキーを設定する:会員サイトやアプリで使えるなら設定しておきます。パスキーは偽サイトでは使えない仕組みのため、フィッシングに強い方法です。
- スマホのOSとアプリを最新に保つ:あわせて、携帯会社の迷惑メッセージブロック機能もオンにします。
- アプリは公式ストアから入れる:メールやSMSのリンクから「アップデート」「申請」などと言ってアプリを入れさせる手口が急増しています。
家族にも共有したいポイント
フィッシングは、ふだんネットであまり買い物をしない人ほど「カード会社から連絡が来た」と慌てがちです。家族にクレジットカードを持つ人がいれば、「カード会社のメールのリンクは押さず、アプリかカード裏面の番号で確かめる」という一つのルールだけでも伝えておくと効果があります。
カード番号を入力してしまったときの対処
偽サイトに情報を入力してしまったと気づいたら、すぐに次の順番で動きます。早いほど被害を小さくできます。
- カード会社にすぐ電話する:カード裏面に書かれた番号に連絡し、カードの利用停止と再発行を相談します。警察庁も、クレジットカードの不正利用はカード会社へ連絡するよう案内しており、補償制度や相談窓口がある場合が多いとしています。補償の条件は会社ごとの会員規約によります。
- パスワードを変える:会員サイトのIDやパスワードを入力した場合は、同じパスワードを使っているすべてのサービスで変更します。
- 警察に相談する:最寄りの警察署、または都道府県警察のサイバー犯罪相談窓口に相談します。
- 偽サイト・偽メールを報告する:フィッシング対策協議会(info@antiphishing.jp)にメールを転送するか、偽サイトのURLを送ります。SMSはスクリーンショットを添付します。
| 困りごと | 相談先 |
|---|---|
| カードの不正利用・利用停止 | カード発行会社(カード裏面の電話番号) |
| 被害の届け出・相談 | 最寄りの警察署、都道府県警察のサイバー犯罪相談窓口 |
| 偽メール・偽サイトの報告 | フィッシング対策協議会 |
| 契約トラブル全般の相談 | 消費者ホットライン「188」(最寄りの消費生活センターなどにつながる) |
よくある質問
Q. カード会社から「フィッシングに注意」というメールが届きました。本物ですか?
A. 22社は2026年11月17日から注意喚起メールを送っています。本物の注意喚起メールは、カード番号やパスワード、個人情報の登録を求めません。入力を求めるリンクがあれば開かず、公式アプリや会員サイトで確かめてください。
Q. 自分のカード会社が22社に入っていません。安全ですか?
A. 参加していない会社のカードでも、フィッシングの危険は同じです。各社の公式サイトにもフィッシングの注意喚起ページがあることが多いので、ふだんから確認しておきましょう。
Q. 注意喚起メールが届きません。
A. 送信の時期や対象は会社ごとに異なる可能性があり、公表されていません。メールが届かなくても、会員サイトやアプリの特設ページで同じ情報を確認できます。
Q. リンクを開いただけで、何も入力していません。大丈夫ですか?
A. 何も入力していなければ、まずはページを閉じ、アプリを入れるよう促された場合も従わないでください。不安な場合はOSとアプリを最新にし、カード会社のアプリで利用明細に覚えのない利用がないか確かめておくと安心です。
まとめ
国内のクレジットカード会社22社と日本クレジットカード協会は、2026年11月17日からフィッシングの注意喚起を一斉に始めました。注意喚起メールの送信と、各社サイトの特設ページ・バナーが中心で、このメールでカード番号やパスワードを求めることはありません。
2025年のカード不正利用被害は510.5億円、そのうち番号盗用が475.4億円と大半を占めています。偽メールは氏名入りや自然な日本語のものも増えており、見た目で見抜くのは難しくなっています。「メールやSMSのリンクから開かず、公式アプリやブックマークから確かめる」「入力してしまったらすぐカード会社へ」という2つを、家族とも共有しておきましょう。