
ネット通販サイト「Qoo10」は2026年11月12日、11月6日に外部の第三者がシステムに不正アクセスし、一部の利用者の個人情報が閲覧されたと発表しました。対象になり得る情報には、氏名、メールアドレス、電話番号、住所・配送先住所、生年月日などが含まれます。一方で、決済情報やパスワードが漏えいした証拠は、発表の時点で確認されていません。Qoo10 は、なりすましや不審な電話・SMS・メールといった二次被害への注意を呼びかけています。
この記事では、Qoo10 の公式のお知らせで公表された内容を整理したうえで、利用者が今すぐ取り組める対策と、不審な連絡を受けたときの相談先をまとめます。影響を受けた人数など、まだ発表されていない点は「未発表」として扱います。
Qoo10の不正アクセスで何が起きた?
Qoo10 の公式のお知らせでは、外部の第三者が Qoo10 のシステムに不正にアクセスしたのは2026年11月6日です。その結果、一部の利用者の個人情報が閲覧されました。Qoo10 は、閲覧された可能性のある情報には「通常の取引を通じて取得した情報」と「利用者自身が提供した情報」の両方が含まれるとしています。
Qoo10 は不正なアクセスを検知した後、すぐにそのアクセスを遮断しました。さらに、不正に発行・利用された可能性のある認証トークン(ログインした状態を保つための「通行証」のようなデータ)をすべて無効にし、影響を受けた可能性のあるアカウントを強制的にログアウトさせています。発表の時点でも詳しい調査は続いています。
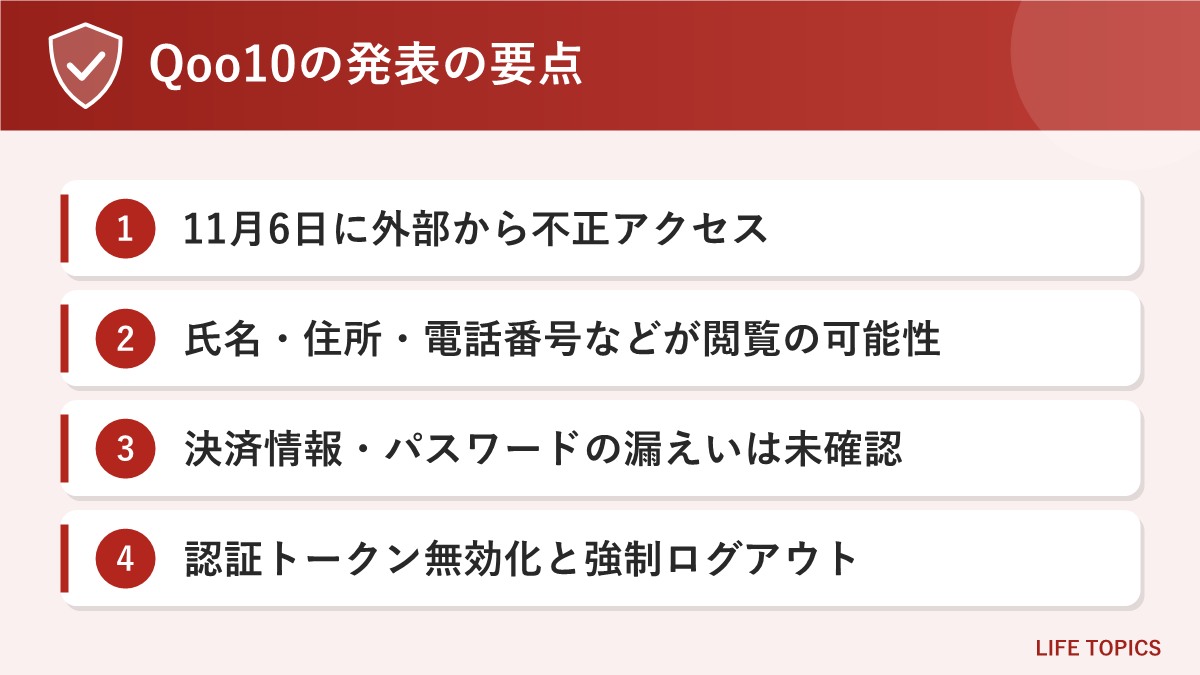
① 2026年11月6日、外部の第三者が Qoo10 のシステムに不正アクセスし、一部の個人情報が閲覧された
② 氏名・連絡先・住所・生年月日など幅広い情報が対象になり得る。決済情報とパスワードの漏えいを示す証拠は未確認
③ Qoo10 はアクセスを遮断し、認証トークンの無効化と強制ログアウトを実施。なりすましや不審な連絡への注意を呼びかけ
発表までの流れ
| 日付 | できごと |
|---|---|
| 2026年11月6日 | 外部の第三者が Qoo10 のシステムに不正アクセスし、一部の個人情報が閲覧される |
| 検知後すぐ | 不正なアクセスを遮断。認証トークンをすべて無効化し、影響の可能性があるアカウントを強制ログアウト |
| 2026年11月12日 | Qoo10 が公式サイトで「セキュリティインシデントおよび個人情報漏えいに関するお知らせ」を公表(同日に韓国語のお知らせも掲載) |
| 11月14日時点 | 詳しい調査を継続中。影響を受けた人数・件数は未発表 |
不正アクセスの具体的な手口や、何人分の情報が閲覧されたのかは、11月14日時点で発表されていません。続報が出た場合は、Qoo10 の公式サイトのお知らせで確かめるようにしてください。
閲覧された可能性がある情報と、確認されていない情報
Qoo10 が「対象となる可能性がある」として挙げた個人情報は次のとおりです。お知らせでは「含まれる場合がある」と書かれており、すべての利用者について、すべての項目が閲覧されたという意味ではありません。
| 分類 | 対象になり得る情報 |
|---|---|
| 基本情報 | 氏名、ニックネーム、生年月日、性別、プロフィール情報 |
| 連絡先 | メールアドレス、電話番号 |
| 住所 | 住所、配送先住所、住所の地理座標(地図上の位置を示す緯度・経度のデータ) |
| アカウント関連 | アカウント識別情報、IPアドレス、顧客セグメント情報、サイト内ポイント残高 |
| 任意で入力した情報 | 利用者が任意に入力した身体的特徴、個人メモ |
| 情報 | 発表時点の状況 |
|---|---|
| 決済情報(クレジットカードなど) | 漏えいを示す証拠は確認されていない |
| パスワード | 漏えいを示す証拠は確認されていない |
| 影響を受けた人数・件数 | 未発表 |
| 不正アクセスの詳しい手口 | 未発表(調査継続中) |
住所と連絡先がそろうことのリスク
今回の対象には、氏名・電話番号・メールアドレスに加えて、住所や配送先住所まで含まれています。これらがそろっていると、「○○様、先日ご注文の商品について」のように、本物の通販サイトからの連絡と見分けにくい偽のメールや SMS、電話を作りやすくなります。ポイント残高や個人メモが含まれる点も、相手が「本人しか知らないはずの情報」を知っているように見せかける材料になりかねません。
パスワードや決済情報が漏えいしていないとしても、こうした情報を使ったなりすましの連絡に引っかかり、自分からパスワードやカード番号を入力してしまえば被害につながります。Qoo10 自身も、なりすましや不審な電話・SMS・メールなどの二次被害が起きるおそれがあるとして、送信元が確認できないメッセージのリンクを開かないよう呼びかけています。
影響を受ける可能性がある人
Qoo10 は、影響を受けた利用者の範囲や人数をまだ発表していません。そのため、Qoo10 のアカウントを持っている人は、自分が対象かどうかに関わらず、次のような人ほど注意しておくと安心です。
- Qoo10 で買い物をしたことがあり、住所や電話番号を登録している人
- Qoo10 と同じメールアドレス・パスワードの組み合わせを、ほかの通販サイトや SNS でも使っている人
- 11月6日以降に、Qoo10 から突然ログアウトされた人
- 家族の住所を配送先として登録している人(家族あてに不審な連絡が届く可能性もあります)
強制ログアウトは、Qoo10 が被害の拡大を防ぐために行った措置です。ログアウトされていたからといって、必ずしも自分の情報が閲覧されたとは限りませんが、再びログインするときは、メールや SMS のリンクではなく、公式アプリやブックマークした公式サイトから入るようにしましょう。
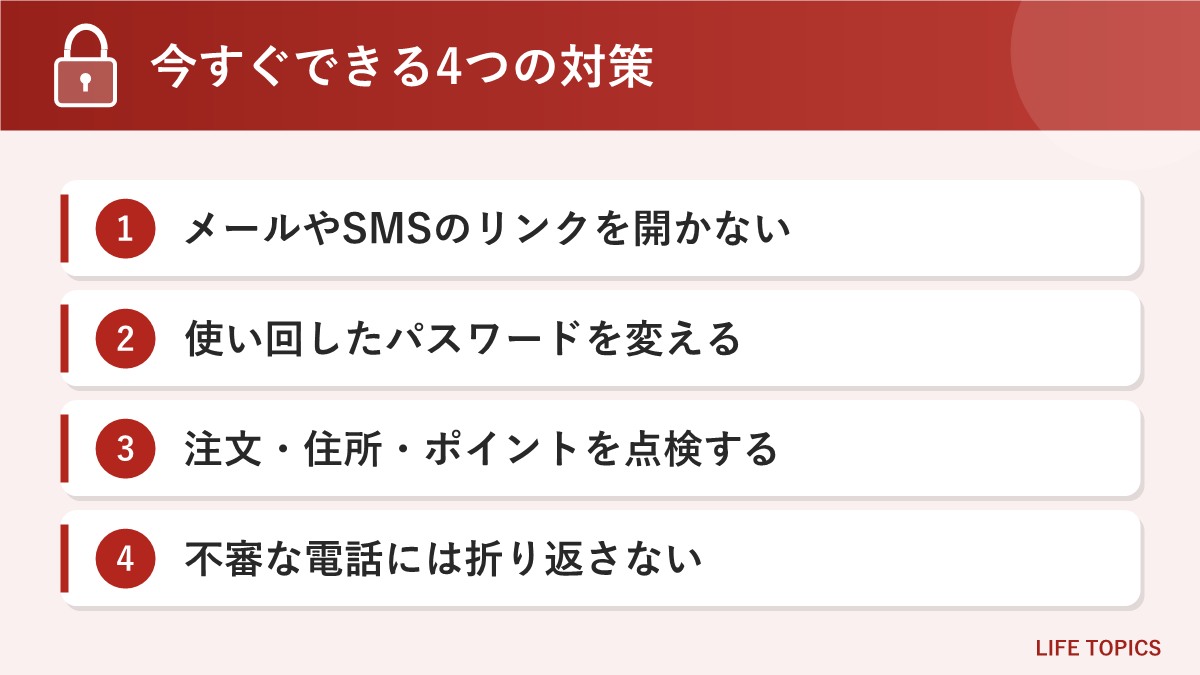
今すぐできる4つの対策
発表の内容を踏まえ、Qoo10 の利用者が今日からできる対策を4つにまとめました。どれも難しい操作は必要ありません。
1. メールや SMS のリンクからログインしない
「アカウントの安全確認のため再ログインしてください」「返金手続きのご案内」「配送先住所の確認が必要です」といった連絡が届いても、本文のリンクは開かないでください。Qoo10 にログインするときは、スマホに入れた公式アプリか、自分でブックマークした公式サイトを使います。届いた連絡が本物かどうか気になるときは、公式アプリや公式サイトの画面で、同じ案内が出ているかを照らし合わせるのが確実です。
2. 使い回しているパスワードを変える
Qoo10 のパスワードは漏えいが確認されていませんが、メールアドレスは対象に含まれています。同じメールアドレスとパスワードの組み合わせをほかのサービスでも使っていると、今後ほかで流出した情報と組み合わせて悪用される心配があります。
- Qoo10 と同じパスワードを使っているサービス(通販サイト、SNS、メールなど)を書き出す
- 大事なサービス(メール、ネット銀行、決済アプリ)から順に、それぞれ別のパスワードに変える
- 二段階認証やパスキーが使えるサービスは、あわせて設定する
- 覚えきれない場合は、スマホやブラウザのパスワード管理機能を使う
3. 注文履歴・登録情報・ポイントを点検する
公式アプリか公式サイトにログインし、次の点を確かめましょう。
| 確認する場所 | 見るポイント |
|---|---|
| 注文履歴 | 自分が覚えのない注文がないか |
| 登録情報 | 住所・電話番号・メールアドレスが勝手に変えられていないか |
| ポイント残高 | 前回見たときから不自然に減っていないか |
| カードの利用明細 | Qoo10 で登録したカードに、身に覚えのない請求がないか |
おかしな点を見つけたら、Qoo10 のお客様相談窓口に連絡し、カードの請求が不審な場合はカード会社にも相談してください。
4. 不審な電話には折り返さない
今回は電話番号も対象になり得るため、Qoo10 や配送業者、出店者を名乗る電話にも注意が必要です。電話で「本人確認のため」とカード番号や認証コード(SMS で届く数字)を聞かれても答えず、いったん切ってください。着信履歴の番号に折り返すのではなく、公式サイトに載っている窓口から問い合わせるのが安全です。
不審な連絡を受けたときの相談先
Qoo10 の件についての問い合わせは、Qoo10 が案内している窓口を使います。偽のメールや SMS に書かれた電話番号・URL は使わず、公式サイトから窓口をたどってください。
| 相談したい内容 | 窓口 |
|---|---|
| Qoo10 の不正アクセス、不審な連絡 | Qoo10 お客様相談窓口(カスタマーサービスセンター)。出店者は Qoo10 が案内するセラー向けの窓口 |
| パスワードを入力してしまった、ウイルスが心配など技術的な相談 | IPA「情報セキュリティ安心相談窓口」(03-5978-7509) |
| 通販のトラブル、身に覚えのない請求など | 消費者ホットライン「188」(最寄りの消費生活センターなど) |
| 実際にお金をだまし取られた、脅された | 最寄りの警察署、または各都道府県警察のサイバー犯罪相談窓口 |
よくある質問
Q. 自分の情報が閲覧されたかどうかは分かりますか?
A. 11月14日時点で、Qoo10 は影響を受けた人数や、対象者への個別の連絡方法を発表していません。今後の案内は Qoo10 の公式サイトのお知らせで確かめてください。「あなたの情報が流出しました」というメールや SMS が届いても、リンクは開かずに公式サイトの情報と照らし合わせましょう。
Q. クレジットカードを止める必要はありますか?
A. Qoo10 は、決済情報が漏えいしたことを示す証拠は確認されていないとしています。まずはカードの利用明細を確認し、身に覚えのない請求があればカード会社に連絡してください。
Q. Qoo10 のパスワードは変えたほうがいいですか?
A. パスワードの漏えいは確認されていませんが、同じパスワードをほかのサービスでも使っている場合は、それぞれ別のパスワードに変えておくと安心です。Qoo10 のパスワードを変える場合も、メールのリンクからではなく公式アプリや公式サイトから操作してください。
Q. Qoo10 から急にログアウトされていたのはなぜ?
A. Qoo10 は、不正に発行・利用された可能性のある認証トークンを無効にし、影響を受けた可能性のあるアカウントを強制的にログアウトさせています。もう一度ログインするときは、公式アプリかブックマークした公式サイトから入りましょう。
まとめ
Qoo10 は2026年11月12日、11月6日に外部の第三者による不正アクセスがあり、一部の利用者の個人情報が閲覧されたと発表しました。対象になり得るのは、氏名、メールアドレス、電話番号、住所・配送先住所、生年月日、ポイント残高など幅広い情報です。決済情報とパスワードの漏えいを示す証拠は確認されておらず、影響を受けた人数は未発表です。
いちばん気をつけたいのは、閲覧された情報を使った「本物らしい」なりすましの連絡です。メールや SMS のリンクからはログインしない、使い回しているパスワードを変える、注文履歴や登録情報を点検する、不審な電話には折り返さない。この4つを今のうちに済ませておきましょう。調査は続いているため、続報は Qoo10 の公式サイトで確認してください。