
マネックス証券は2026年11月13日、外部委託先が運営・管理する一部の口座開設システムが第三者の不正アクセスを受け、メールアドレス最大113万件と、運転免許証やマイナンバーカードなどの本人確認書類の画像1,592件が外部に漏えいした恐れがあると発表しました。口座番号やログイン・取引パスワードは対象外で、口座へのログインや売買への影響はないとしています。
対象になるのは、すでに口座を持っている人だけではありません。2019年10月16日以降にネットで口座開設を申し込んだ人は、途中でやめた人も含めてメールアドレスが対象になりえます。この記事では、公式発表で示された対象の条件を整理し、証券会社を装った詐欺メールへの備えなど、今日からできる対策をまとめます。
マネックス証券の不正アクセス、何が起きた?
不正アクセスを受けたのは、口座の申し込みを受け付けて開設の手続きを進めるための「口座開設システム」です。マネックス証券が自社で動かしているものではなく、外部委託先が運営・管理している一部のシステムが狙われました。
口座を開いた後の口座情報、残高、取引を管理するシステムとは別のシステムです。そのため、すでに口座を持っている人のログインや株・投資信託などの売買には影響しないと説明しています。
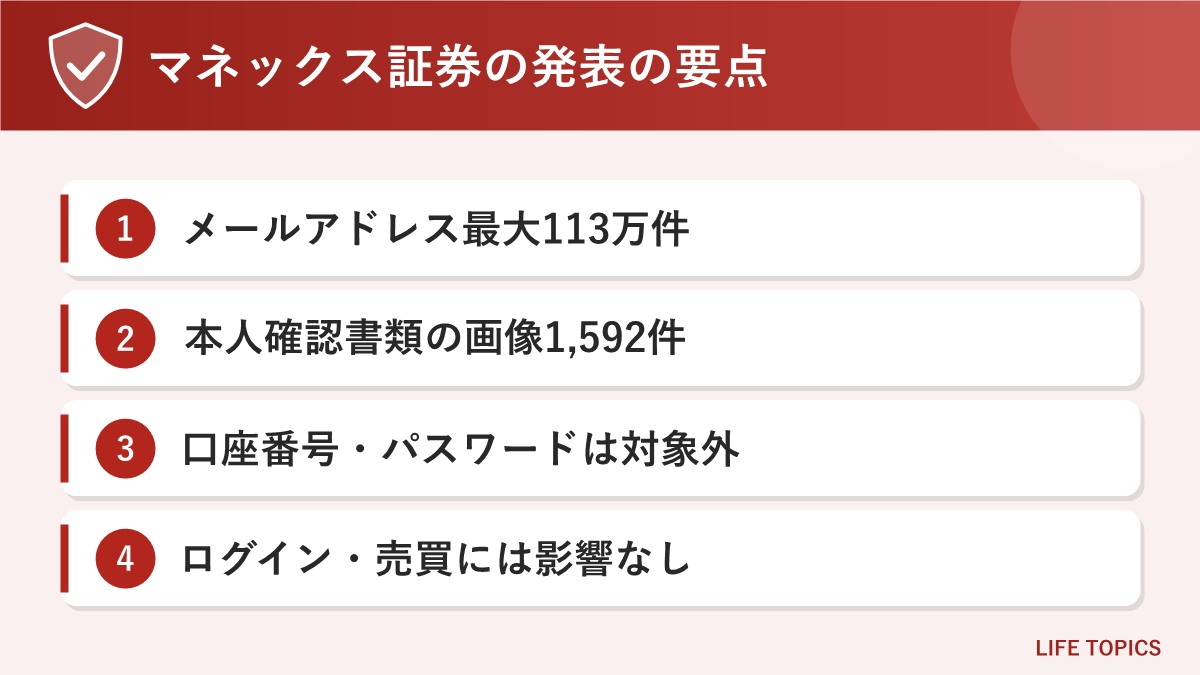
① 外部委託先が運営・管理する口座開設システムに不正アクセス(2026年11月13日公表)
② メールアドレス最大113万件、本人確認書類の画像1,592件が漏えいの恐れ
③ 口座番号、ログインパスワード、取引パスワードは対象外。マイナンバーの漏えいも確認されていない
④ 公表時点で不正利用やフィッシング被害の報告はない。対象者には個別に連絡
発覚から公表までの時系列
マネックス証券は、10月の時点で口座開設の受け付けを一部止めており、その理由が今回の発表で明らかになった形です。公式発表とお知らせで示された日付を表にまとめました。
| 日付 | できごと |
|---|---|
| 2026年10月18日 | 外部委託先が管理する口座開設システムへの第三者のアクセスの試みを確認 |
| 2026年10月19日 | そのシステムへのアクセスを遮断。ウェブサイト・アプリからの「証券総合取引口座」の新規開設受付を一時停止(一部提携先からの申し込みを含む) |
| 2026年10月20日 | 新規開設受付の一時停止を公式サイトで告知 |
| 2026年10月29日 | 郵送による申し込みの受け付けを19時頃から再開 |
| 2026年11月13日 | 調査の中間報告として、個人情報が漏えいした恐れがあることを公表 |
件数は現時点の調査に基づくもので、調査は続いています。今後の調査で数字や範囲が変わる可能性がある点は覚えておいてください。
漏えいの恐れがある情報と、対象になる人
今回の発表で大事なのは、「メールアドレス」と「本人確認書類の画像」で、対象になる人の条件がまったく違うことです。自分がどちらに当てはまるかを先に確認しましょう。
| 情報 | 件数 | 対象になる人 |
|---|---|---|
| メールアドレス | 最大113万件(重複を含む) | 2019年10月16日以降、ネットの口座開設申し込みで最初の手続きの際にメールアドレスを登録した人。口座開設を完了しなかった人も含む |
| 本人確認書類の画像 | 1,592件(現時点の調査) | 書類の撮影が必要な方式で申し込み、本人確認書類の画像を提出した人。マイナンバーカードの表面、運転免許証の表と裏、本人の顔を撮ったセルフィー画像などが含まれる |
メールアドレス:申し込みを途中でやめた人も対象
最大113万件という数字には、口座開設まで進まなかった人のアドレスや、同じ人が何度か申し込んだ分の重複も含まれています。「マネックス証券の口座は持っていない」という人でも、2019年10月16日以降に申し込みを始めたことがあれば対象になりえます。
メールアドレスだけでお金を引き出されることはありません。ただし、漏れたアドレスには「マネックス証券に申し込んだことがある人」という情報がついているため、証券会社を名乗る詐欺メールの送り先として狙われやすくなると考えて備えるのが安全です。
本人確認書類の画像:撮影して提出した人が中心
本人確認書類の画像は、スマホなどで書類と自分の顔を撮影して送る方式で申し込んだ人が対象です。マイナンバーカードの読み取りで本人確認をする「公的個人認証」の方式で申し込んだ人は対象外とされています。マイナンバー(個人番号)そのものが漏えいしたことは、現時点では確認されていません。
書類の画像には、氏名、住所、生年月日、顔写真など、本人であることを示す情報がまとまって写っています。メールアドレスに比べて件数は少ないものの、対象になった人への影響はより大きいと言えます。マネックス証券は、対象の人に個別に連絡するとしています。
漏えいしていないとされる情報
口座番号、ログインパスワード、取引パスワードは、漏えいの恐れがあるデータベースとは別に管理されており、漏えいしていないことを確認したとしています。口座の残高や取引の情報を扱うシステムも別系統です。現時点で、この件による不正取引や詐欺の被害も確認されていないと説明しています。
いちばん気をつけたいのは「証券会社を装うメール」
マネックス証券は、同社や金融機関を名乗る不審なメールやSMSが届いても、本文のURLを開かない、パスワードなどを入力しない、返信しないよう呼びかけています。今回の件がなくても、マネックス証券を装ったフィッシングメールは以前から多く確認されており、同社のサポートページで手口が公開されています。
公式サイトで紹介されている偽メールの手口
偽メールは、利用者の不安や期待をあおってURLを押させようとします。公式サイトでは、次のような内容が例に挙がっています。
- 「パスキー認証の必須化」「多要素認証(MFA)が未設定のため取引を制限する」など、セキュリティの設定を装うもの
- 「口座が不正アクセスされた」「補償金がある」など、事故や補償を装うもの
- 「ポイントが失効する」「配当金の振り込みに失敗した」など、お金にかかわるもの
今回の発表を受けて、「不正アクセスの件でご確認ください」「本人確認書類を再提出してください」といった、発表に便乗した内容が届く可能性もあります。公式ロゴが表示されるメールでも、外部の仕組みを悪用してロゴを表示させている例があるため、見た目だけで本物と判断しないでください。
覚えておきたい「メールでログインを促すことはない」
マネックス証券は、電子メールでログインを促すことはなく、ログインを促すメールはすべて詐欺だとしています。メールを受け取ったら、本文のリンクは押さずに、自分で登録したブックマークか公式アプリからログインして、お知らせを確認するのが基本です。
今すぐできる対策チェックリスト
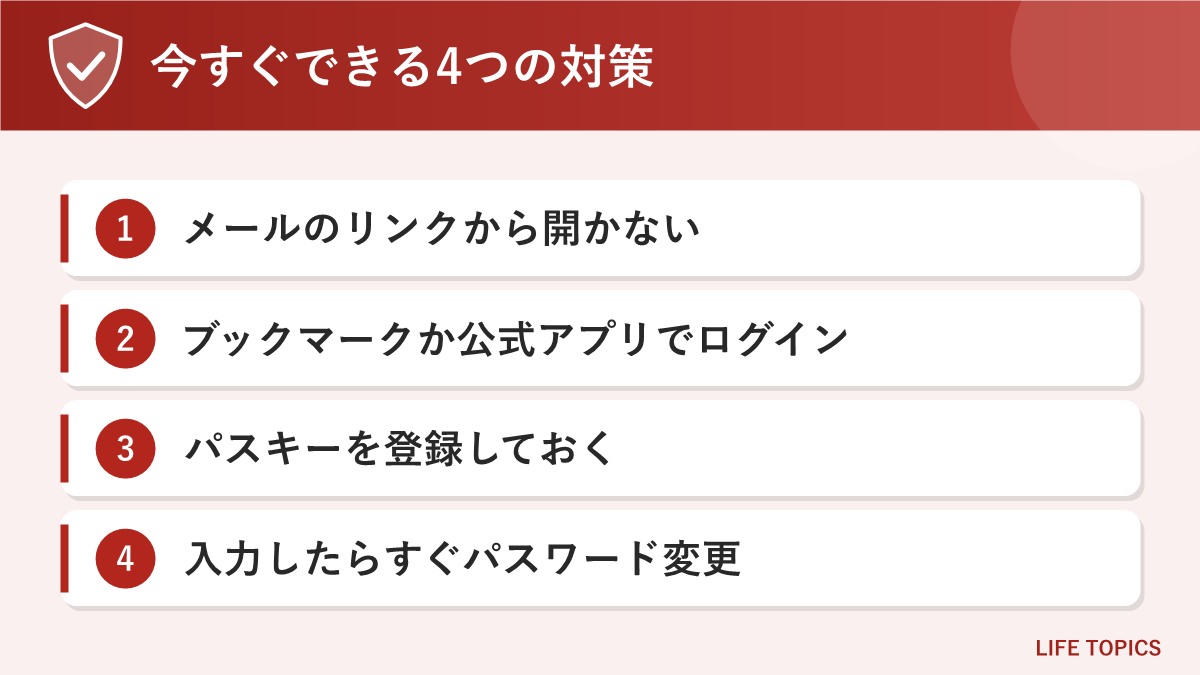
個別の連絡を待つ間にも、できることがあります。マネックス証券に申し込んだことがある人は、上から順に確認してください。
1. メール・SMSのリンクからログインしない
どんなに急ぎを装っていても、メールやSMSのリンクからログイン画面を開かないようにします。ログインは、ブラウザに登録したブックマークか公式アプリからだけ行うと決めておけば、偽サイトに迷い込むことはほぼなくなります。
2. パスキーを登録して使う
マネックス証券は2026年6月30日から、ログイン時の「パスキー認証」を必須にしています。パスキーは、スマホやパソコンの指紋・顔認証やPINでログインする仕組みで、偽サイトにパスワードを入力させる手口に強いのが特長です。
- 公式サイトまたは公式アプリにログインする(初回ログイン時はパスキー登録画面が表示される)
- 「登録情報照会」画面を開く
- パスキーの登録を選び、Windows Hello、Googleパスワードマネージャー、iCloudキーチェーンなど、使っている端末の仕組みで登録する
パスキーを登録すると、ログインIDとパスワードでのログインは使えなくなり、パスキーでのログインだけになります。スマホを持っていなくても、FIDO2に対応したWindowsやMacで登録できます。
3. 情報を入力してしまったら、すぐにパスワードを変える
偽サイトにログインパスワードや取引パスワードを入れてしまった場合は、すぐに公式サイトから両方のパスワードを変更し、マネックス証券のお客様ダイヤルに連絡してください。連絡先は、メールに書かれた番号ではなく、公式サイトのサポートページに載っている番号を使います。同じパスワードをほかのサービスでも使っている場合は、そちらも変更しましょう。
4. 本人確認書類を出した人は、身に覚えのない契約に注意
本人確認書類の画像を提出した人は、マネックス証券からの個別の連絡を必ず確認してください。そのうえで、身に覚えのない契約の通知、請求書、郵便物が届いていないかを、しばらくの間ふだんより気にかけておくと安心です。マイナンバーカードを悪用されたかもしれないと感じたときは、マイナンバー総合フリーダイヤル(0120-95-0178)に相談できます。カードの一時利用停止は専用ダイヤル(0120-0178-27)で受け付けています。
被害に気づいたときの相談先
| こんなとき | 相談先 |
|---|---|
| 自分が対象か知りたい、口座に不審な動きがある、偽サイトに入力してしまった | マネックス証券のお客様ダイヤル(番号は公式サイトのサポートページで確認) |
| マイナンバーカードの悪用が心配、一時停止したい | マイナンバー総合フリーダイヤル 0120-95-0178/一時利用停止 0120-0178-27 |
| お金をだまし取られた、偽サイトの被害にあった | 最寄りの警察署、または警察のサイバー事案の相談窓口 |
| 身に覚えのない請求や契約のトラブル | 消費者ホットライン 188(近くの消費生活センターなどにつながる) |
よくある質問
Q. 自分が対象かどうかは、どうすればわかりますか?
A. マネックス証券は、影響を受けた可能性がある人に個別に連絡するとしています。目安として、2019年10月16日以降にネットで口座開設を申し込んだ人はメールアドレスが、書類を撮影して提出した人は本人確認書類の画像が対象になりえます。連絡を装った偽メールもありうるため、内容の確認は公式サイトや公式アプリから行ってください。
Q. 口座のお金や株が勝手に売買される心配はありますか?
A. 漏えいの恐れがあるのは口座開設システムのデータで、口座番号やログイン・取引パスワードは含まれていないとしています。口座を管理するシステムも別のため、ログインや売買には影響しないと説明しています。ただし偽サイトでパスワードを入力すると別の被害につながるため、パスキーでのログインを使いましょう。
Q. マイナンバーカードの番号も漏れたのですか?
A. 対象の画像にマイナンバーカードの表面が含まれる可能性はありますが、マイナンバー(個人番号)の漏えいは現時点で確認されていないとしています。カードの読み取りで本人確認をする公的個人認証の方式で申し込んだ人は、画像の対象外です。
Q. 口座開設の申し込みは今もできませんか?
A. ウェブサイトとアプリからの新規開設は、一部の方式で停止が続いています。郵送での申し込みは2026年10月29日から受け付けを再開しました。再開の時期は公式サイトで案内するとしています。
まとめ
マネックス証券は2026年11月13日、外部委託先が運営・管理する口座開設システムへの不正アクセスにより、メールアドレス最大113万件と本人確認書類の画像1,592件が漏えいした恐れがあると発表しました。口座番号やパスワードは対象外で、ログインや売買への影響はないとしていますが、2019年10月16日以降に申し込んだことがある人は、口座を作らなかった人も含めて注意が必要です。
まずは、①メールやSMSのリンクからログインしない、②パスキーを登録して使う、③入力してしまったらすぐにパスワードを変えて連絡する、④本人確認書類を出した人は個別の連絡と身に覚えのない契約に気をつける、の4つを実行してください。調査は続いており、件数や範囲が変わる可能性もあります。続報は公式サイトで確認しましょう。