
離れたパソコンを操作できるリモートアクセスソフト「TeamViewer」に、セキュリティの修正を含む新しいバージョン15.83.3が2026年10月27日に公開されました。開発元のTeamViewerは同じ日に2件のセキュリティ情報(TV-2026-1011、TV-2026-1012)を出し、深刻度「High」の脆弱性を合わせて9件修正したと発表しています。
結論から言うと、TeamViewerを入れているパソコンやスマホは、15.83以降に更新すれば対応完了です。自動更新がオンなら順次届きますが、家族や知人のパソコンを遠隔でサポートするために入れたまま放置している人は、手動で確認しておくと安心です。この記事では、対象のバージョン、古い系統の修正版、更新の手順、遠隔操作を使うときの注意点をまとめます。
TeamViewer 15.83.3で何が変わった?
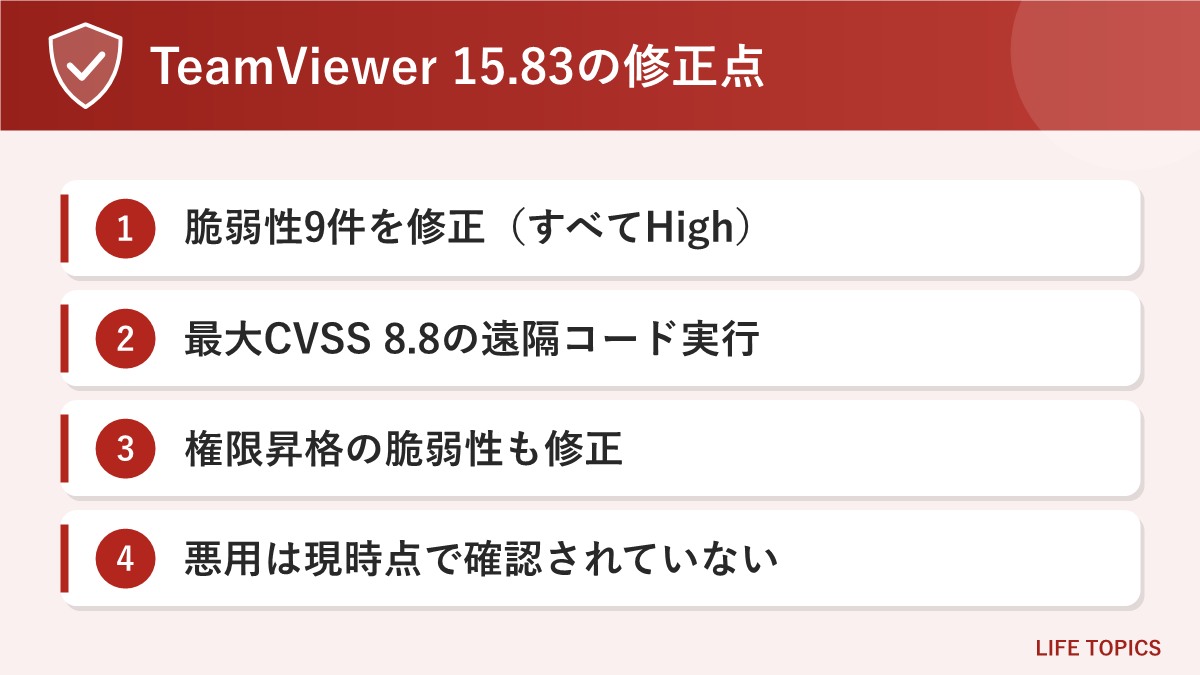
① 深刻度「High」の脆弱性9件を修正(CVSS 3.1の最大値は8.8)
② 遠隔コード実行につながるおそれのある問題と、低い権限から管理者(SYSTEM/root)権限を奪われるおそれのある問題が中心
③ 開発元は、発表時点で実際の攻撃に悪用されたことは把握していないと説明
④ Windows 7/8向けの15.64系統や、14.7・13.2系統にも修正版を用意
脆弱性は大きく2つのグループに分かれています。1つは、ふだん使うTeamViewer本体(フルクライアント、ホスト、ポータブル版、Android版のリモートコントロールアプリ)の問題で、TV-2026-1011にまとめられています。もう1つは、パソコンの監視やパッチ管理を行う「Remote Management」というアドオン(追加機能)の問題で、TV-2026-1012にまとめられています。
個人で家族のパソコンをサポートする使い方なら、主に関係するのは前者です。会社のパソコンでRemote Managementの「Monitoring」「Patch Management」「Advanced Asset Management」を使っている場合は、後者も対象になります。
修正された脆弱性の一覧と影響
TeamViewer本体の脆弱性(TV-2026-1011)
本体側で修正されたのは3件です。いずれも深刻度は「High」で、うち2件はCVSS 3.1のスコアが8.8と、9件の中で最も高くなっています。
| CVE番号 | CVSS 3.1 | 対象のOS | 内容 |
|---|---|---|---|
| CVE-2026-92372 | 8.8 | Linux、macOS | 画面の画像を処理する部分で範囲外の書き込みが起き、遠隔操作中や、細工した録画ファイル(.tvs)を開いたときに任意のコードを実行されるおそれ。利用者の操作が必要 |
| CVE-2026-111585 | 8.8 | Windows、macOS、Linux、Android | 攻撃者が用意した(または乗っ取った)相手に接続すると、アプリが停止したり、環境によっては任意のコードを実行されたりするおそれ。利用者が自分で接続を始める必要がある |
| CVE-2026-92374 | 7.8 | macOS | 権限の低いユーザーがインストーラーの確認をすり抜け、root権限を得られるおそれ |
注意したいのは、CVSS 8.8の2件がどちらも「こちらから相手につなぐ」「渡されたファイルを開く」といった利用者の操作をきっかけにする点です。つまり、相手のパソコンを操作する側(サポートする側)の端末が狙われるタイプの問題です。知らない人から「このIDにつないでほしい」「この録画ファイルを見てほしい」と言われても応じない、という基本を守るだけでも危険はかなり下がります。
Remote Managementアドオンの脆弱性(TV-2026-1012)
アドオン側では6件が修正されました。CVSSは7.3〜7.8で、いずれもパソコンにログインできる権限の低いユーザーが、SYSTEMやrootといった最上位の権限でプログラムを動かせてしまう「権限昇格」の問題です。
| 対象 | CVE番号(CVSS 3.1) |
|---|---|
| Monitoring(通信の権限確認・認証、インストーラー) | CVE-2026-92375(7.8)、CVE-2026-92376(7.8)、CVE-2026-111582(7.3) |
| Patch Management(更新の仕組み、有効化の処理) | CVE-2026-92377(7.8)、CVE-2026-111584(7.3) |
| Advanced Asset Managementの有効化 | CVE-2026-111583(7.3) |
CVE-2026-92375だけはWindows、macOS、Linuxが対象で、残りの5件はWindowsが対象です。いずれもパソコンの中にすでに入り込んだ人が権限を広げるための問題で、外部からいきなり攻撃されるタイプではありませんが、業務で使っている場合は早めの更新が必要です。アドオンの部品は自動更新で配信され、修正版はMonitoringが26.10.1、Patch Managementが26.9.1です(14.7系統向けのPatch Managementは24.12.5)。
対象のバージョンと修正版
本体の修正版は15.83で、Windows、macOS、Linuxのフルクライアントとホスト、Windowsのポータブル版、Androidのリモートコントロールアプリが対象です。15.83.3はその最新のリリースです。古いOS向けなどに残されている旧系統にも、それぞれ修正版が出ています。
| 系統 | 対象のOS | 修正版 |
|---|---|---|
| 最新版(15系) | Windows、macOS、Linux、Android | 15.83以降(最新は15.83.3) |
| 15.64系統 | Windows 7、Windows 8 | 15.64.10 |
| 14.7系統 | Windows、Linux | 14.7.48868 |
| 14.7系統 | macOS | 14.7.48868(Remote Managementの修正は14.7.259386) |
| 13.2系統 | Windows | 13.2.36231 |
| 13.2系統 | macOS | 13.2.154007 |
| 13.2系統 | Linux | 13.2.154008 |
13.2や14.7を使い続けている人も、同じ系統の修正版以上になっているかを確認してください。
脆弱性の修正以外の変更点
15.83.3では、セキュリティ以外にもいくつかの改善が入っています。
- Windows版:フルクライアントとホストのMSIパッケージが複数の言語に対応し、アンインストール時に設定を残すか消すかを選べるようになりました。
- macOS版:動作に必要なOSがmacOS 14.6以降に引き上げられました。macOS 27 Golden Gateでプライバシー設定の名前が「アクセシビリティ」から「Device Control and Data Access」に変わったことに合わせて、画面の表示も更新されています。日本語など、漢字かなの入力中にアプリが終了することがある不具合も直りました。
- 共通:削除したチャットが再起動後に戻ってくる不具合、音声通話(VoIP)中にアプリが落ちることがある不具合、macOSにつないだときに「Ctrl+Alt+Del」が正しく動かない不具合などが修正されました。
macOS 14.6より前のMacでは15.83.3を入れられない点に注意が必要です。
TeamViewerを更新する手順
TeamViewerの自動更新は初期設定でオンになっていて、週に1回、新しいバージョンを確認します。すぐに確認したいときは、次の手順で手動で更新できます。
TeamViewer Remote(いまの画面)の場合
- TeamViewerを起動し、アカウントでサインインします。
- 画面の左下にある「ヘルプ」をクリックし、「新しいバージョンの確認」を選びます。
- 新しいバージョンがあれば案内が表示されるので、「更新」をクリックします。
- TeamViewerが再起動し、新しいバージョンが入ります。
TeamViewer(Classic)の場合
- TeamViewer(Classic)を起動します。
- 画面の三本線のメニュー(≡)をクリックします。
- 「新しいバージョンの確認」を選び、更新があれば「OK」で確定します。
家族のパソコンなど、離れた相手の端末を更新する場合
相手のパソコンに接続したあと、遠隔操作のツールバーにある「リモート更新」を選び、「更新」で確定します。相手側のTeamViewerがいったん終了して新しいバージョンが入り、自動で再接続されます。自分の端末だけでなく、サポートしている相手の端末も忘れずに更新しておきましょう。
Androidのリモートコントロールアプリは、Google Playのアプリの更新から最新版にします。自動更新の設定は、TeamViewerの「設定」→「デバイスの設定を開く」→「詳細設定」→「詳細設定を表示」から確認できます。特別な理由がなければオンのままにしておくのがおすすめです。
遠隔操作ソフトを安全に使うための注意点
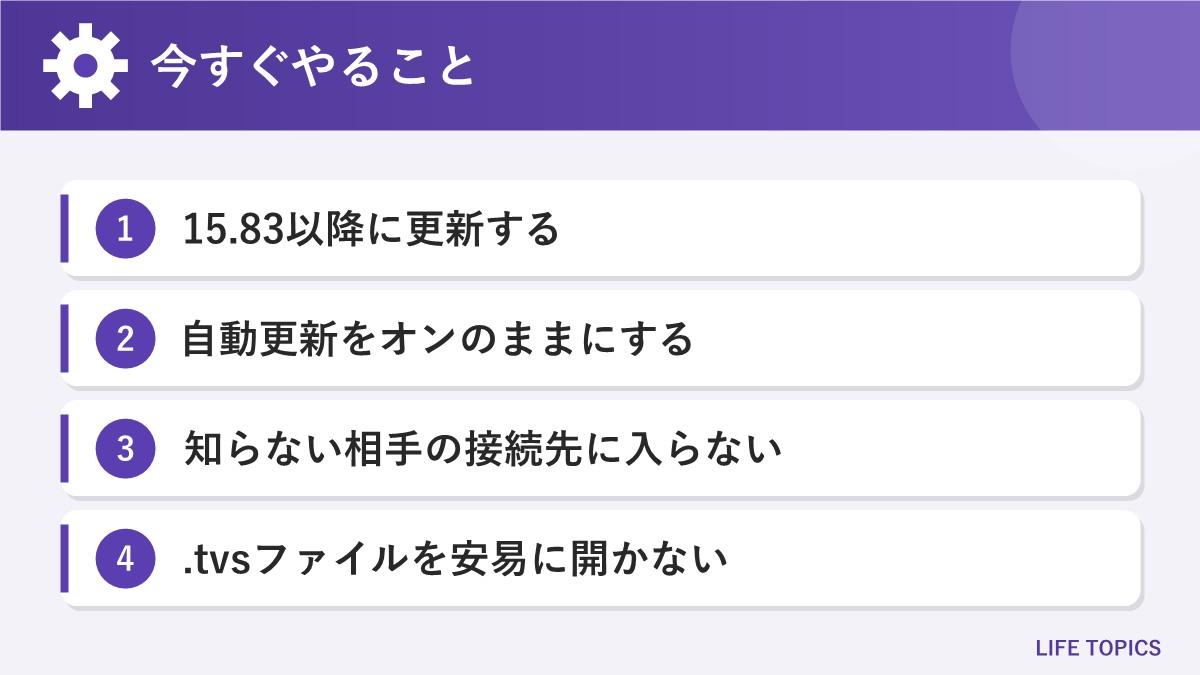
今回のCVSS 8.8の2件は、どちらも「信用できない相手に接続する」「知らない人から届いた録画ファイルを開く」ことがきっかけになります。更新に加えて、次の点も見直しておきましょう。
- 電話やSNSで知らない人に頼まれても、相手のIDに接続したり、相手に自分のIDとパスワードを教えたりしない
- セッションの録画ファイル(.tvs)は、内容を把握している相手から受け取ったものだけを開く
- 使わなくなったパソコンやスマホのTeamViewerはアンインストールし、遠隔で入れる入口を残さない
- サインインしているアカウントには2段階認証を設定する
なお、パソコンに突然「ウイルスに感染しました」などの警告と電話番号が表示され、電話をかけると遠隔操作ソフトを入れるよう指示される「サポート詐欺」の手口も知られています。IPA(情報処理推進機構)は、偽の警告画面に表示された電話番号には電話をかけないよう呼びかけています。画面が出ただけならパソコンは感染していないので、ブラウザを閉じれば問題ありません。
よくある質問
Q. 今回の脆弱性は、実際に攻撃に使われていますか?
A. 開発元のTeamViewerは、セキュリティ情報の公開時点で、実際に悪用された例は把握していないとしています。ただし内容が公開されたため、早めの更新が推奨されています。
Q. 自分は操作される側(ホスト)だけ入れています。更新は必要ですか?
A. 必要です。ホストも修正版15.83の対象に含まれています。macOSのホストには権限昇格の脆弱性(CVE-2026-92374)もあるため、更新しておきましょう。
Q. Windows 7のパソコンで使っています。どうすればよいですか?
A. Windows 7/8向けの15.64系統には修正版15.64.10が用意されています。15.64.10以降になっているか確認してください。ただしWindows 7/8自体のサポートは終わっているため、パソコンの買い替えも検討しましょう。
まとめ
TeamViewerは2026年10月27日、15.83.3を公開し、深刻度「High」の脆弱性9件を修正しました。最大のCVSSは8.8で、信用できない相手への接続や細工した録画ファイルをきっかけに、任意のコードを実行されるおそれがあります。開発元は発表時点で悪用を把握していませんが、Windows、macOS、Linux、Androidで使っている人は15.83以降に、旧系統の人はそれぞれの修正版に更新しておきましょう。macOS版は14.6以降が必要になった点、家族などサポートしている相手の端末も更新が必要な点にも注意してください。