
企業のメールマガジンやお知らせメールの配信を請け負う「アララメッセージ」を運営するアララ株式会社は2026年11月2日、同サービスへの不正アクセスについて第2報を公表しました。持ち出された(持ち出された恐れを含む)メールアドレスは約7,700万件(精査中)に増え、契約企業によっては氏名・生年月日・電話番号・住所などの会員情報も含まれます。対象の契約企業は最大約380社と推計されています。サービスは10月31日からすべて停止中です。お店やサービスを名乗るメール・SMSのリンクは開かず、公式アプリやブックマークから確認するようにしましょう。
アララメッセージの不正アクセスとは?公式発表の要点
アララメッセージは、企業や自治体の委託先などが、会員や読者にメールを一斉に送るために使う「メール配信サービス」です。私たちが登録しているお店のメルマガ、ニュースサイトのニュースレター、キャンペーンのお知らせなどの裏側で使われていることがあり、受け取る側はふだんサービス名を目にしません。そのため「自分は関係ない」と思っていても、実はメールアドレスが対象に含まれている可能性があります。
アララは10月29日の第1報で、1つのシステムに不正アクセスがあり、契約企業が持つメールアドレス約301万件が外部に持ち出されたと発表していました。11月2日の第2報では、調査の結果、被害の範囲が大きく広がったことを明らかにしています。
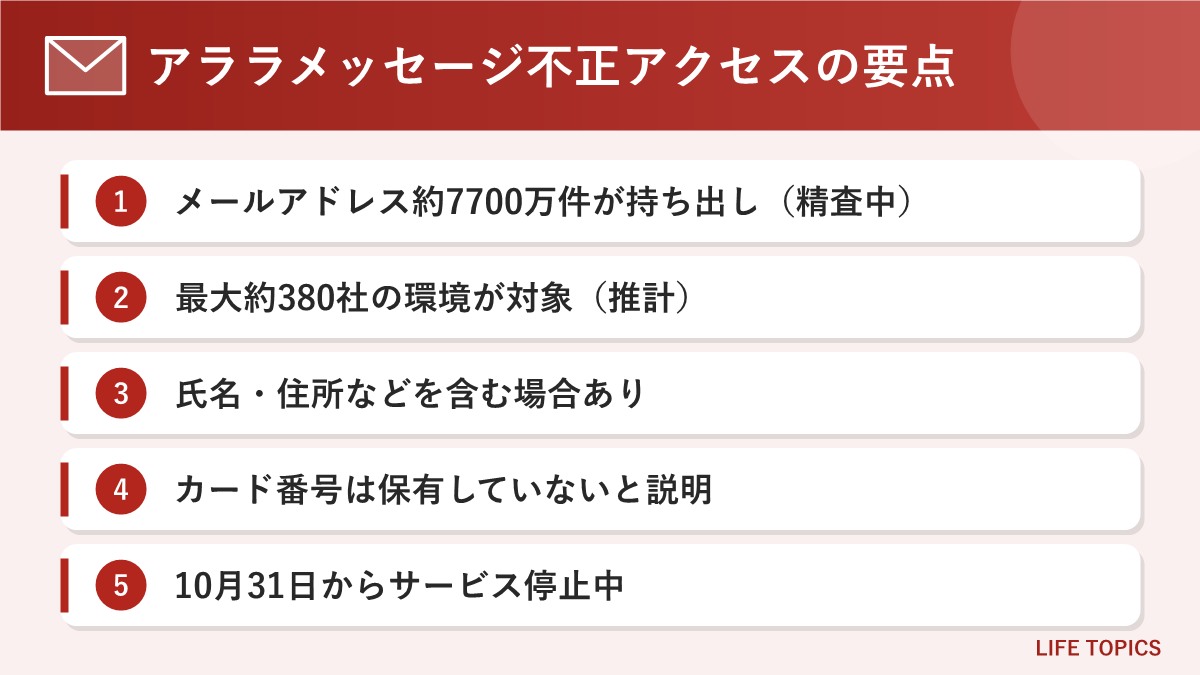
① 持ち出されたメールアドレスは約7,700万件(精査中・持ち出された恐れを含む)
② 契約企業の環境のサーバー97台が対象で、契約企業は最大約380社(推計)
③ 契約企業によっては、氏名・性別・生年月日・電話番号・会員番号・住所なども含まれる
④ アララはクレジットカード番号を一切保有していないと説明
⑤ アララメッセージは10月31日からすべて停止し、再開時期は未定
なお、約7,700万件は「メールアドレスの件数」です。1人が複数のアドレスを持っている場合もあるため、被害を受けた人数そのものではないとアララは説明しています。件数は精査中で、今後変わる可能性があり、結果は第3報で知らせるとしています。
3つに分かれる被害の内容
第2報では、被害を3つの区分に分けて公表しています。区分どうしで同じメールアドレスが重なっている可能性があるため、件数は合算されていません。
| 区分 | 発生期間 | 対象 | 主な情報 | 件数(11月1日時点) |
|---|---|---|---|---|
| サービスを経由した不正アクセス | 10月28日〜31日 | 契約企業の環境のサーバー97台(最大約380社) | メールアドレスと会員情報 | 約7,700万件(精査中) |
| 第1報で公表した共用環境 | 10月27日〜28日 | 契約企業61社 | メールアドレスと属性情報 | 3,386,187件(重複を除く) |
| サービスを悪用した不審メールの送信 | 10月28日〜30日 | 2つの環境 | メールアドレス | 最大約713万通 |
共用環境については、メールアドレスのほかに、5社が登録した氏名・会社名などを含む顧客データ最大41万1,827件も持ち出されていたことが新たに分かりました。原因は、第1報で説明した Web サーバーの脆弱性に加えて「システム環境における問題」も関係していたとしています。
発表までの主な流れ
| 日時 | できごと(アララの公表内容) |
|---|---|
| 10月27日 | 偵察とみられるアクセス |
| 10月28日 | サービスが悪用され不審メールの送信が始まる。共用環境の管理画面に不正ログインされ、データが持ち出される。16時31分に共用環境を緊急停止 |
| 10月29日 | 第1報を公表。個人情報保護委員会へ速報、警察へ通報 |
| 10月29日〜30日 | サービスを経由した多数のサーバーからデータが持ち出される |
| 10月30日 | 別の環境での不審メール送信を把握し、通信を遮断 |
| 10月31日 | サービス経由の持ち出しを把握し、19時53分にサービスの提供を全面停止 |
| 11月2日 | 第2報を公表 |
影響を受ける人は?自分が対象か確かめる方法
影響を受ける可能性があるのは、アララメッセージを使っている企業・団体からメールを受け取っていた人です。アララは、各社の環境が対象かどうかと流出した情報の内容を、契約企業に個別に連絡するとしています。つまり、利用者への連絡は、ふだんメールを送ってくる企業・団体から届くのが基本です。
実際に、契約企業や委託元も相次いでお知らせを出しています。たとえば神戸新聞社は、メールマガジン受信者のメールアドレス約4万件が漏えいしたと発表し、すべてのメールサービスを止めています。暗号資産取引所の Zaif は、自社が使う環境も含めて情報が流出したと報告を受けたとし、利用者のアドレスが含まれるかは調査中としています(登録していたのはメールアドレスだけと説明)。沖縄県も、委託事業のメールマガジン会員のアドレス2,560件が漏えいした可能性があると公表しました。
自分が対象かどうかを確かめるには、次の方法が確実です。
- よく使う通販・ニュース・金融サービスの公式サイトやアプリの「お知らせ」欄を、ブックマークや公式アプリから開いて確認する
- メルマガやお知らせメールが急に届かなくなったサービスがないか思い出す(配信停止は、アララの停止の影響である場合があります)
- 「対象になりました」というメールが届いても、本文のリンクからではなく、自分で公式サイトを開いて同じお知らせがあるか確かめる
なりすましメールの手口、すでに送られた不審メールに注意
今回は、情報が持ち出されただけでなく、サービスそのものが悪用されて不審なメールが送られています。アララの発表では、10月28日から30日にかけて、クレジットカード会社を装ったメールが最大約713万通送信されました。送り先は、第三者が外から持ち込んだメールアドレスで、この送信自体でメールアドレス以外の情報が流出したことは確認されていないとしています。
| 項目 | アララが公表した内容 |
|---|---|
| 送信期間 | 2026年10月28日〜30日(10月30日13時32分を最後に送信なし) |
| 送信元アドレス | news@arara.com |
| 件名の例 | 「利用内容確認のご依頼」「ご利用明細確認のご依頼」など |
| 送信件数 | 最大約713万通 |
この期間に上の送信元・件名のメールを受け取った場合は、本文のURLを開かずに削除してください。もしリンク先でクレジットカード番号などを入力してしまった場合は、すぐにカード会社に連絡するようアララは呼びかけています。
今後も、持ち出された氏名やメールアドレスを使って、本物の会員向けメールに似せた「なりすましメール」が届く恐れがあります。氏名が書かれているからといって本物とは限りません。アララは、同社からパスワードやクレジットカード情報の入力をお願いするメールを送ることはないとしています。
今すぐできる対策チェックリスト
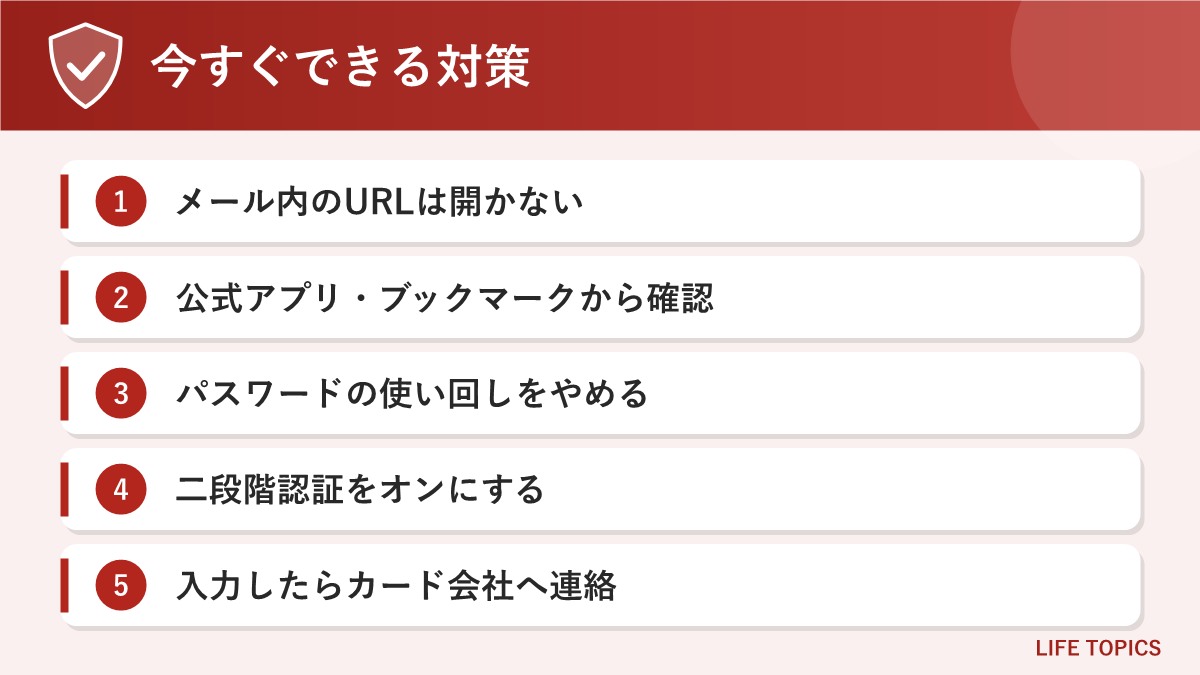
メールアドレスが漏れても、それだけですぐにお金を取られるわけではありません。危ないのは、届いた偽メールのリンクを開き、ID・パスワードやカード情報を入力してしまうことです。次の5つを確認しておきましょう。
1. メール・SMSのリンクは開かない
「ご利用明細の確認」「お支払い方法の更新」「アカウントが停止されます」など、急がせる内容のメールやSMSは、本文のリンクを開かないのが基本です。添付ファイルも開かず、返信もしないでください。
2. 公式アプリやブックマークから確かめる
気になる内容があれば、メールのリンクではなく、公式アプリや自分で登録したブックマークからログインして確認します。カード会社なら、カードの裏面に書かれた電話番号に問い合わせるのが確実です。
3. パスワードの使い回しをやめる
今回アララが持ち出されたと公表した情報にパスワードは含まれていませんが、偽サイトに入力させる手口が考えられます。同じパスワードを複数のサービスで使っている人は、この機会に重要なサービスから順に別々のパスワードへ変えておくと安心です。
4. 二段階認証をオンにする
通販サイト、ネット銀行、カード会社のアプリ、メールアカウントなどで二段階認証(ワンタイムパスワードや認証アプリ)を設定しておけば、万一パスワードが盗まれても不正ログインを防ぎやすくなります。ただし、偽サイトに認証コードまで入力してしまうと防げないため、コードは誰にも伝えないでください。
5. 入力してしまったらすぐ連絡
カード番号を入力した場合はカード会社へ、ID・パスワードを入力した場合はそのサービスのパスワードをすぐ変更します。カードの利用明細は、しばらくこまめに確認しましょう。
被害に気づいたときの相談先
| 困ったこと | 相談先 |
|---|---|
| カード番号を入力した、身に覚えのない請求がある | カード会社(カード裏面の電話番号) |
| お金の被害・不正アクセスの被害にあった | 警察庁のサイバー事案の相談窓口(各都道府県警察) |
| 契約や請求のトラブルで困っている | 消費者ホットライン「188」(最寄りの消費生活センター) |
| フィッシングメールを受け取った・偽サイトを見つけた | フィッシング対策協議会への情報提供 |
よくある質問
Q. アララメッセージを使ったことはありませんが、関係ありますか?
A. 利用者が直接アララと契約することはほとんどなく、メルマガなどを送る企業側が使うサービスです。登録しているお店やサービスが使っていれば、あなたのアドレスが対象になっている可能性があります。各社のお知らせを確認してください。
Q. クレジットカード番号は漏れていますか?
A. アララは、同社のサービスではクレジットカード番号を一切保有していないと説明しています。ただし、カード会社を装った偽メールが送られているため、メールからカード情報を入力しないよう注意が必要です。
Q. 届かなくなったメルマガはいつ再開しますか?
A. アララメッセージの再開時期は未定です。アララは、侵入経路の特定や認証情報の全面的な変更などを行ったうえで再開を判断するとしています。各社の配信再開は、それぞれの公式サイトで案内されます。
Q. 対象になったかどうかの連絡は来ますか?
A. アララは契約企業に個別に連絡するとしており、利用者への連絡は各企業の判断になります。連絡を装った偽メールもあり得るため、必ず公式サイトで同じお知らせがあるかを確かめてください。
まとめ
メール配信サービス「アララメッセージ」への不正アクセスは、第2報でメールアドレス約7,700万件(精査中)、最大約380社(推計)にまで広がりました。契約企業によっては氏名や住所なども含まれ、サービスは10月31日から停止しています。また、サービスが悪用され、カード会社を装ったメールが最大約713万通送られました。
受け取る側にできるのは、メールやSMSのリンクを開かず、公式アプリやブックマークから確認すること、パスワードの使い回しをやめて二段階認証を設定することです。件数などは今後の第3報で変わる可能性があるため、よく使うサービスのお知らせ欄もあわせて確認しておきましょう。