
無料のオフィスソフト「Apache OpenOffice」の最新版4.1.17で、脆弱性13件が修正されていたことが公式のセキュリティ情報で明らかになりました。最も深刻な「Critical」が1件、2番目の「Important」が9件あり、4.1.16以前のすべての版が影響を受けます。OpenOfficeを使っている人は、今すぐ4.1.17に更新してください。
4.1.17は2026年10月14日に公開された版です。公開の時点では「セキュリティと不具合修正のリリース」とだけ案内されていましたが、その後、どの脆弱性を直したのかが1件ずつ公表されました。細工された文書やPDFを開くだけで、パソコンを乗っ取られたり、中のファイルを読み取られたりするおそれのあるものが含まれています。
この記事では、開発元のApacheソフトウェア財団(ASF)とOpenOfficeプロジェクトの公式情報をもとに、修正された脆弱性の中身、自分の版の確かめ方、更新の手順、更新するまでに気をつけることをまとめます。
OpenOffice 4.1.17の脆弱性、何が問題?
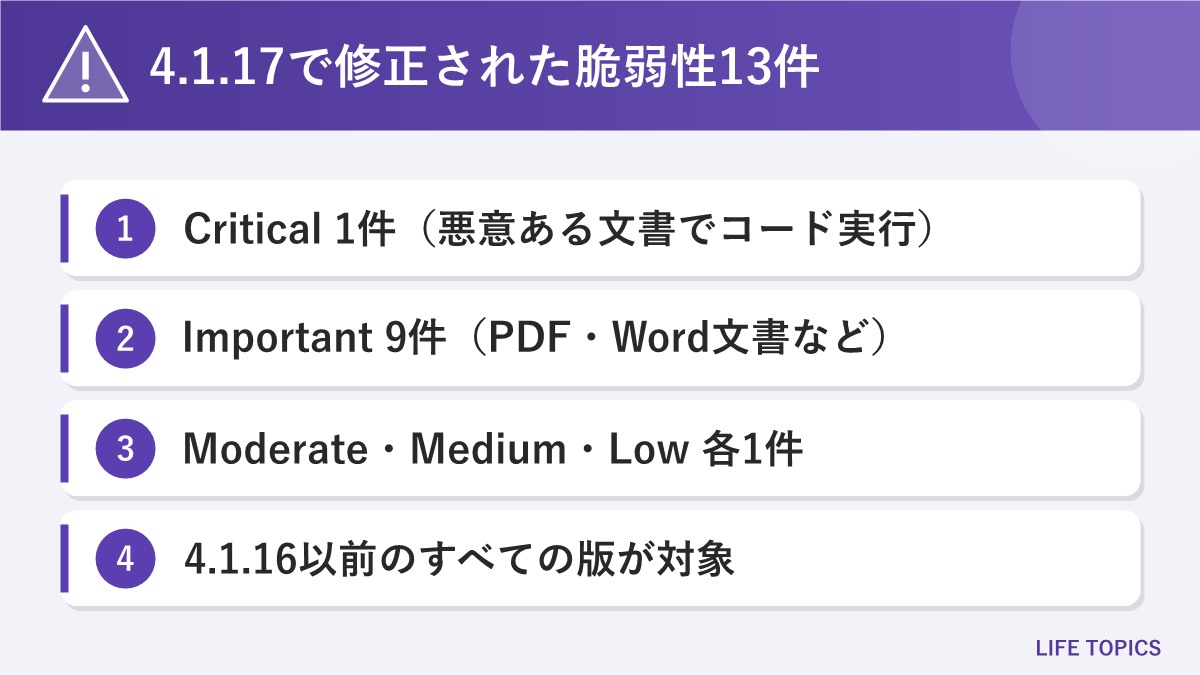
① 4.1.17では脆弱性13件が修正済み。深刻度はCritical 1件、Important 9件、Moderate・Medium・Low各1件
② 対象は4.1.16以前のすべての版。前身のOpenOffice.orgも影響を受ける可能性がある
③ 対策は4.1.17への更新だけ。修正パッチを個別に当てる方法は案内されていない
OpenOfficeは、文書作成のWriter、表計算のCalc、プレゼンテーション、図形描画のDrawなどをまとめた無料のオフィスソフトです。Microsoft Officeのファイルも開けるため、家庭のパソコンや、学校・地域の団体などで長く使われてきました。
一方で、更新の間隔が長く、自動で新しい版に入れ替わる仕組みもないため、何年も前の版を使い続けている人が少なくありません。今回の脆弱性は、そうした古い版すべてに関係します。
| 項目 | 内容 |
|---|---|
| 修正された版 | Apache OpenOffice 4.1.17(2026年10月14日公開) |
| 影響を受ける版 | 4.1.16以前のすべて(OpenOffice.orgも影響の可能性あり) |
| 修正された脆弱性 | 13件(Critical 1、Important 9、Moderate 1、Medium 1、Low 1) |
| 対応OS | Windows・macOS・Linux |
| 対応言語 | 41言語(日本語を含む) |
| 料金 | 無料 |
| 対策 | 4.1.17に更新する |
修正された13件の脆弱性の中身
公式のセキュリティ情報に載っている13件を、深刻度の高い順に整理しました。専門用語はできるだけ言い換えています。
Critical:悪意のある文書を開くとパソコンを乗っ取られるおそれ(1件)
最も深刻なのは「CVE-2026-59265」です。OpenOfficeのJava連携の部分に問題があり、細工された文書を開くと、攻撃者が用意したプログラムを実行されるおそれがあります。公式のタイトルは「悪意のある文書を開くとシステムを乗っ取られる可能性がある」というもので、メールの添付ファイルやダウンロードした文書を開くだけで被害につながりかねません。
Important:PDFやWord文書、画像の読み込みに関するもの(9件)
| CVE番号 | 内容 |
|---|---|
| CVE-2026-59268 | Word文書(.doc)を読み込むときにメモリの範囲外に書き込む |
| CVE-2026-90624 | PDFを読み込むときにメモリの範囲外に書き込む |
| CVE-2026-90626 | 暗号化されたPDFを読み込むときにメモリの範囲外に書き込む |
| CVE-2026-90634 | 暗号化されたPDFを読み込むときにメモリの範囲外に書き込む(別の箇所) |
| CVE-2026-90628 | PDFに書き出すとき、細工されたフォントでスタックがあふれる |
| CVE-2026-90629 | WMF形式の画像を読み込むときに不正なメモリにアクセスする |
| CVE-2026-90627 | データベース機能を通じて、パソコン内のファイルを確認なしに読み込まれる |
| CVE-2026-90632 | 動画・音声の部品を通じてパソコン内のファイルを読み込まれ、保存やPDF書き出しのときに埋め込まれる |
| CVE-2026-90631 | 文書の中の外部リンクが確認なしに読み込まれ、環境変数の内容が送られるおそれ |
メモリの範囲外への書き込みは、ソフトが落ちるだけで済むこともありますが、うまく悪用されると不正なプログラムの実行につながる種類の問題です。また、ファイルを勝手に読み込まれるタイプは、本人が気づかないまま、パソコンの中の情報が文書に混ざって外に出ていく危険があります。
そのほか:インストーラーと文書の表示に関するもの(3件)
Moderateの「CVE-2026-59264」は、Windows版のインストーラーの問題です。すでに別の手段で手を加えられたパソコンでは、外部のプログラムが高い権限で動いてしまうおそれがあります。Mediumの「CVE-2026-59267」は、Drawで図面形式(DXF)を読み込むときのメモリの問題です。Lowの「CVE-2026-59263」は、細工された文書が壊れたファイルとして扱われず、開くソフトによって違う内容が表示されるというものです。
なお、公式ページでは一部の脆弱性について、悪用の事例は知られていないと説明しています。ただし、詳しい中身が公表された今は、悪用を試みる人が出てくる可能性が高まります。早めの更新が安全です。
自分のOpenOfficeの版を確かめる方法
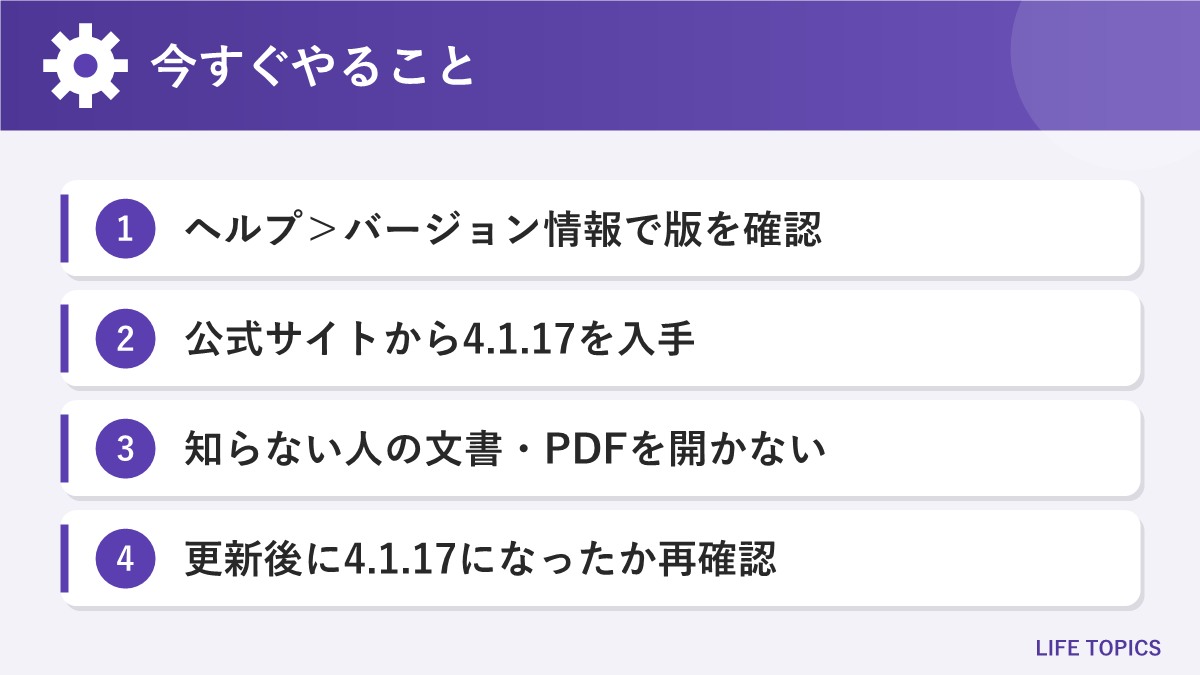
まずは、使っているOpenOfficeが4.1.17になっているかを確かめます。
- OpenOfficeを起動します(Writer、Calcなどどれでもかまいません)。
- 上のメニューから[ヘルプ]を開き、バージョン情報の画面(英語表示では[About])を選びます。
- 表示された番号が「4.1.17」なら更新済みです。4.1.16以下なら更新が必要です。
公式のリリースノートでは、4.1.17が正しく入っていれば、バージョン情報の画面に「AOO4117m2」「Build ID 9818」と表示されると案内しています。番号の見方に迷ったときは、この文字列があるかどうかで判断できます。
OpenOffice 4.1.17への更新手順
OpenOfficeには、新しい版を自動で入れる仕組みがありません。公式サイトから入手して、自分でインストールします。
- 公式のダウンロードページ(www.openoffice.org/download/)を開きます。
- OS(Windows・macOS・Linux)、言語(日本語は「Japanese」)、版(4.1.17)を選んでダウンロードします。
- ダウンロードしたファイルを実行し、画面の案内に沿ってインストールします。
- インストール後にOpenOfficeを起動し、上の方法で4.1.17になったかを確かめます。
ダウンロードは必ず公式サイトから行ってください。「OpenOffice」の名前を使った非公式の配布サイトや、検索結果の広告から入手すると、別のソフトや不正なプログラムを入れてしまうおそれがあります。公式のお知らせでも、ダウンロードしたファイルが正しいものかを、公開されているチェックサムで確かめるよう案内しています。
動作環境と更新前の注意点
| OS | 公式の動作環境(4.1系) |
|---|---|
| Windows | Windows XP/Vista/7/8/8.1/10/11など。空きメモリ256MB以上(512MB推奨) |
| macOS | macOS 10.7以降(Intel)。Appleシリコン搭載のMacではRosetta 2で動作 |
| Linux | カーネル2.6以降、glibc 2.5以降 |
一部の機能はJavaを使います。Windowsでは、64ビット版のWindowsでも32ビット版のJava(Java 8推奨)が必要だと、リリースノートで案内されています。Javaを使う機能が動かないときは、このことを確かめてください。また、リリースノートでは、Windows 10/11向けにMicrosoft Storeからの提供も近く始めるとしていますが、開始時期は未発表です。
4.1.17のそのほかの変更点
4.1.17は脆弱性の修正が中心ですが、使い勝手にかかわる改善もあります。
- ファイルの保存方法を見直し、保存中に電源が切れたときなどにファイルが壊れにくくなった
- ExcelのXML形式の表との互換性を高めた
- Drawで図面形式(DXF)の図形をより正しく表示できるようになった
- Pythonで書いたマクロを作成・編集・実行し、文書に埋め込めるようになった
- Windowsでの不正な値への対処、macOSでの安定性、更新の確認機能を改善した
更新できないときに気をつけること
会社や学校のパソコンなどで、すぐに更新できない人もいるでしょう。その場合は、更新できるまで次の点を守ってください。
- 知らない人から届いた文書やPDFを、OpenOfficeで開かない
- メールの添付ファイルは、送り主に心当たりがあっても、急に届いたものは開く前に確認する
- ネットで拾った文書・図面・画像ファイルを開かない
- 管理者がいる場合は、4.1.17への更新を早めに依頼する
今回の脆弱性は、どれも「細工されたファイルを開く」ことがきっかけになります。怪しいファイルを開かないことが、更新までの一番の守りです。
よくある質問
Q. 更新すると、作った文書は消えますか?
A. 文書ファイルはOpenOfficeとは別に保存されているため、ソフトを更新しても消えません。念のため、大事なファイルは更新前に別の場所へコピーしておくと安心です。
Q. 最近OpenOfficeを使っていません。どうすればよいですか?
A. 使っていなくても、パソコンに入っていて文書ファイルと関連付けられていると、ダブルクリックでOpenOfficeが開くことがあります。使う予定があれば4.1.17に更新し、使わないならアンインストールを検討してください。
Q. 古い「OpenOffice.org」を使っています。対象ですか?
A. 公式のセキュリティ情報では、OpenOffice.orgも影響を受ける可能性があるとしています。OpenOffice.orgは更新が終わっているため、Apache OpenOfficeの4.1.17に入れ替えてください。
Q. 次の更新はいつですか?
A. 4.1.17の次の版の予定は未発表です。新しい版や脆弱性の情報は、公式サイトのセキュリティ情報のページで確認できます。
まとめ
Apache OpenOfficeの4.1.17では、Critical 1件を含む13件の脆弱性が修正されていました。4.1.16以前のすべての版が対象で、細工された文書やPDFを開くだけで、パソコンを乗っ取られたり、ファイルを読み取られたりするおそれがあります。
OpenOfficeは自動では更新されません。まず[ヘルプ]のバージョン情報で版を確かめ、4.1.17になっていなければ公式サイトから入手して入れ替えましょう。すぐに更新できない場合は、知らない人の文書やPDFを開かないようにしてください。家族のパソコンに古いOpenOfficeが入っていないかも、この機会に確かめておくと安心です。