
Googleは2026年11月2日(米国時間)、Androidの11月版セキュリティ情報を公開し、「SMS of Death」と呼ばれる脆弱性「CVE-2026-58882」を修正しました。細工されたSMSを受け取るだけで電話機能が止まる恐れがあり、深刻度は4段階で最も高い「Critical」です。対象はAndroid 14・15・16・16 QPR2・17。設定アプリで「Android セキュリティ アップデート」の日付を確認し、2026年11月1日以降になっていなければ、メーカーや携帯会社から更新が届きしだいすぐに入れましょう。
Androidの「SMS of Death」(CVE-2026-58882)とは?
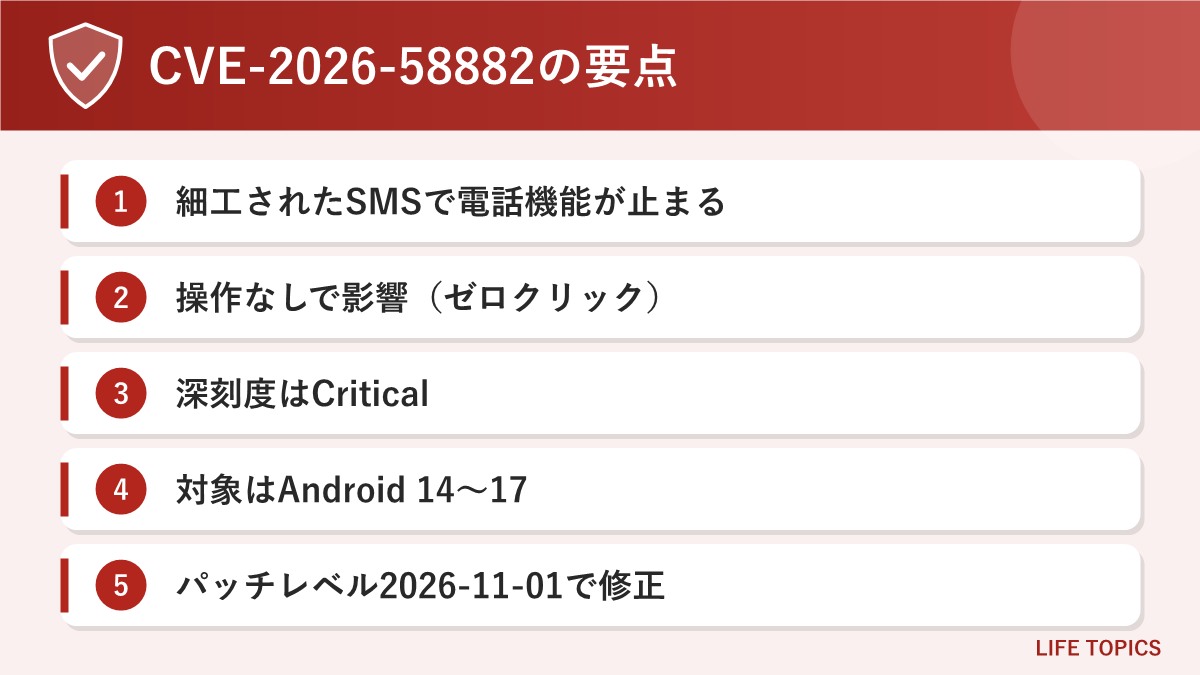
CVE-2026-58882は、Androidのうち電話やSMSを受け持つ「System」部分の不具合です。Googleの公式セキュリティ情報では、種類は「DoS(サービス拒否)」、深刻度は「Critical」に分類されています。DoSとは、情報を盗むのではなく、機能を使えない状態にしてしまうタイプの攻撃を指します。
Androidのソースコードを公開しているAOSPに登録された修正には、「Fix remote DoS in decodeWapPdu(遠隔からのDoSを修正)」という件名が付いています。修正内容の説明では、SMSで届く「WAPプッシュ」と呼ばれる種類のメッセージを読み取るときに例外が起き、電話機能のクラッシュがくり返される状態を防ぐ変更です。読み取れないメッセージは記録を残したうえで削除されるようになりました。
この問題は研究者が2026年5月にGoogleへ報告し、10月29日に詳しい資料を公開したことで「SMS of Death」という名前で知られるようになりました。研究者は、受信しただけで通話が切れたり、電話機能が何度も再起動したりする症状を公表しています。メッセージアプリに何も表示されなくても影響を受けるとされ、いわゆる「ゼロクリック」の問題です。
一方で、Googleの11月版セキュリティ情報には、今回の脆弱性を含めて「実際の攻撃に悪用されている」という記載はありません。今すぐ大きな被害が広がっているわけではありませんが、電話番号さえわかれば誰でも狙える性質の問題なので、更新は早めに済ませておくのが安心です。
なぜ「電話が止まる」ことが問題なのか
スマホの電話機能が止まると、通話中の電話が切れるだけでなく、そのあいだは電話の着信やSMSも受け取れません。家族からの連絡、仕事の電話、ネットサービスの認証用SMS(ワンタイムパスワード)などが届かなくなる恐れがあります。110番・119番などの緊急通報も電話機能を使うため、いざというときに使えない状態は避けたいところです。
影響を受けるAndroidのバージョンと修正の状況
Googleの公式情報で、修正の対象になっているAndroidのバージョンは次のとおりです。
| 項目 | 内容 |
|---|---|
| 脆弱性の番号 | CVE-2026-58882 |
| 種類・深刻度 | DoS(サービス拒否)・Critical |
| 修正対象のAndroid | Android 14、15、16、16 QPR2、17 |
| 修正を含むパッチレベル | 2026-11-01 以降 |
| 公表日 | 2026年11月2日(Android Security Bulletin 2026年11月版) |
| 悪用の報告 | 公式情報に記載なし |
Android 13以前は、Googleの11月版セキュリティ情報の修正対象に入っていません。研究者はAndroid 12・13でも同じ問題が起きると指摘しています。古いバージョンのまま使っている人は、メーカーが独自に修正を出しているかどうかを機種ごとに確認する必要があります。
11月の2つのパッチレベルの違い
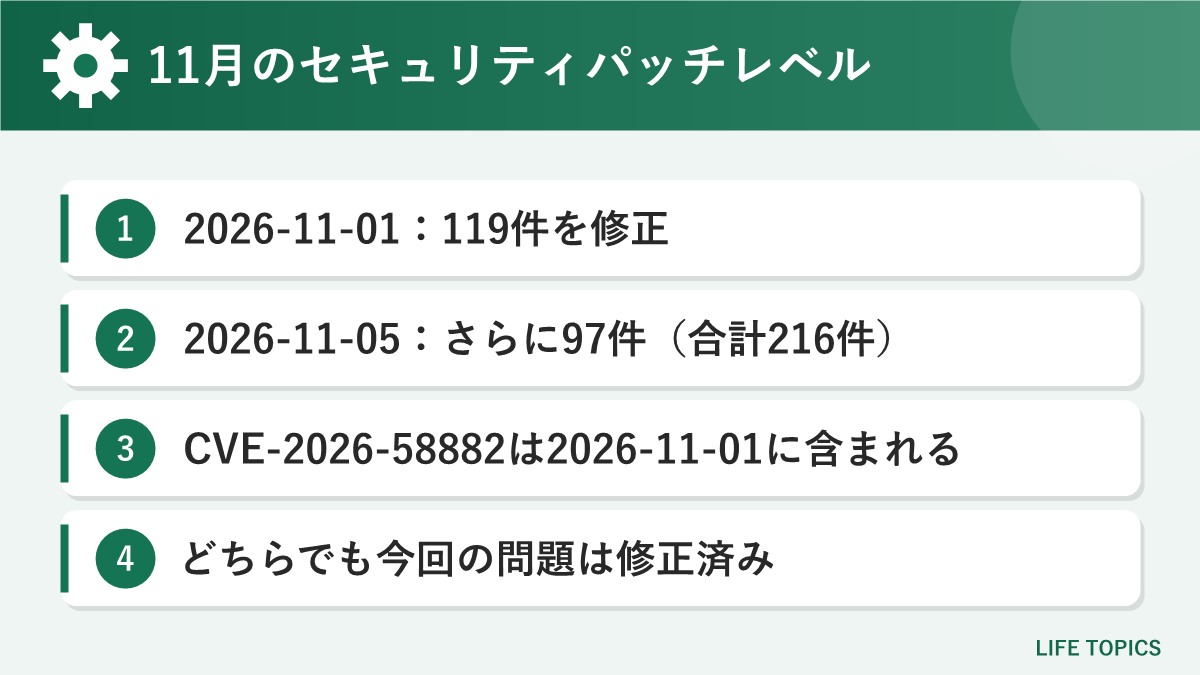
Androidのセキュリティ更新は、毎月「2026-11-01」と「2026-11-05」のように2つのパッチレベル(日付)に分かれています。11月版では、2026-11-01に119件、2026-11-05にさらに97件の脆弱性があり、合計は216件です。
CVE-2026-58882は2026-11-01の分に含まれています。2026-11-05のパッチレベルは、それより前の分もすべて含むため、設定画面の日付が「2026年11月1日」でも「2026年11月5日」でも、今回の問題は修正されていることになります。逆に、10月以前の日付のままなら未修正です。
なお、Android 10以降の一部の修正は「Google Play システム アップデート」でも届きますが、Googleの11月版の一覧で、Google Play システム アップデートの対象として載っている脆弱性にCVE-2026-58882は含まれていません。今回の問題は、端末本体のセキュリティアップデートで直す必要があると考えておきましょう。
今すぐできる対策:セキュリティアップデートの日付を確認する
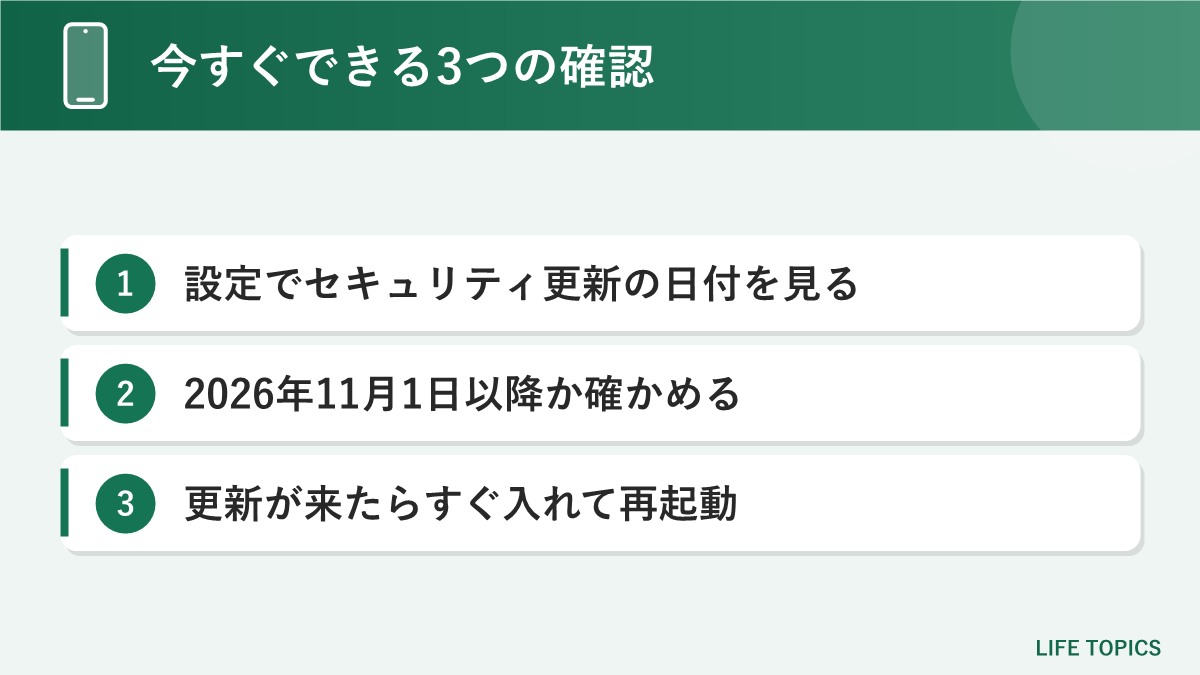
いちばん大切なのは、自分のスマホのパッチレベルを確かめることです。Googleのヘルプで案内されている手順は次のとおりです(メーカーによって項目名が少し違うことがあります)。
手順1:Androidのバージョンと更新日を確認する
- 「設定」アプリを開く
- 「デバイス情報」(タブレットは「タブレット情報」)をタップする
- 「Android バージョン」を開く
- 「Android バージョン」と「Android セキュリティ アップデート」の日付を確認する
Android バージョンが14〜17で、セキュリティ アップデートの日付が2026年11月1日以降なら、今回の問題は修正済みです。10月以前の日付なら、次の手順で更新を探します。
手順2:アップデートを確認して入れる
- 「設定」アプリを開く
- 「システム」→「ソフトウェア アップデート」をタップする
- 更新が見つかったら、画面の指示に従ってダウンロード・インストールする
- 再起動を求められたら再起動し、手順1の日付が新しくなったことを確認する
Googleは、大きなアップデートの前にWi-Fiにつなぎ、バッテリーを75%以上充電しておくよう案内しています。Google Pixelでは更新がバックグラウンドで入り、次に再起動したときに有効になります。更新を入れたのに日付が変わらない場合は、一度再起動してみましょう。
更新がまだ届かない場合
Androidの更新が届く時期は、端末・メーカー・携帯会社によって違います。日本ではドコモ・au・ソフトバンク・楽天モバイルなどの携帯会社が販売した機種は、各社のサイトで更新の提供状況が案内されることが多いので、機種名で確認してみてください。2026年11月3日時点では、Google Pixel向けの11月の更新情報(Pixel Update Bulletin)はまだ公開されていません。
| 状況 | やること |
|---|---|
| 日付が2026年11月1日以降 | 修正済み。今後も毎月の更新を入れる |
| 日付が10月以前・Android 14〜17 | 更新を確認し、届いたらすぐ入れる。未提供ならメーカー・携帯会社の案内を待つ |
| Android 13以前 | メーカーが修正を出しているか確認。更新が終わった機種は買い替えも検討 |
電話が何度も切れる・再起動をくり返すときの注意点
万一、通話が何度も切れる、圏外になる、端末が再起動をくり返すといった症状が出た場合は、慌てて初期化(データの消去)をしないことが大切です。初期化すると写真やLINEのトーク履歴などが消えてしまう恐れがあります。
- 症状が出た日時、機種名、Androidのバージョン、セキュリティ アップデートの日付をメモしておく
- メーカーや契約している携帯会社のサポート窓口に相談する
- 会社から支給されたスマホは、自分で操作する前に社内の管理部門に連絡する
- 緊急の連絡が必要なときに備えて、家族の電話や固定電話など別の連絡手段も考えておく
なお、「知らない番号からのSMSを開かない」「通知を非表示にする」といった対策は、今回の問題には効きません。メッセージを開かなくても影響を受ける仕組みのため、根本的な対策はセキュリティアップデートだけです。
よくある質問
Q. iPhoneも影響を受けますか?
A. 今回のCVE-2026-58882は、GoogleがAndroidのセキュリティ情報で公表したAndroidの問題です。iPhoneについての発表はありません。
Q. 自分のスマホがAndroid 14〜17かどうかはどこで分かりますか?
A. 「設定」→「デバイス情報」→「Android バージョン」で確認できます。同じ画面に「Android セキュリティ アップデート」の日付も表示されます。
Q. Google Play システム アップデートを入れれば大丈夫ですか?
A. Googleの11月版の一覧では、CVE-2026-58882はGoogle Play システム アップデートの対象に入っていません。端末本体のセキュリティアップデートで「2026年11月1日」以降にする必要があります。
Q. 個人情報が盗まれる心配はありますか?
A. Googleの分類では、この脆弱性の種類はDoS(機能を止めるもの)です。情報を盗むタイプとはされていませんが、同じ11月版ではほかにも多くの脆弱性が直っているので、更新は早めに入れましょう。
まとめ
Androidの「SMS of Death」(CVE-2026-58882)は、細工されたSMSを受け取るだけで電話機能が止まる恐れがある脆弱性で、Googleは深刻度を「Critical」としています。対象はAndroid 14・15・16・16 QPR2・17で、2026年11月版のセキュリティ情報(パッチレベル2026-11-01以降)で修正されました。現時点で悪用の報告はありませんが、メッセージを開かなくても影響を受けるため、設定アプリでセキュリティアップデートの日付を確認し、11月の更新が届いたらすぐに入れておきましょう。Android 13以前の機種を使っている人は、メーカーの対応や買い替えも含めて検討すると安心です。