
Googleの脅威分析チーム「Google Threat Intelligence Group」は2026年11月3日(米国時間)、テレビにつないで動画アプリなどを使うAndroid TVのセットトップボックス(TVボックス)など130万台を超える端末が、不正ソフト「XCPE」によって乗っ取られていたと公表しました。不正ソフトは端末の製造段階でファームウェアに組み込まれており、利用者が削除することはできません。Googleは日本の警察庁などと協力して指令サーバーを停止し、端末を作っていたメーカーを認定Android端末の製造から締め出しました。通販などで安いTVボックスを買って使っている人は、Play プロテクト認定の有無を確認し、怪しい端末はネットから外すことをおすすめします。
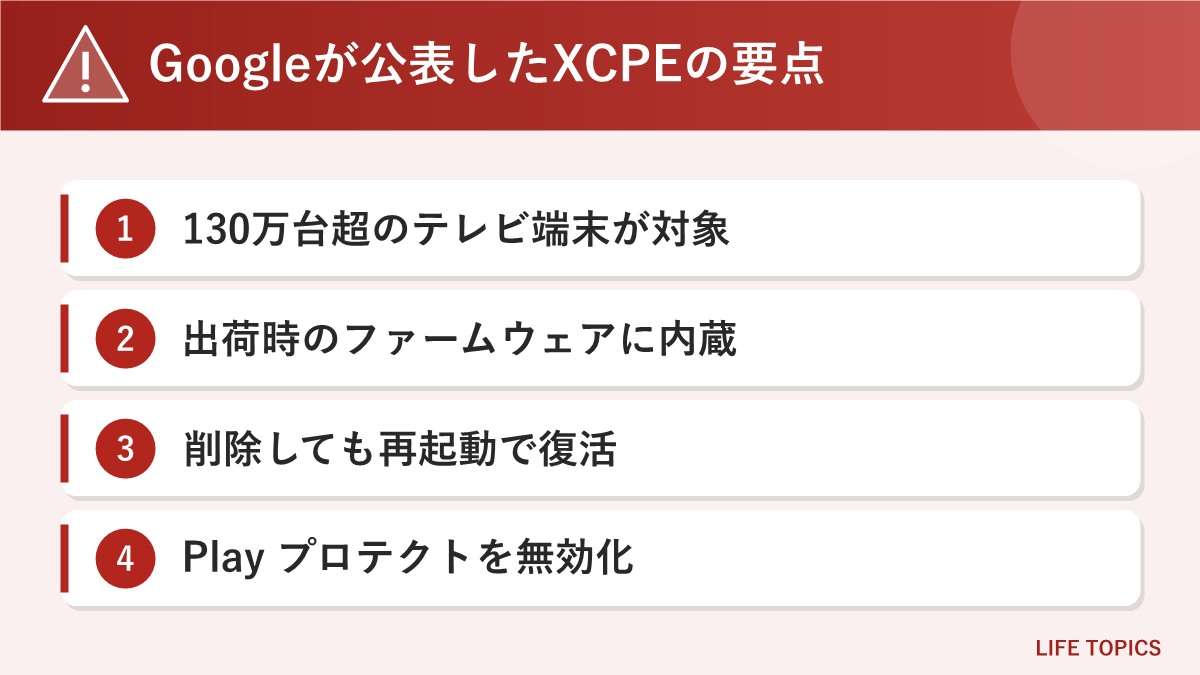
XCPEボットネットとは?Googleが公表した内容の概要
「ボットネット」とは、不正ソフトに感染して外部から操られる端末の集まりのことです。持ち主が気づかないうちに、端末やインターネット回線が犯罪に使われてしまいます。
Googleの発表では、今回のボットネット「XCPE」は、Android端末を受託製造するメーカー(OEM/ODM)のVideostrong Technologyが、金銭目的で意図的に開発・配布・運用していたと「高い確度で」判断したとしています。同社は乗っ取った端末を使う権利を犯罪グループに売り、その犯罪グループの不正ソフトを端末に送り込んでいたとされます。
① 出荷時から不正ソフトが入った端末が130万台を超えていた
② 不正ソフトはファームウェアに組み込まれ、削除しても再起動で復活する
③ Googleは警察庁などと協力して指令サーバーを停止し、メーカーとの関係を断った
公表までの流れ(時系列)
| 時期 | Googleが公表した内容 |
|---|---|
| 2024年後半〜 | 単純な仕組みから、3段階で不正ソフトを読み込む仕組みに発展 |
| 2026年8月〜 | システムアプリに見せかけた新しい型が登場 |
| 2026年10月最終週 | Googleと協力組織が、指令サーバーと関連ドメインを法的措置で停止 |
| 2026年11月3日 | Googleが公式ブログで詳細を公表 |
停止の作業に協力した組織として、Googleは日本の警察庁のほか、Lumen、HUMAN Security、Plume、Synthient、TrendAIの名前を挙げています。
影響を受ける端末は?
感染が確認された端末の大部分は、Android TVのセットトップボックスです。そのほか、遠隔医療用の端末、カラオケ機、デジタルサイネージ(店頭などの電子看板)でも見つかったとしています。感染した端末は世界中に散らばっていて、一部の地域にまとまっているのは、その地域で販売代理店が商品を多く売ったためと見られる、とGoogleは説明しています。
| 項目 | 公表された内容 |
|---|---|
| 乗っ取られた端末 | 130万台超のセットトップボックス |
| 主な端末の種類 | Android TVのセットトップボックス、遠隔医療端末、カラオケ機、デジタルサイネージ |
| 不正ソフトの場所 | 出荷時のファームウェア(システム権限で動作) |
| 対象の機種名・ブランド名 | Googleは公表していない(「長年にわたり多くの機種・ブランド」としている) |
| 日本での販売・被害台数 | 未発表 |
Googleの発表では、具体的な機種名やブランド名は示されていません。同じメーカーの基板やソフトが、別のブランド名で売られることがあるためです。「有名メーカーの名前が付いていないTVボックス」「動画見放題などをうたう格安の端末」は、どこで作られたものかを持ち主が見分けにくいので注意が必要です。
不正ソフトでできてしまうこと
Googleの分析では、XCPEは端末の内部で高い権限を持って動き、外部の指令サーバーとつながって次のような操作を受け付けていました。
- 利用者に知らせずにアプリをインストールする
- アプリの安全性を調べる「Google Play プロテクト」を無効にする
- 端末上で任意のコマンドを実行する
- 画面を撮影したり、キー入力を送り込んだりする
- 端末がつながっている家庭内ネットワークを調べる
犯罪グループが端末に送り込んでいたのは、主に「住宅用プロキシ」と「広告詐欺」のソフトです。住宅用プロキシは、家庭の回線を他人の通信の中継に使わせるもので、持ち主の回線が不正アクセスなどの踏み台に使われるおそれがあります。広告詐欺は、画面に見えないところで広告を表示・クリックさせて広告費をだまし取るものです。そのほか、裏口(バックドア)を開ける不正ソフトも見つかっています。
利用者が削除できない理由
不正ソフトは、アプリとして後から入ったのではなく、端末を動かす基本ソフト(ファームウェア)の一部として最初から入っていました。利用者がアンインストールしても、再起動すると自動で入り直す仕組みです。さらに、分析を妨げる仕掛けや、メーカー向けのGoogleの検査をすり抜けて初回起動の後に不正なコードを読み込む工夫もされていました。2026年8月以降は、時刻合わせやログインの仕組みなど、Android本来のシステムアプリに見える名前で入り込む新しい型も確認されています。
Googleが取った対策
| 対策 | 内容 |
|---|---|
| 指令サーバーの停止 | ボットネットを操るドメインとサーバーを法的措置で停止。送り込まれていた10種類以上の不正ソフトの指令用ドメインも停止 |
| メーカーへの措置 | Videostrongとの関係を断ち、同社と将来の子会社・関連会社が認定Android端末を作って売ること、認定を受けた他社にソフトを提供することを禁止 |
| 審査の見直し | メーカー向けの審査手順を変更し、認定Android TV端末のファームウェアの改ざんを見つける検査を強化 |
Googleは、ほかの経路で広まった不正ソフトの指令用ドメインも止めたことで、さらに少なくとも1000万台の感染端末へのアクセスも断てる見込みだとしています。
ただし、止まったのは「外から操る仕組み」で、端末の中の不正ソフトが消えたわけではありません。別の指令サーバーが用意されれば、再び操られる可能性も考えておく必要があります。
今すぐできる対策(チェックリスト)
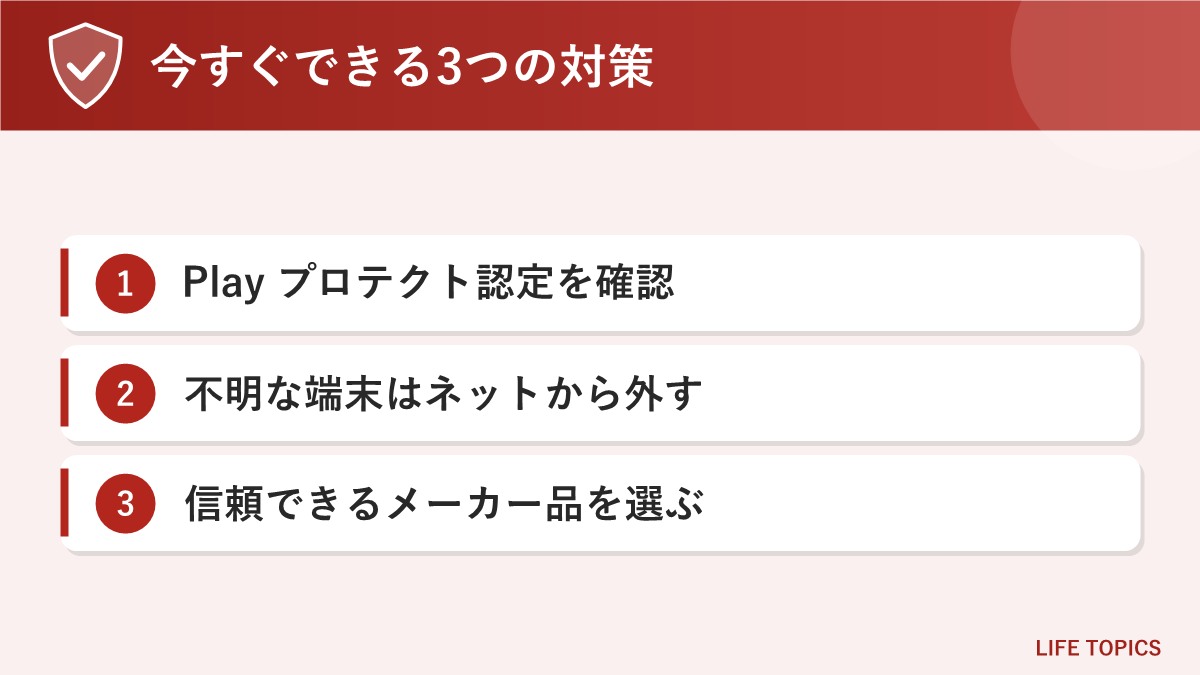
1. Play プロテクト認定を受けた端末か確認する
Googleの審査を通った端末は「Play プロテクト認定」を受けています。スマホやタブレットでは、Googleのヘルプにある次の手順で確認できます。
- 「Google Play ストア」アプリを開く
- 右上のプロフィールアイコンをタップする
- 「設定」をタップする
- 「デバイス情報」をタップし、「Play プロテクト認定」の表示を確認する
テレビ向けの端末はメニューの名前や場所が機種によって違います。そもそもGoogle Play ストアが入っていない、または認定されていないと表示される端末は、出どころがはっきりしないものとして扱うほうが安全です。なお、今回の不正ソフトは認定の検査をすり抜けていたため、「認定済みなら絶対に安全」とまでは言えません。Googleは検査を強化したとしています。
2. Play プロテクトがオンになっているか確認する
XCPEはPlay プロテクトを無効にする機能を持っていました。Google Play ストアのプロフィールアイコンから「Play プロテクト」を開き、設定アイコンから「Play プロテクトによるアプリのスキャン」がオンになっているかを確かめます。自分でオフにした覚えがないのにオフになっていたら、端末が操作されたサインかもしれません。
3. 怪しい端末はネットから外して使うのをやめる
メーカーがわからない、認定されていない、自分で入れていないアプリが増えている――そんなTVボックスは、Wi-Fiの設定を消すか有線LANを抜いて、インターネットから切り離しましょう。不正ソフトはファームウェアに入っているため、初期化しても消えない可能性があります。テレビで動画を見たいだけなら、認定を受けたメーカー製のストリーミング端末や、テレビ本体の動画アプリに切り替えるのが確実です。
4. 「回線の空きを売って稼げる」アプリを入れない
Googleは、使っていない通信量を共有するとお金がもらえる、といったアプリに注意するよう呼びかけています。こうしたアプリは、自分の回線が他人の通信の中継に使われる仕組みで、今回のような住宅用プロキシと同じ役割を担います。VPNやプロキシのアプリを入れている場合は、どんな権限を許可しているかも見直してください。
5. 次に買うときは信頼できるメーカー品を選ぶ
Googleは、セットトップボックスのようなネットにつながる機器は、信頼できるメーカーから買うよう呼びかけています。極端に安い、メーカーの連絡先がない、「有料チャンネルが無料で見られる」などをうたう商品は避けましょう。家の中のほかの機器を守るため、ルーターのファームウェアを最新にしておくことも大切です。
Android端末そのもののセキュリティ更新については、こちらの記事も参考にしてください。
被害に気づいたときの相談先
端末を使っていて不審な動きがあった、身に覚えのない請求やログインの通知が届いた、という場合は次の窓口に相談できます。
| 相談先 | 相談できること |
|---|---|
| IPA 情報セキュリティ安心相談窓口 | ウイルス・不正アクセスなど情報セキュリティ全般の相談(電話 03-5978-7509・平日10時〜17時、メール・FAXも可) |
| 警察(都道府県警察のサイバー犯罪相談窓口) | 不正アクセスやお金の被害など、犯罪の可能性がある場合の相談 |
| 端末を買った店・販売元 | 返品・交換や、ファームウェアの更新の有無の問い合わせ |
よくある質問
Q. 自分のTVボックスが対象かどうか、機種名で調べられますか?
A. Googleは対象の機種名・ブランド名を公表していません。まずはPlay プロテクト認定の有無と、メーカーがはっきりしているかを確認してください。どちらも当てはまらない端末は、ネットから外すのが安全です。
Q. Android スマホも危ないのですか?
A. 今回Googleが公表した感染端末は、主にテレビにつなぐセットトップボックスで、スマホについての言及はありません。ただし、提供元のわからないアプリを入れない、Play プロテクトをオンにしておくといった基本の対策はスマホでも同じです。
Q. 初期化すれば不正ソフトは消えますか?
A. 不正ソフトはファームウェアに組み込まれていて、削除しても再起動で入り直すとGoogleは説明しています。初期化では消えない可能性が高いと考え、使うのをやめることを検討してください。
Q. 指令サーバーが止まったなら、もう安全ですか?
A. 外から操る仕組みは止まりましたが、端末の中の不正ソフトは残っています。新しい指令サーバーが用意される可能性もあるため、安心はできません。
まとめ
Googleは2026年11月3日、Android TVのセットトップボックスなど130万台超が、メーカーが出荷時から組み込んだ不正ソフト「XCPE」で乗っ取られていたと公表しました。端末は住宅用プロキシや広告詐欺に使われ、利用者が削除することはできません。Googleは警察庁などと協力して指令サーバーを止め、メーカーを認定Android端末の製造から締め出しましたが、端末の中の不正ソフトは残ったままです。
家で格安のTVボックスを使っている人は、Play プロテクト認定とPlay プロテクトの設定を確かめ、出どころのわからない端末はネットから外しましょう。次に買うときは、認定を受けた信頼できるメーカーの製品を選ぶのが一番の対策です。日本で売られていた機種や国内の被害台数は未発表なので、続報が出たら確認してください。