
無料のメールソフト「Thunderbird」の最新版 160.0 が、2026年11月10日に公開されました。深刻度「High」59件を含む計103件の脆弱性を修正したセキュリティ更新です。長期サポート版(ESR)にも同じ日に 153.7 が公開され、86件の脆弱性が修正されています。今回は、転送した添付ファイルがパソコン内の別のファイルの中身に置き換わってしまう問題など、メールソフトならではの修正が5件含まれているのが特徴です。
この記事では、Mozilla のセキュリティアドバイザリーと Thunderbird の公式リリースノートをもとに、メール固有の5件がそれぞれどんな使い方の人に関係するのか、あわせて直った「メールが消える」不具合、更新の手順と確認しておきたい設定を整理します。
Thunderbird 160で何が変わった?
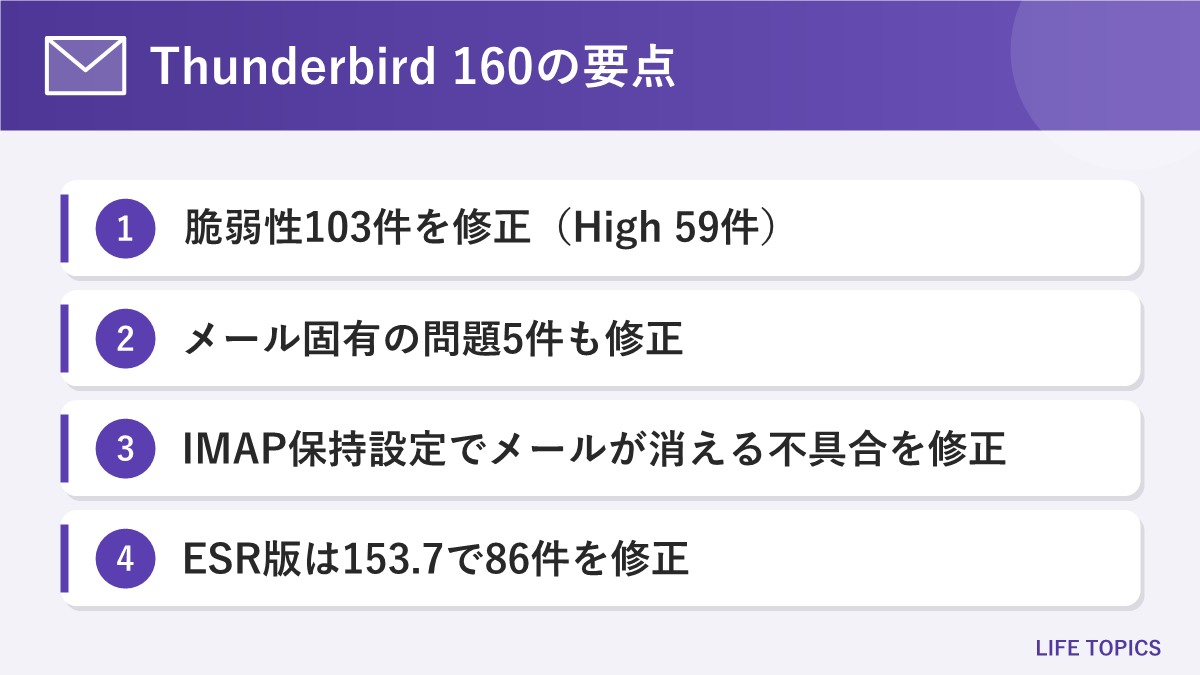
160.0 は、毎月新しい版が届く「リリース版」の更新です。新機能は小さめで、中心は脆弱性と不具合の修正です。主なポイントは次の4つです。
① 計103件の脆弱性を修正(High 59件・Moderate 27件・Low 17件)
② 添付ファイルの置き換えや資格情報の漏えいなど、メールソフト固有の問題5件を修正
③ IMAP の保持設定で、古いメールではなく新しいメールが消えることがあった不具合を修正
④ 長期サポート版(ESR)は 153.7 で86件の脆弱性を修正
脆弱性の件数(リリース版とESR版)
Mozilla が2026年11月10日に公開したアドバイザリー(MFSA 2026-128・2026-129)に載っている件数は次のとおりです。4段階の評価のうち最も重い「Critical」はありませんが、全体の評価はどちらも「High」です。
| 深刻度 | Thunderbird 160 | Thunderbird 153.7(ESR) |
|---|---|---|
| Critical(最も重い) | 0件 | 0件 |
| High(2番目) | 59件 | 52件 |
| Moderate(3番目) | 27件 | 25件 |
| Low(最も軽い) | 17件 | 9件 |
| 合計 | 103件 | 86件 |
大半は Firefox と共通の部品(画面の描画、DOM、JavaScript のメモリー管理など)にある問題で、「解放済みメモリーの使用(use-after-free)」が多くを占めます。サンドボックスから抜け出せてしまう種類の問題も含まれています。Mozilla は、Thunderbird ではメールを読むときにスクリプトが無効になっているため、これらの多くはメール経由では悪用しにくいと説明しています。一方で、ブラウザーに近い使い方をする場面では危険が残るとしています。
メール固有の5件、関係するのはどんな人?
今回のアドバイザリーには、Firefox にはない Thunderbird 独自の問題が5件載っています。リリース版の 160 と ESR の 153.7 の両方で修正されています。自分の使い方に当てはまるかどうか、表で確かめてみてください。
| CVE番号・深刻度 | 問題の内容 | 関係する人 |
|---|---|---|
| CVE-2026-126132(High) | ショートカットやリンクの添付ファイルを転送・編集・添付すると、保存や送信のときにリンク先のファイルや URL の中身に置き換わることがあった | Windows・Linux の利用者(Mac は対象外) |
| CVE-2026-126133(Moderate) | プロキシ経由でカレンダーを使うと、プロキシの認証要求にカレンダーサーバーのユーザー名とパスワードを返すことがあった | CalDAV・ICS のカレンダーをプロキシ経由で使う人 |
| CVE-2026-126134(Moderate) | ネットワーク共有を指すフィード購読を通じて、Windows のログイン情報(NTLM の資格情報)が送られるおそれがあった | Windows でフィード(RSS)を購読する人 |
| CVE-2026-126135(Moderate) | STARTTLS で接続中に通信へ割り込まれると、送受信の結果やエラー表示に偽の内容を差し込まれるおそれがあった | SMTP・POP3 を STARTTLS で使う人 |
| CVE-2026-126136(Moderate) | サーバーの URL が暗号化なしの HTTP でも、OAuth2 のアクセストークンを送っていた | EWS・Microsoft Graph で Exchange のアカウントを使う人 |
いちばん重いのは「添付ファイルの置き換え」
唯一 High と評価されたのが CVE-2026-126132 です。Windows の「.url」「.lnk」、Linux の「.desktop」といった、別のファイルや Web ページを指すショートカット形式の添付ファイルが対象です。こうした添付があるメールを転送したり、編集し直したり、ドラッグして添付したりすると、送信や保存のときにショートカットそのものではなく、指している先のファイルや URL の中身に差し替わることがありました。
Mozilla は、これによってパソコン内のファイルやネットワーク上の内容が、受信した相手やメールの事業者に漏れるおそれがあったと説明しています。たとえば、怪しいショートカットが添付されたメールを「念のため確認して」と誰かに転送しただけで、自分のパソコンのファイルが一緒に送られてしまう、といった流れが考えられます。Mac は対象外とされています。
STARTTLS の問題は暗号化そのものは破られていない
CVE-2026-126135 について Mozilla は、暗号化された接続そのものやパスワードなどの資格情報は侵害されていないと説明しています。最初から暗号化する「SSL/TLS」の接続方式は影響を受けません。表示をごまかされる問題なので、更新すれば解消します。
あわせて直った「新しいメールが消える」不具合
リリースノートには、脆弱性以外の修正も多数並んでいます。なかでも影響が大きいのが、IMAP のアカウントで保持(保存期間)の設定をしていると、古いメールではなく新しいメールが削除されることがあった不具合です。サーバー側のメールが消えると取り戻せない場合もあるため、保持の設定を使っている人は早めに更新しておきましょう。
ふだんの使い方に関係しそうな修正を、リリースノートから抜き出しました。
| 場面 | 修正された内容 |
|---|---|
| 削除 | メールを削除したあと「元に戻す」が使えないままになっていた |
| 受信 | 改行コードが LF の POP3・ニュースのメールが正しく読み込めないことがあった |
| IMAP | 圧縮を使うサーバーで、再起動するとフォルダーが消えることがあった |
| フィルター | 条件が空のフィルターが、誤ってメールに一致することがあった |
| カレンダー | CalDAV のリマインダーを閉じたり、スヌーズしたりできなかった |
新機能は、メッセージフィルターの画面で Ctrl+A キーを押すとフィルターをすべて選択できるようになった点です。また、OAuth のサインイン画面に、Cookie をブロックしているとサインインできない場合があるという説明が加わりました。
ESR の 153.7 には、ウィンドウを開くと落ちることがあった問題や、転送時に MP4 の添付が途中で切れる問題などの修正が入っています。
対象のバージョンと動作環境
Thunderbird には、毎月更新される「リリース版」と、機能の追加を抑えて長く使える「ESR(延長サポート版)」があります。今回の最新版は次のとおりです。
| 種類 | 最新バージョン | 公開日 | 修正された脆弱性 |
|---|---|---|---|
| リリース版 | 160.0 | 2026年11月10日 | 103件 |
| ESR(延長サポート版) | 153.7 | 2026年11月10日 | 86件 |
Thunderbird 160 は、Windows 10 以降(32ビット・64ビット)、macOS 10.15 以降(Intel・Apple シリコン)、64ビットの Linux で動きます。どちらの版を使っているかは、[ヘルプ]→[Thunderbird について]に出るバージョン番号で見分けられます。「153.」で始まっていれば ESR です。
Thunderbirdを更新する手順
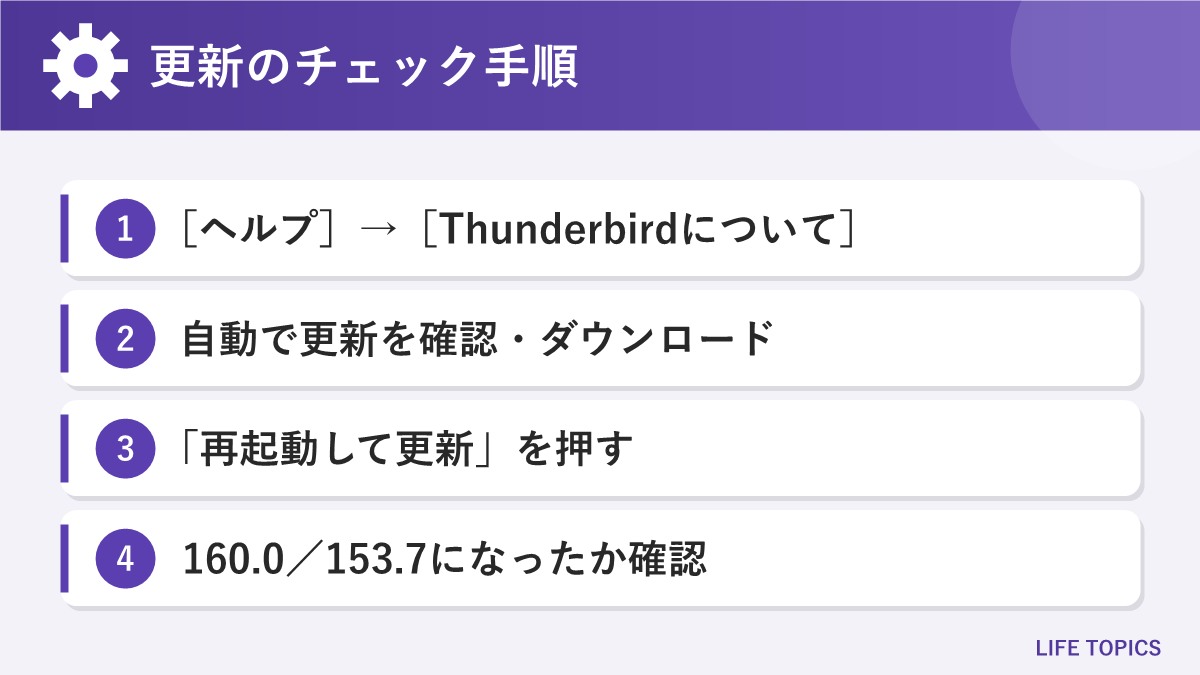
Thunderbird は初期設定で自動的に更新されますが、開きっぱなしにしていると更新が終わっていないことがあります。公式ヘルプが案内している手動の更新手順は次のとおりです。
- Thunderbird を起動し、メニューバーの[ヘルプ]を開く(メニューバーが見えないときは Alt キーを押す)
- [Thunderbird について]を選ぶ
- 開いた画面で、更新の確認とダウンロードが自動で始まる
- 「Thunderbird を再起動して更新」のボタンを押す
- 再起動後にもう一度[Thunderbird について]を開き、160.0(ESR なら 153.7)になっているか確かめる
Microsoft Store や Linux のパッケージから入れた場合は、それぞれの仕組みで更新されます。入れ直すときは、thunderbird.net の公式ダウンロードページを使いましょう。
更新とあわせて確認したい3つのこと
- ショートカット形式の添付は開かず、転送もしない:「.url」「.lnk」「.desktop」の添付は、ふだんのメールではまず使いません。見覚えのないものは開かず、人に転送するときは更新を済ませてからにしましょう。
- メールの接続方式を確認:アカウント設定のサーバー設定で「接続の保護」が「STARTTLS」になっている場合、更新すれば今回の問題は直ります。メール事業者が「SSL/TLS」に対応しているなら、事業者の案内に沿って切り替えるのも一つの方法です。
- Exchange のサーバー URL が https か:Exchange(EWS・Graph)のアカウントで、サーバーの URL が「http://」になっていないか確かめましょう。設定は会社や学校の管理者の指示に従ってください。
よくある質問
Q. 前回の 159 から2週間で、また更新が必要なのですか?
A. はい。159 は2026年10月27日、160 は11月10日の公開で、160 では新たに103件の脆弱性が修正されています。159 のままでは今回の修正は入っていません。
Q. Mac でも更新は必要?
A. 必要です。添付ファイルの置き換え(CVE-2026-126132)は Windows と Linux だけが対象ですが、ほかの100件近い脆弱性は Mac 版にも関係します。
Q. ESR の 153 を使っています。160 に上げるべき?
A. ESR の 153.7 にもメール固有の5件を含むセキュリティ修正が入っているため、153.7 にしておけば足ります。IMAP の保持設定の不具合など、160 のリリースノートにある修正の一部は ESR には含まれていません。
Q. 更新するとメールや設定は消えますか?
A. 通常の更新では消えません。ただし、IMAP の保持設定の不具合ですでに消えたメールが戻るわけではないため、大事なメールは定期的にバックアップしておきましょう。
まとめ
Thunderbird 160 は、2026年11月10日に公開された、103件の脆弱性を修正するセキュリティ更新です。ESR 版も 153.7 で86件が修正されました。今回はメールソフト固有の問題が5件あり、とくに Windows・Linux で、ショートカット形式の添付ファイルを転送すると手元のファイルの中身が送られてしまうおそれがあった問題は、High と評価されています。
IMAP の保持設定で新しいメールが消える不具合や、削除を元に戻せない問題も直っています。[ヘルプ]→[Thunderbird について]を開けば、その場で更新を確認できます。バージョンが 160.0(ESR は 153.7)になっているか、今日のうちに確かめておきましょう。
参考ページ
- Thunderbird 公式サイト:Thunderbird 160.0 リリースノート
- Thunderbird 公式サイト:Thunderbird 153.7.0esr リリースノート
- Thunderbird 公式サイト:Thunderbird 160.0 動作環境
- Mozilla:Security Vulnerabilities fixed in Thunderbird 160(MFSA 2026-128)
- Mozilla:Security Vulnerabilities fixed in Thunderbird 153.7(MFSA 2026-129)
- Thunderbird ヘルプ:Thunderbird の更新
- Thunderbird 公式サイト:ダウンロード