
CPUの温度をコアごとに表示するWindows用ツール「Core Temp」に脆弱性が見つかり、脆弱性情報サイトJVNが2026年11月2日に公表しました。対象はv1.21より前のすべての版で、Core Tempが使うドライバーを通じてパソコンの物理メモリを読み書きされるおそれがあります。修正版のv1.21はすでに公開されているので、Core Tempを入れている人は今すぐ更新してください。
Core Tempは、パソコンの冷却状態を見たい人や、自作PC・ゲーミングPCの利用者に長く使われている定番ツールです。常駐させて通知領域に温度を出している人も多く、入れたまま何年も更新していないケースも少なくありません。
この記事では、JVNの脆弱性レポートと開発元ALCPUの公式サイトの情報をもとに、何が問題なのか、どれくらい危ないのか、自分の版の確かめ方と更新の手順、あわせて見直したいWindowsの設定をまとめます。
Core Tempの脆弱性、何が問題?
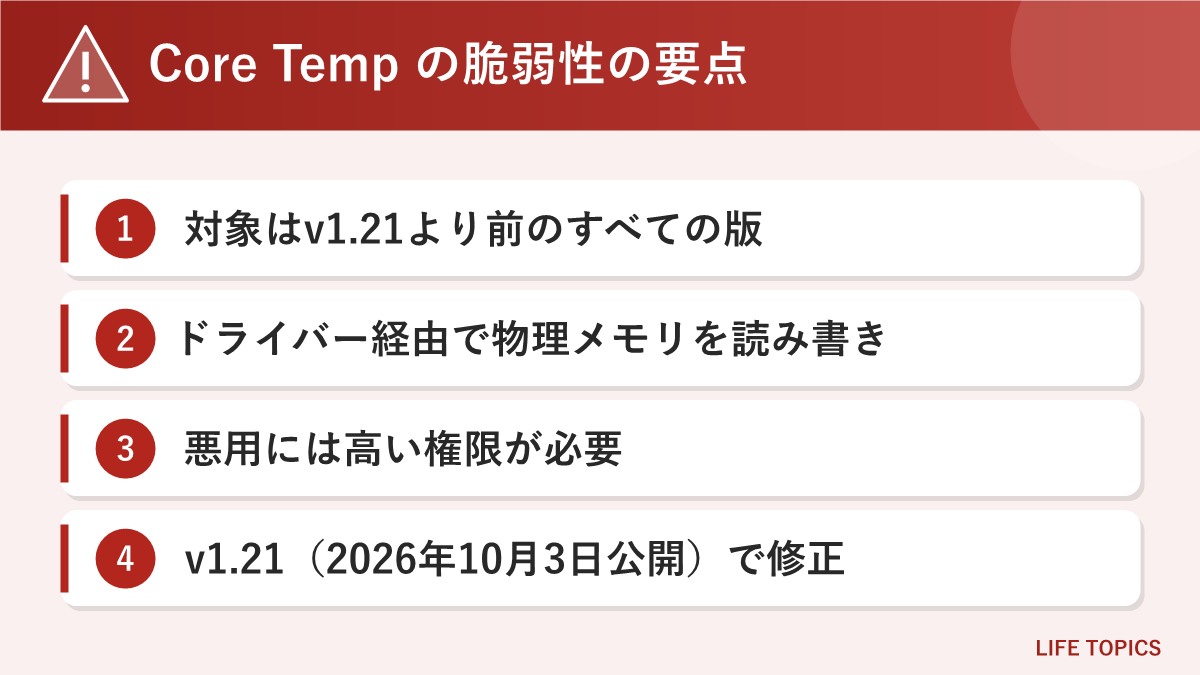
① 対象はCore Temp v1.21より前のすべての版。修正版はv1.21(2026年10月3日公開)
② Core Tempのカーネルドライバーにアクセス制限の不備があり、物理メモリを読み書きされるおそれがある
③ 悪用には高い権限が必要だが、深刻度はCVSS v4.0で8.4と高め。更新か削除で対処できる
Core Tempは、CPUに内蔵された温度センサーの値を読み取って表示するツールです。こうした値を読むには、Windowsの中心部分(カーネル)で動く「ドライバー」が必要になるため、Core Tempは起動時に専用のドライバーを読み込みます。
今回見つかったのは、このドライバーの入り口(IOCTLインターフェース)に対するアクセス制御が不十分だという問題です。本来ならCore Temp本体だけが使うべき機能を、ほかのプログラムからも呼び出せてしまい、その結果、パソコンの物理メモリが読み込まれたり書き換えられたりする可能性があります。
| 項目 | 内容 |
|---|---|
| 製品 | Core Temp(開発元:ALCPU) |
| 影響を受ける版 | v1.21より前のすべての版 |
| 修正された版 | v1.21(2026年10月3日公開) |
| 脆弱性の種類 | カーネルドライバーのIOCTLインターフェースに対するアクセス制御の不備(CWE-782) |
| 想定される影響 | 物理メモリの読み込み・書き込み |
| 深刻度 | CVSS v4.0:8.4/CVSS v3.0:6.7 |
| 識別番号 | JVN#23328936、CVE-2026-109836 |
| 公表日 | 2026年11月2日(JVN) |
この脆弱性は、情報セキュリティ早期警戒パートナーシップの仕組みに沿ってIPA(情報処理推進機構)に届け出られ、JPCERT/CCが開発元との調整を行ったうえで公表されました。開発元は公表より約1か月早い10月3日にv1.21を公開しており、更新履歴にも「旧式の64bitドライバーの脆弱性への対策(JVN#23328936)」と記載されています。
どれくらい危ない?深刻度の読み方
「高い権限が必要」だが油断は禁物
JVNが示したCVSS v3.0の評価では、攻撃はネットワーク越しではなくそのパソコン上で行う必要があり(攻撃元区分:ローカル)、攻撃者にはあらかじめ高い権限が必要とされています。一方で、利用者が何か操作をしなくても成立し、成功した場合の機密性・完全性・可用性への影響はいずれも「高」と評価されています。
つまり、メールやWebページを開いただけで外から直接乗っ取られるタイプの脆弱性ではありません。ただし、別の手口ですでにパソコンに入り込んだ不正なプログラムがこのドライバーを足がかりにすると、Windowsの守りの仕組みより深いところに手を伸ばせる可能性があります。
ドライバーの脆弱性が問題になりやすい理由
一般に、カーネルで動くドライバーはWindowsの中で最も強い権限を持っています。脆弱なドライバーがパソコンに残っていると、攻撃者がそれを悪用してセキュリティソフトの監視をかいくぐるといった使い方をされるおそれがあり、Microsoftも既知の脆弱なドライバーを読み込ませない仕組みをWindowsに用意しています(後述)。
なお、JVNと開発元の公開情報には、この脆弱性が実際に悪用されたという記載はありません。とはいえ、修正版がすでに出ている以上、古い版を使い続ける理由はありません。
影響を受ける人・受けない人
| 状況 | 影響 | やること |
|---|---|---|
| v1.20.1以前のCore Tempを使っている | 受ける | v1.21に更新 |
| 昔入れたが今は使っていない | 受ける可能性あり | アンインストール、またはフォルダーごと削除 |
| v1.21に更新済み | 修正済み | そのまま使ってよい |
| Core Tempを入れたことがない | 受けない | 特になし |
Core Tempが対応しているOSは、Windows 11/10/8.1/8/7/XPと、Windows Serverの2003〜2025です。v1.21では新しいコンパイラーに切り替えた関係で、Windows 2000のサポートが終了しました。Windows 2000でCore Tempを使っている場合は修正版を入れられないため、使用をやめることを考えてください。
今すぐできる対策:版の確認と更新の手順
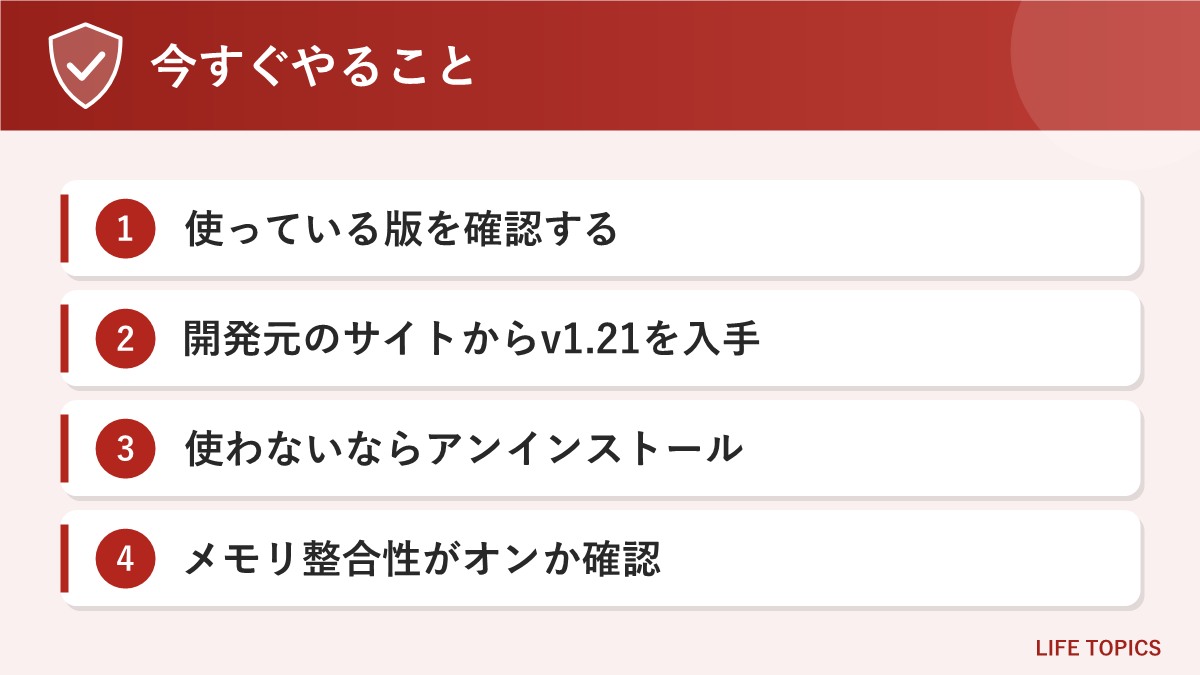
1. 使っている版を確認する
Core Tempには、インストーラーで入れる版と、zipファイルを展開してそのまま使う版(32bit/64bit)があります。どちらの形で入れたかによって、版の確かめ方が少し変わります。
- インストーラーで入れた場合:Windowsの[設定]→[アプリ]→[インストールされているアプリ]でCore Tempを探し、表示されている版を見る。
- zip版の場合:Core Tempを置いたフォルダーを開き、Core Tempの実行ファイル(.exe)を右クリック→[プロパティ]→[詳細]タブの「ファイル バージョン」を見る。
- 番号が1.21より小さければ(1.20.1、1.18など)更新が必要です。
2. 開発元の公式サイトからv1.21を入手する
- Core Tempが起動している場合は、通知領域のアイコンから終了しておく。
- 開発元ALCPUの公式サイト(参考ページを参照)を開き、v1.21をダウンロードする。インストーラー(setup)のほか、32bit用・64bit用のzipが用意されている。
- インストーラー版は新しいインストーラーを実行して上書きする。zip版は新しいzipを展開し、古いフォルダーと入れ替える。
- 起動後、もう一度版を確認し、1.21になっていれば完了。
ダウンロードは必ず開発元の公式サイトから行ってください。人気のツールは、名前をかたった配布サイトや広告から偽物をつかまされる被害が起きやすい分野です。
3. 使っていないなら削除する
「昔、PCを組んだときに温度を見るために入れたきり」という人は、更新するより削除するほうが確実です。インストーラー版は[インストールされているアプリ]からアンインストールし、zip版は展開したフォルダーを丸ごと削除します。スタートアップに登録している場合は、その登録も消しておきましょう。
あわせて確認したいWindowsの「メモリ整合性」
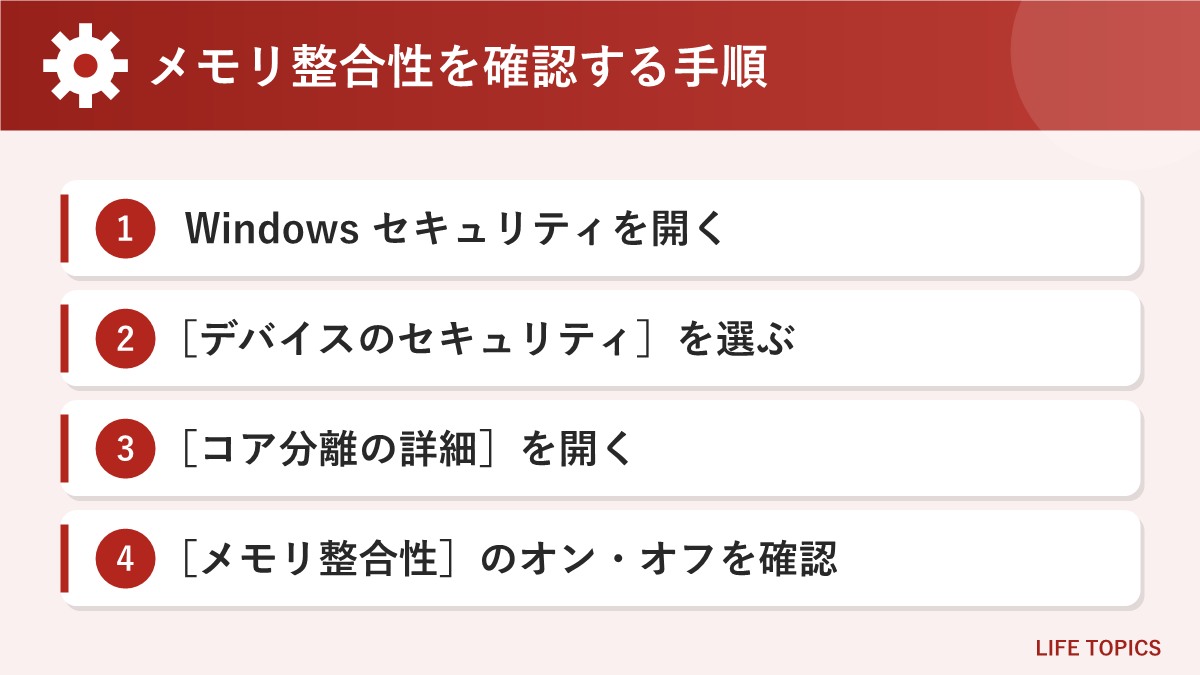
Windowsには、ドライバーを悪用した攻撃を防ぐための機能があります。Microsoftのサポートページでは、次の2つが説明されています。
| 機能 | 役割 |
|---|---|
| メモリ整合性 | 悪意のあるプログラムが低レベルのドライバーを悪用してPCを乗っ取ることを難しくする。ハードウェアの仮想化を使った隔離環境でコードを確かめてから実行を許可する |
| Microsoftの脆弱なドライバーのブロックリスト | 既知の脆弱性があるドライバーなどの読み込みを止める。Windows 11では、メモリ整合性・スマートアプリコントロール・SモードのいずれかがオンならON |
確認の手順は次のとおりです。
- スタートメニューから「Windows セキュリティ」を開く。
- [デバイスのセキュリティ]を選ぶ。
- [コア分離の詳細]を開く。
- [メモリ整合性]がオンになっているか確認する。オフならオンに切り替えて再起動する。
メモリ整合性を使うには、UEFI(BIOS)でハードウェアの仮想化が有効になっている必要があります。また、互換性のないドライバーが入っているとオンにできないことがあり、その場合はドライバーの提供元に対応版があるかを確認します。ドライバーの読み込みがブロックされたという通知が出たときは、Windows Updateやデバイスマネージャーで更新を探すよう案内されています。
メモリ整合性はあくまで追加の守りです。これがオンでも、Core Temp自体の更新や削除は必ず行ってください。
v1.21で変わったそのほかの点
v1.21は脆弱性の修正だけでなく、使い勝手の改善も含んだ更新です。開発元が公開している更新履歴に載っている主な変更は、次のとおりです。
- 通知領域(タスクトレイ)の設定画面を作り直し、より分かりやすく柔軟に
- 通知領域のアイコンが出ない・順番がおかしくなる不具合を修正
- 内蔵GPUを含むIntelのGPUが複数ある環境で落ちる問題を修正
- ログの保存先を変えても起動時に反映されない問題を修正
- 過熱保護の通知を最前面に表示するよう改善
- 一部の古いAMD製CPUを正しく認識しない問題を修正
通知領域に温度を出して使っている人にとっては、表示まわりの不具合修正もうれしいポイントです。
被害が心配なときの相談先
「見覚えのないソフトが入っている」「セキュリティソフトが勝手に止まっている」など、パソコンの様子がおかしいと感じたら、まずネットワークから切り離し、セキュリティソフトで全体をスキャンしてください。どうしてよいか分からないときは、IPAの「情報セキュリティ安心相談窓口」に電話やメールで相談できます。
よくある質問
Q. Core Tempを開いていなければ大丈夫?
A. 古い版のファイルがパソコンに残っている限り、安心とは言い切れません。使っているなら更新、使っていないなら削除するのが確実です。
Q. 自動で新しい版に更新される?
A. 開発元の案内では、新しい版は公式サイトからインストーラーまたはzipで配布されています。自分で版を確かめ、必要なら入れ替えてください。
Q. ネットにつないでいるだけで攻撃される?
A. JVNの評価では攻撃元区分は「ローカル」で、高い権限も必要です。外から直接狙われるタイプではありませんが、ほかの不正プログラムに悪用されるおそれがあるため、更新は必要です。
Q. 同じような温度表示ツールは大丈夫?
A. 今回の公表はCore Tempについてのものです。ほかのツールも、ドライバーを使うものは開発元の更新情報をこまめに確認し、最新版を使うようにしましょう。
まとめ
Core Tempのv1.21より前のすべての版に、カーネルドライバーを通じて物理メモリを読み書きされるおそれのある脆弱性があることが、2026年11月2日にJVNで公表されました。悪用には高い権限が必要ですが、深刻度はCVSS v4.0で8.4と高く、修正版のv1.21は10月3日から公開されています。
Core Tempを使っている人は、版を確かめて公式サイトからv1.21に更新し、使っていない人は削除しておきましょう。あわせてWindows セキュリティの「メモリ整合性」がオンになっているかも確認しておくと、ドライバーを悪用した攻撃への備えになります。